
ENGENHARIA SOCIAL: PSICOLOGIA HUMANA NA SEGURANÇA OFENSIVA
A engenharia social explora vulnerabilidades psicológicas humanas para obter acesso não autorizado a sistemas e informações, sendo um componente crítico nos testes de penetração.
NULL TRACE / ARCHIVE
Testes de intrusão em laboratório autorizado: reconhecimento, exploração, pós-exploração e ferramentas, com comandos explicados e foco defensivo.
A engenharia social explora vulnerabilidades psicológicas humanas para obter acesso não autorizado a sistemas e informações, sendo um componente crítico nos testes de penetração.

O ADStrike automatiza o pentest de Active Directory com 52 módulos de ataque e um orquestrador de IA opcional, cobrindo reconhecimento, Kerberoasting, Timeroasting, Pre2k…

EvilWAF é um proxy MITM transparente e scanner de WAF que a referência apresenta em modos de proxy e varredura, com foco em características…
Credenciais expostas são um dos vetores mais comuns em testes de invasão. Ferramentas como LOLCreds e CredsHound automatizam a descoberta de senhas, tokens e…
Investigação de uma detecção de alta severidade no CrowdStrike Falcon com o Falcon MCP: consultas em linguagem natural para levantar contexto, prevalência e disposição…
Como transformar o ruído de alertas Wazuh em inteligência acionável: arquitetura em camadas com Haiku para triagem e Opus para análise profunda, enriquecimento keyless,…
Walkthrough técnico completo do Netcat: fundamentos de conexões TCP/UDP, banner grabbing em SSH/HTTP, chat entre máquinas, transferência de arquivos, shells reversas e bind, administração…
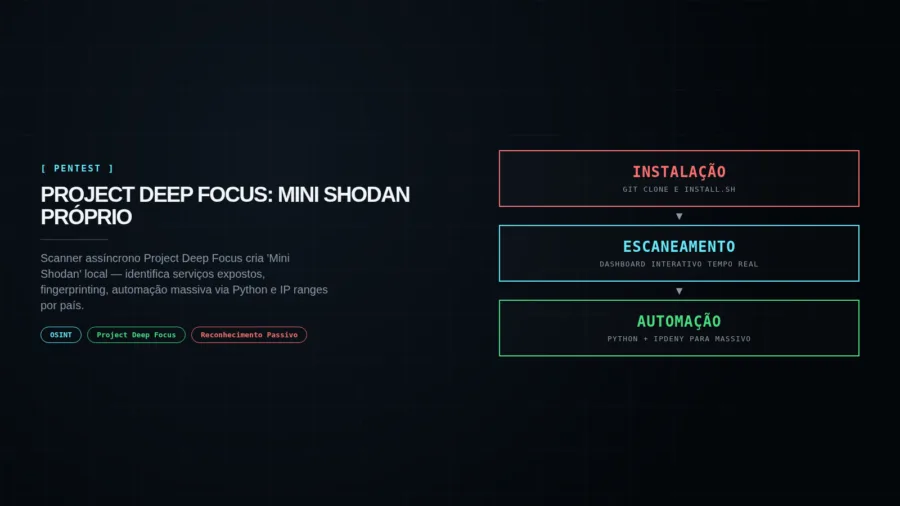
Walkthrough técnico do Project Deep Focus: scanner assíncrono para descoberta de serviços em larga escala — instalação no Kali, dashboard interativo, fingerprinting de serviços…
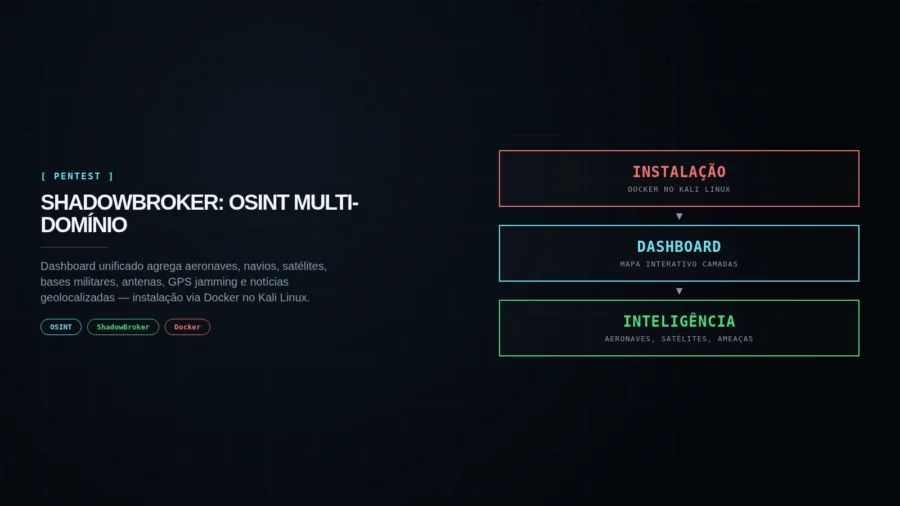
Walkthrough técnico completo do ShadowBroker: dashboard OSINT multi-domínio que agrega rastreamento de aeronaves, navios, satélites, bases militares, antenas, GPS jamming e notícias geolocalizadas —…
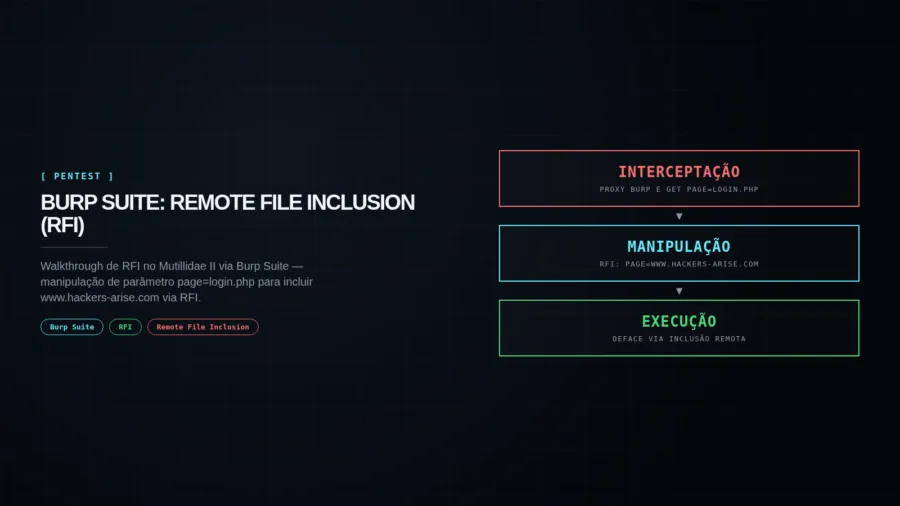
Walkthrough técnico de Remote File Inclusion (RFI) no Mutillidae II usando Burp Suite — interceptação de GET page=login.php, manipulação para page=o alvo RFI, e…