NT-2026.10.05 DOSSIÊ PENTEST
PROJECT DEEP FOCUS: MINI SHODAN PRÓPRIO PARA RECONHECIMENTO PASSIVO
Walkthrough técnico do Project Deep Focus: scanner assíncrono para descoberta de serviços em larga escala — instalação no Kali, dashboard interativo, fingerprinting de serviços fracos, automação massiva via Python com IP ranges do ipdeny.
Introdução: Limitações de Shodan/FOFA/Hunter e Vantagem do Scanner Local
A maioria dos profissionais já conhece plataformas como Shodan, FOFA e Hunter. São úteis para encontrar serviços específicos e tornaram-se ferramentas padrão para pentesters, defensores e atacantes. Mas os resultados costumam ser desatualizados e já intensamente ‘explorados’. No momento em que um serviço exposto aparece numa dessas plataformas, pode já ter sido abusado ou tirado do ar. Existe também um ponto cego geográfico que muitos subestimam. Alguns países bloqueiam ou restringem ativamente faixas de IP estrangeiras, o que significa que scanners operando de fora do país simplesmente não veem a mesma superfície de ataque que um IP local veria. A Rússia é um exemplo. Nesses cenários, muitos atores de ameaça resolvem alugando um VPS local dentro do país. O port scanning em si é frequentemente mal compreendido. Alguns o associam apenas a hackers, mas é uma das atividades mais fundamentais no trabalho de segurança. Durante pentests, clientes entregam faixas de IP públicas, e grandes organizações costumam repassar blocos CIDR inteiros que devem ser avaliados rapidamente. Em segurança nacional e defesa cibernética, a escala pode ser ainda maior, com agências precisando escanear listas massivas de ranges de IP para identificar endpoints vulneráveis antes dos adversários. Por exemplo, em 7 de abril de 2026, FBI, DOJ, NSA e parceiros internacionais anunciaram publicamente que operadores do GRU russo vinham alvejando e comprometendo milhares de roteadores TP-Link, além de alguns dispositivos MikroTik, desde pelo menos 2024. Ao mesmo tempo, relatórios recentes da Censys destacaram mais de 5.000 dispositivos expostos a atividades ligadas a operações de APT iraniano, a maioria localizada nos EUA. Hoje, em vez de depender inteiramente de plataformas terceiras, vamos construir nosso próprio ‘Mini Shodan’, especializado em identificar serviços desprotegidos.
Project Deep Focus: Visão Geral da Ferramenta
A ferramenta que usaremos chama-se Project Deep Focus. É um scanner de rede assíncrono construído para descoberta de serviços em larga escala. Foi projetado com foco mais agudo em serviços fracamente protegidos e utilidade operacional imediata. Faz muito mais que simples port scanning. Ele sonda serviços de rede comuns como HTTP, FTP, SSH, VNC, RTSP e RDP, então tenta determinar se autenticação é requerida. A ferramenta pode identificar tipos de serviço e padrões de software que ajudam a julgar rapidamente se você está diante de um servidor genérico, uma câmera, um NAS, um DVR ou potencialmente um appliance vulnerável.
Instalação no Kali Linux via Git e Script Automatizado
Vamos instalar a ferramenta rapidamente. Clone o repositório oficial, entre no diretório e execute o script de instalação:
git clone https://github.com/Y0oshi/Project-Deep-Focus.git
cd Project-Deep-Focus
bash install.sh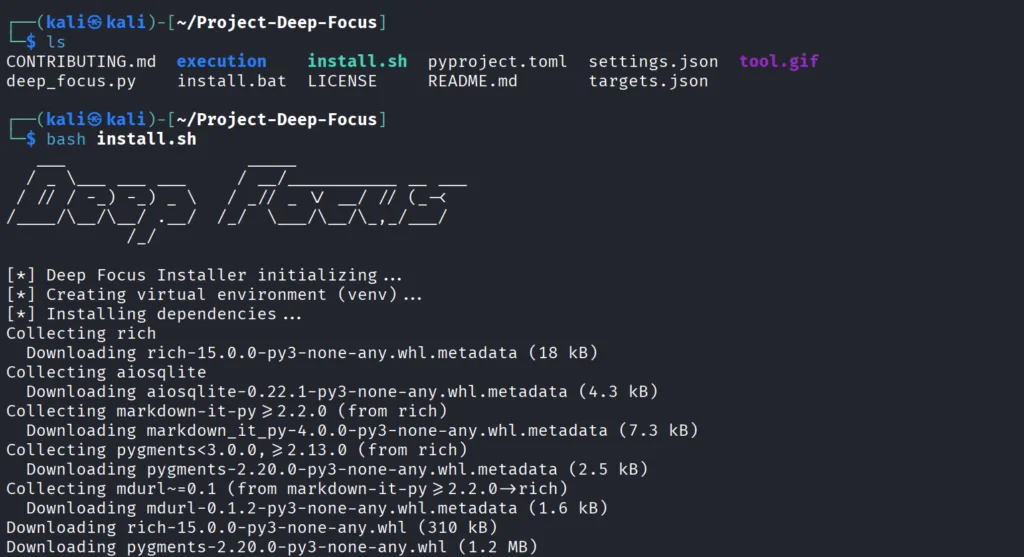
Inicialização e Interface do Deep Focus
O script de instalação roda rápido e cuida dos passos de configuração necessários sem esforço manual. Uma vez finalizado, lance a ferramenta com o comando ‘deepfocus’. Neste ponto, seu Mini Shodan está pronto.
deepfocusConfiguração de Escaneamento: CIDR Alvo e Modos Interativo/Não-Interativo
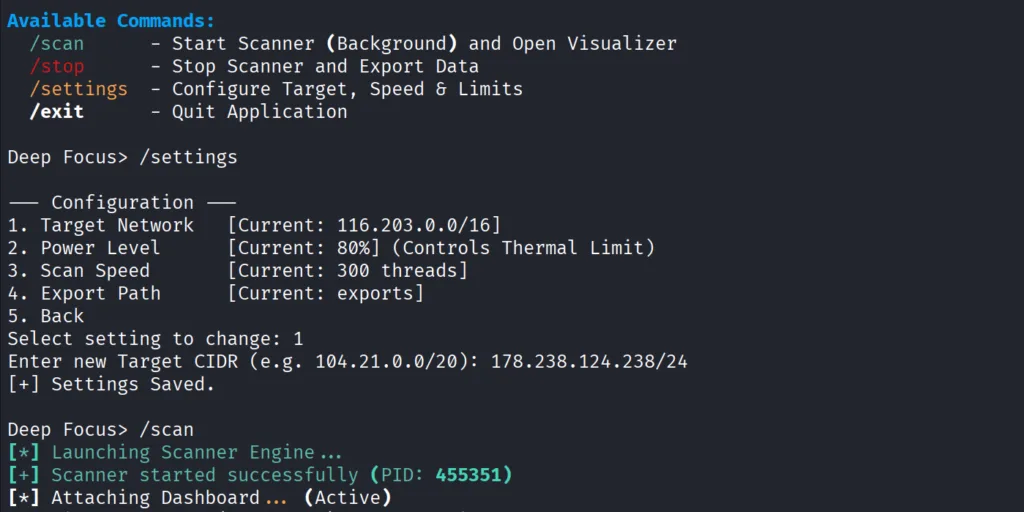
Antes de começar, é importante entender como a ferramenta funciona. Project Deep Focus suporta fluxos de trabalho interativos e não-interativos. No modo interativo, você lança o dashboard de terminal e trabalha dentro de sua interface. No modo não-interativo, pode passar argumentos diretamente pelo terminal, o que o torna mais amigável à automação. A ferramenta pode escanear tanto ranges de IP públicos quanto privados. Isso a torna igualmente útil para reconhecimento em toda a internet e pentests internos. Nas configurações, o mais importante é o range CIDR alvo. Para esta demonstração, usaremos ranges de IP russos para ilustrar como o escaneamento local pode revelar ativos que serviços estrangeiros frequentemente perdem.
Execução do Escaneamento: Comando /scan e Dashboard em Tempo Real
Uma vez que você digita ‘/scan’, o dashboard aparece e começa a popular a tela em tempo real. Se precisar fechar a view do dashboard, simplesmente pressione ‘Ctrl + C’. O detalhe importante aqui é que o próprio scan continua rodando em background. Uma vez completado, retorne à interface e execute ‘/stop’. Confirme com ‘Y’, e os resultados serão exportados para o diretório ‘.export/’.
/scan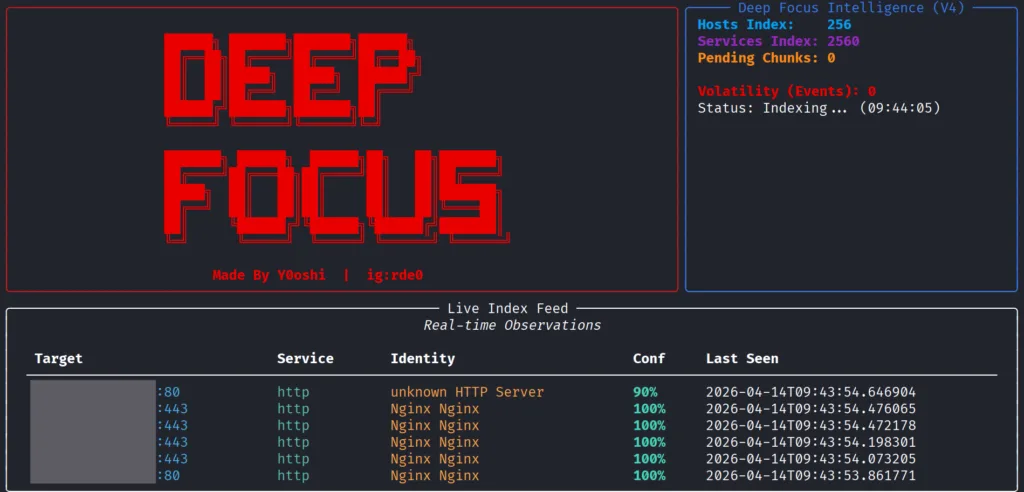
Exportação de Resultados: Comando /stop e Diretório .export/
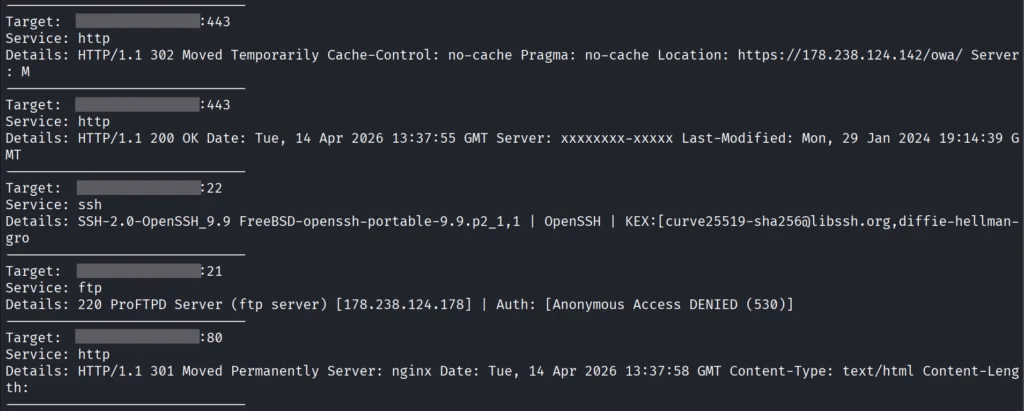
Os dados de fingerprinting dão uma forma rápida de julgar se o software descoberto é provavelmente vulnerável.
/stop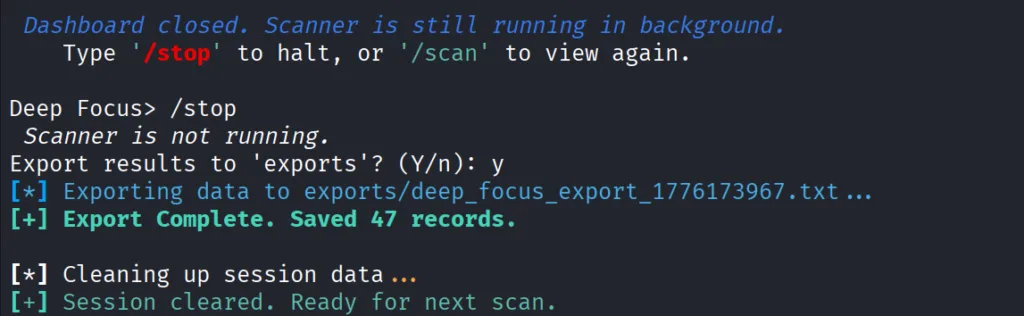
Análise de Resultados: HFS Vulnerável e WireGuard Config Exposto
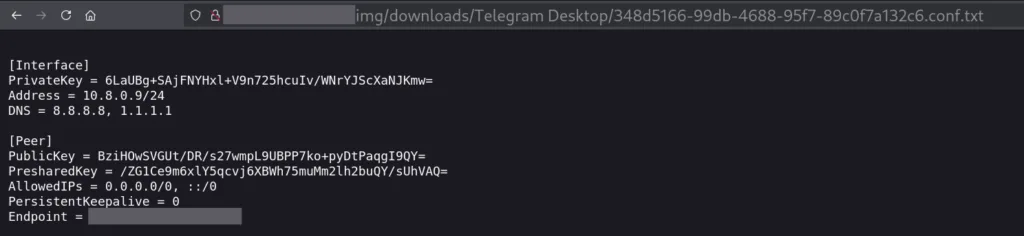
Em nosso caso, o scan mostrou um servidor HFS vulnerável que se sabia permitir execução remota de código. Ainda mais interessante, o conteúdo daquele servidor exposto continha um arquivo de configuração WireGuard VPN que levava diretamente à rede interna da empresa.
Automação Massiva: Script Python run_targets.py e Lista targets.txt
Escanear um único range CIDR é útil, mas torna-se repetitivo rapidamente ao trabalhar em múltiplas alocações públicas. Por isso criamos um script simples de automação em Python para escalar o fluxo de trabalho. Salve o script dentro do diretório do Project Deep Focus, junto com um arquivo ‘targets.txt’ que contenha múltiplos ranges CIDR. Uma boa fonte para alocações de IP por país é o ipdeny, que fornece grandes listas públicas de IP por país. Por exemplo, você pode carregar um grande conjunto de ranges russos no ‘targets.txt’ e deixar a automação cuidar do resto.
python3 run_targets.py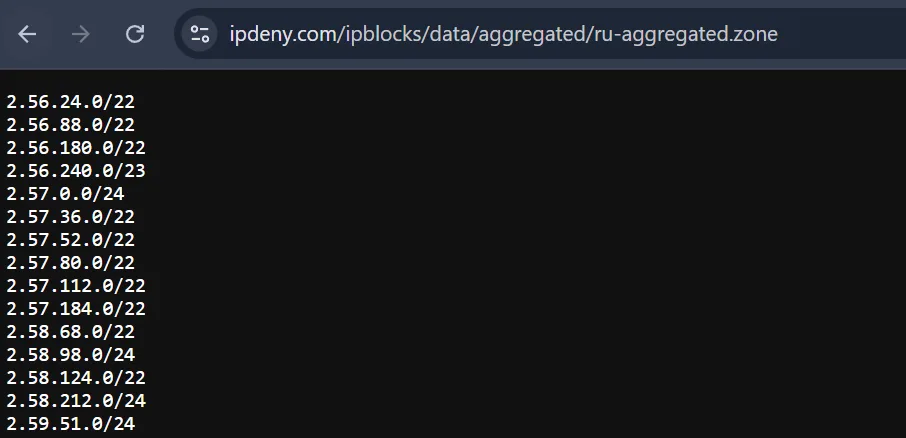
Execução em Lote: Ranges Russos do ipdeny e Processamento Sequencial
O script lê automaticamente os ranges da lista e lança scans um após o outro, removendo a repetição manual. Quando quiser exportar os resultados após o batch completar, simplesmente retorne à interface do Deep Focus e execute ‘deepfocus’ seguido de ‘/stop’. Isso exportará todos os serviços expostos descobertos em toda a lista de alvos.
python3 run_targets.py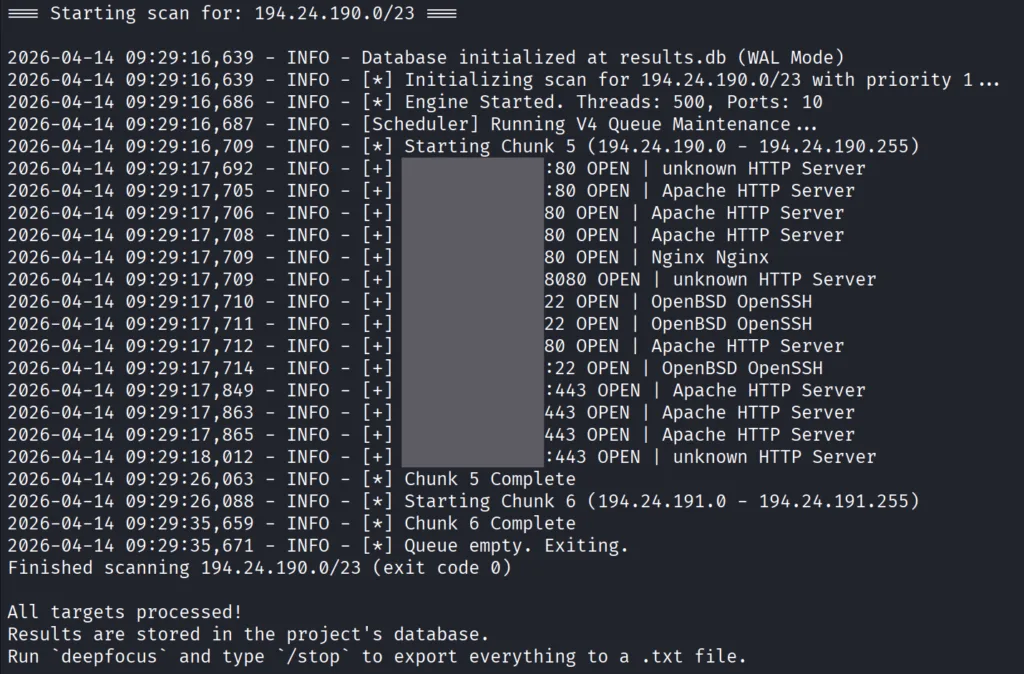
Exportação Final de Escaneamentos em Massa: /stop no Deep Focus
Este comando final exportará todos os serviços expostos descobertos em toda a lista de alvos.
deepfocus
/stopConclusão: Descoberta como Primeiro Passo Fundamental
De pesquisadores e pentesters até equipes de segurança nacional e hackers, o port scanning continua sendo o passo inicial e mais fundamental para entender uma superfície de ataque. Antes de exploração e relatório, existe a descoberta. Project Deep Focus foi projetado para priorizar serviços desprotegidos e fingerprinting. A ferramenta roda rápido e gerencia inteligentemente a carga do sistema para que até laptops com resfriamento passivo possam realizar scans grandes sem superaquecer.


