NT-2026.10.05 DOSSIÊ PENTEST
BURP SUITE: RFI NO MUTILLIDAE II VIA MANIPULAÇÃO DE PARÂMETRO GET
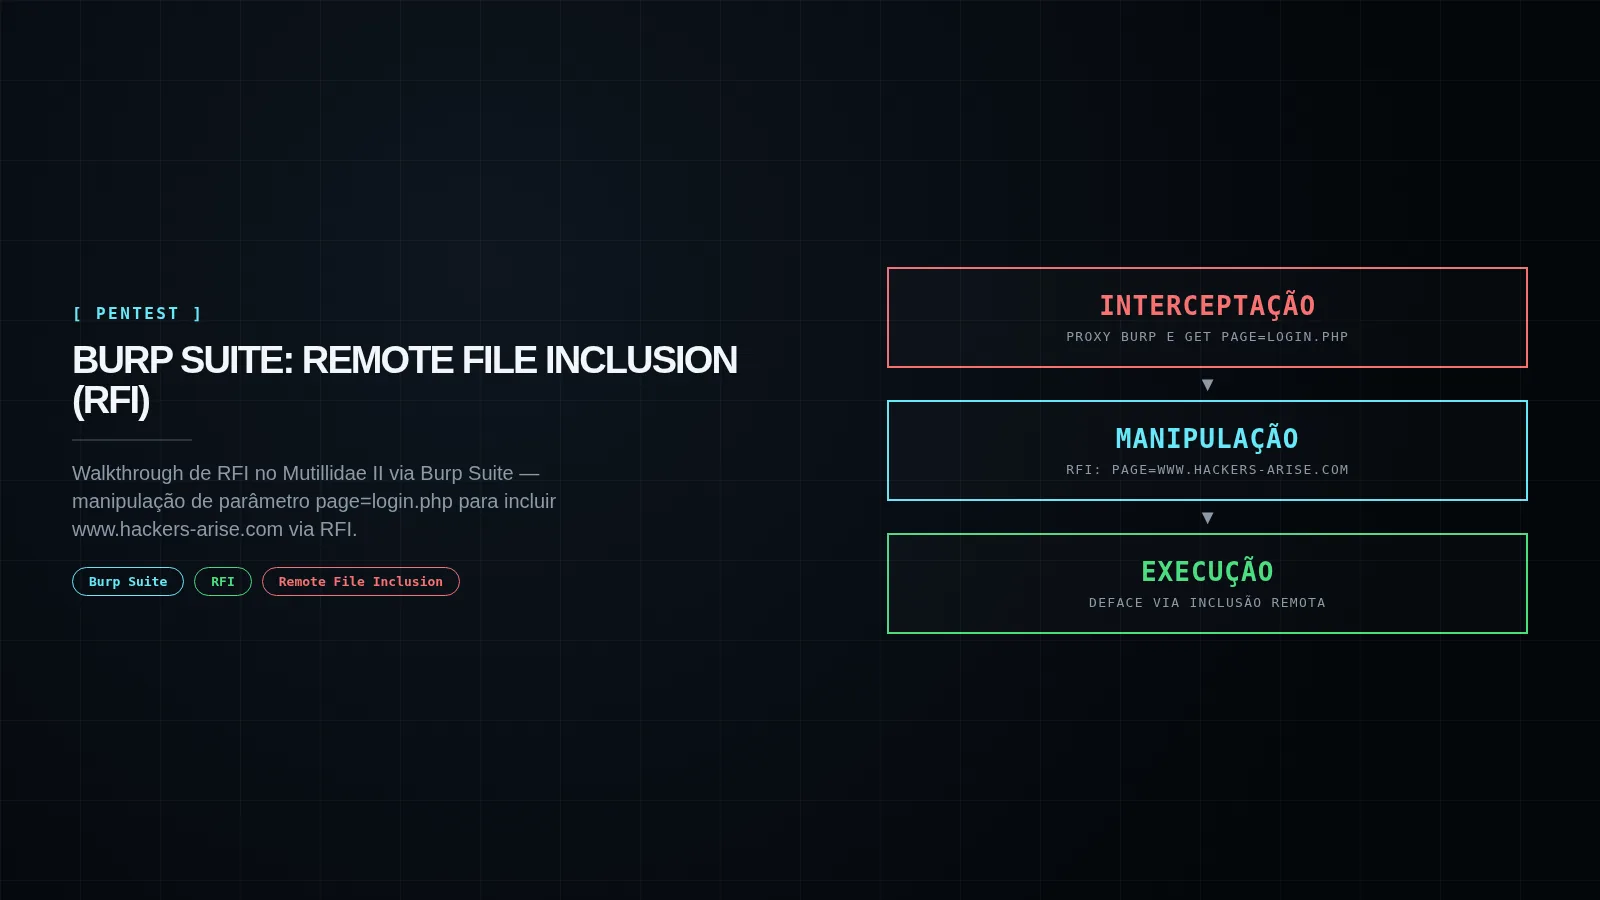
Walkthrough técnico de Remote File Inclusion (RFI) no Mutillidae II usando Burp Suite — interceptação de GET page=login.php, manipulação para page=o alvo RFI, e deface do site via inclusão remota.
Introdução: RFI e Validação de Input
Remote File Inclusion (RFI) é um ataque em aplicação web que visa vulnerabilidades quando a aplicação referencia um recurso ou script externo. A aplicação web é desenhada para chamar scripts e recursos externos que melhoram usabilidade e estética. Quando fazem isso, podem tornar-se vulneráveis a chamar recursos de fora, dando ao atacante a oportunidade de incluir shellcode para controlar a aplicação ou recursos para deface ou modificar o site. RFI ocorre devido à validação inadequada de inputs. Se a aplicação sanitiza inputs ou restringe entradas, RFI torna-se impossível ou mais difícil. Neste tutorial, usaremos Burp Suite contra o Mutillidae II para deface do site.
Ambiente: Kali Linux, OWASP BWA e Mutillidae II
Abra a aplicação Mutillidae II no OWASP BWA com seu navegador no Kali Linux. O OWASP Broken Web App (BWA) inclui várias aplicações vulneráveis intencionalmente, incluindo o Mutillidae II.
Configuração do Burp Suite e Proxy
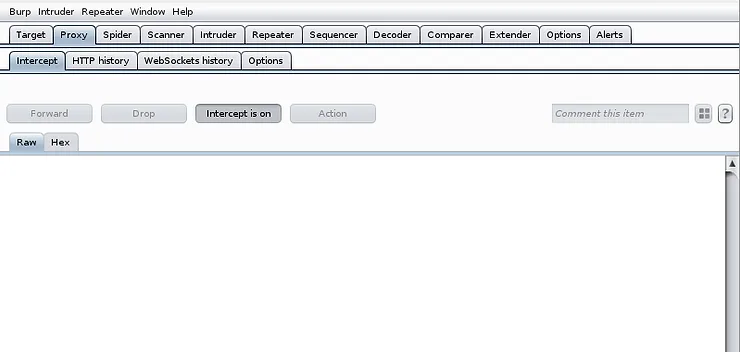
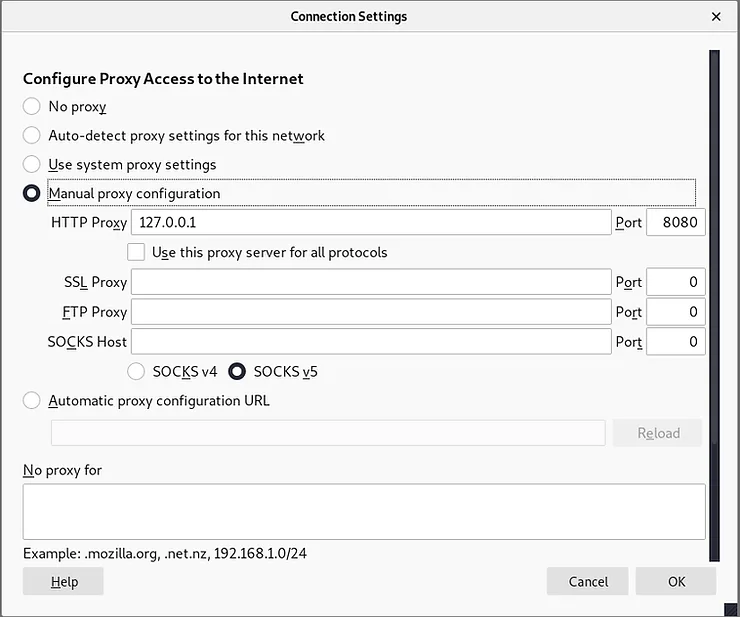
Inicie o Burp Suite e habilite a interceptação no proxy. Configure o proxy no navegador para usar o Burp Suite. Faça login no Mutillidae II com a interceptação ativada no proxy do Burp Suite.
Análise do Parâmetro page=login.php no Histórico HTTP
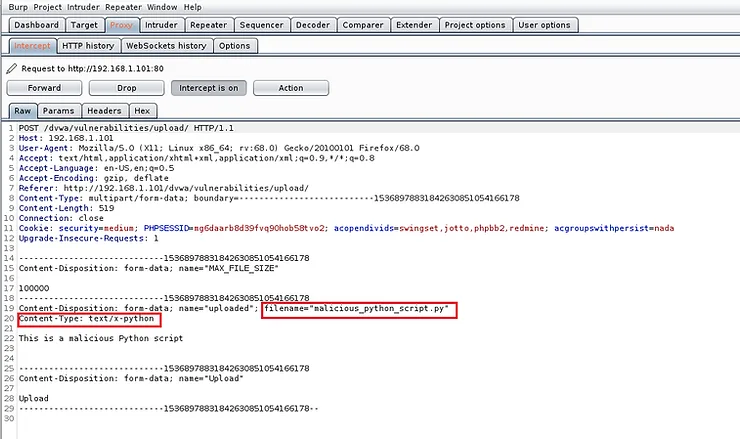
No histórico HTTP do Burp Suite, você pode ver a página de login. Note que a requisição GET contém o parâmetro page=login.php. Podemos manipular essa requisição para fazer upload de shellcode para controlar o site ou outros recursos para manipular o site web. O que aconteceria se manipulássemos essa requisição para incluir outro recurso, como uma URL externa?
Manipulação do Parâmetro GET para RFI
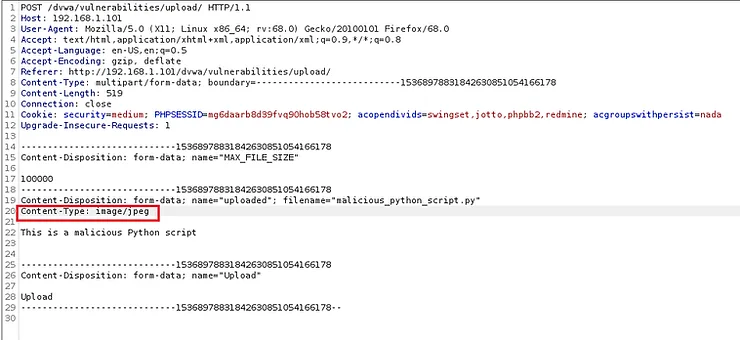
Com a interceptação LIGADA no Burp Suite, vamos tentar fazer login novamente. Com a requisição GET no nosso proxy, vamos substituir login.php pela URL do nosso site favorito de treinamento em cibersegurança, o alvo RFI (o alvo RFI). Ao encaminhar a requisição, o site Mutillidae II agora exibe o site o alvo RFI (o alvo RFI) e NÃO a tela de login.php! Conseguimos hackear o site com RFI com sucesso!
Execução do RFI e Deface do Site
Ao encaminhar a requisição modificada, o site Mutillidae II agora exibe o site o alvo RFI (o alvo RFI) e NÃO a tela de login.php. Conseguimos hackear o site com RFI com sucesso! O parâmetro page de Mutillidae II não inclui validação de dados adequada que permitiria apenas recursos legítimos serem incluídos. Como resultado, fomos capazes de fornecer parâmetros ou recursos que nos permitiram exibir conteúdos que não deveriam ser permitidos.
Conclusão: Importância de Validação Server-Side e Whitelist
O parâmetro page do Mutillidae II não inclui validação de dados adequada que permitiria apenas recursos legítimos serem incluídos. Como resultado, fomos capazes de fornecer parâmetros ou recursos que nos permitiram exibir conteúdos que não deveriam ser permitidos. Se a aplicação web incluísse whitelists de recursos permitidos ou validação de dados, esse tipo de ataque web seria impedido. Validação server-side rigorosa, whitelist de recursos permitidos, e configuração segura do servidor (allow_url_include=Off) são indispensáveis para prevenir RFI.


