BURP SUITE: XSS PERSISTENTE NO MUTILLIDAE II VIA INTERCEPTAÇÃO POST
Walkthrough técnico de detecção de XSS persistente (Second Order) no Mutillidae II usando Burp Suite — interceptação de requisição POST, injeção de script alert()…
NULL TRACE / ARCHIVE
Testes de intrusão em laboratório autorizado: reconhecimento, exploração, pós-exploração e ferramentas, com comandos explicados e foco defensivo.
Walkthrough técnico de detecção de XSS persistente (Second Order) no Mutillidae II usando Burp Suite — interceptação de requisição POST, injeção de script alert()…
Walkthrough técnico de bypass de validação client-side de upload de arquivos usando Burp Suite — interceptação de requisição POST, manipulação de Content-Type (text/x-python →…
Walkthrough técnico de cracking de senhas em formulários web usando Caido Automate — interceptação de requisições, configuração de payloads, estratégias de ataque (Sniper, Battering…
Walkthrough técnico de descoberta e monitoramento de torres LTE usando DragonOS, LTE-Cell-Scanner e HackRF — varredura de bandas 700 MHz e 1.7–2.3 GHz, identificação…
Como um assistente de IA conectado ao Metasploit via MCP executa pentest em linguagem natural: scan, exploits vsftpd e UnrealIRCd, psexec com credenciais e…
Como o Ligolo-MP transforma pivoting em operacao de equipe: agente compilado pelo servidor, TUN automatico, redirector para o segundo salto e rota de loopback…
Como o QUIC substitui o TCP no HTTP/3: handshake em 1 RTT com TLS 1.3 embutido, streams independentes e Connection ID, e como evidenciar…
Como o Zapper, do THC, apaga a linha de comando e o environ de um processo em execucao: renomear o binario, lancar um nmap…
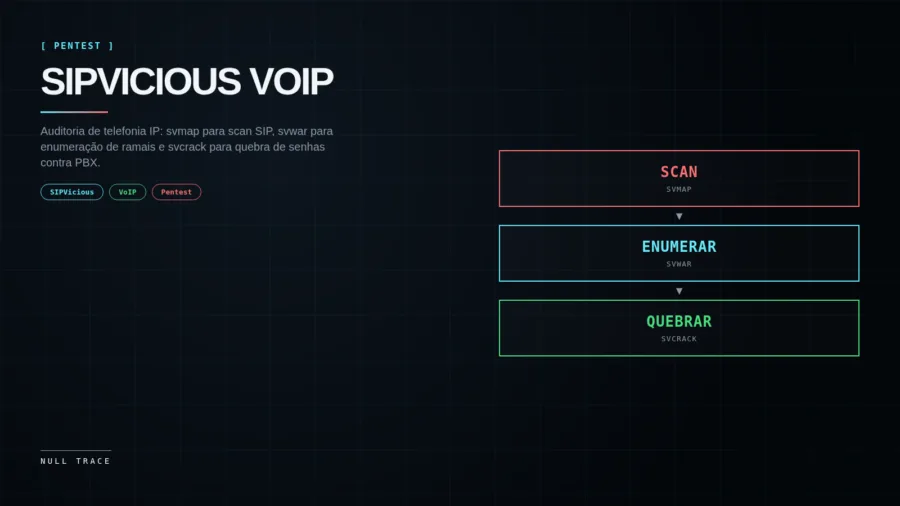
Como o toolset SIPVicious audita a telefonia do escritorio: svmap identifica o servidor SIP e a versao, svwar enumera ramais e svcrack testa senhas…
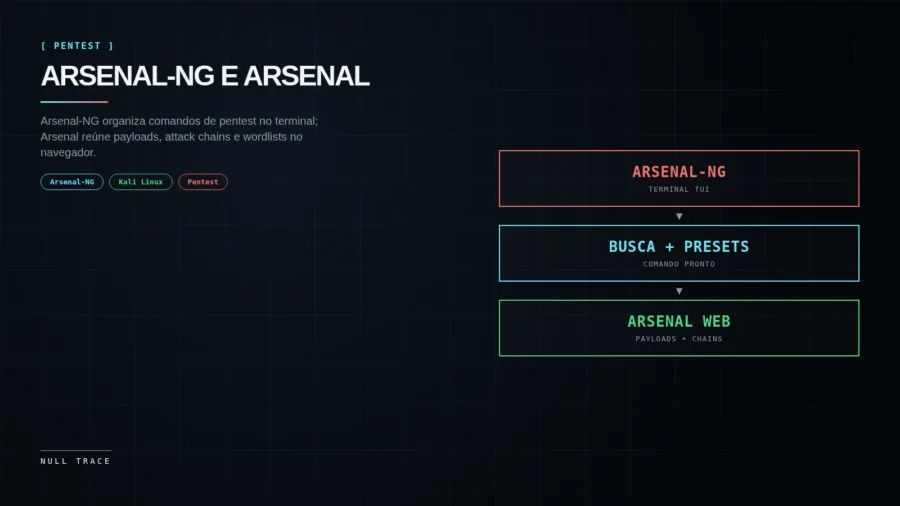
Como organizar centenas de ferramentas de segurança do Kali Linux sem memorizar nada: Arsenal-NG instala, busca e monta comandos no terminal; Arsenal reúne payloads,…