KATANA: CRAWLING E SPIDERING DE APLICAÇÕES WEB MODERNAS
Como o Katana mapeia aplicações web modernas e single-page applications: instalação via Go, Standard e Headless Mode, crawling de apps JavaScript-heavy com -js-crawl, descoberta…
NULL TRACE / ARCHIVE
Testes de intrusão em laboratório autorizado: reconhecimento, exploração, pós-exploração e ferramentas, com comandos explicados e foco defensivo.
Como o Katana mapeia aplicações web modernas e single-page applications: instalação via Go, Standard e Headless Mode, crawling de apps JavaScript-heavy com -js-crawl, descoberta…
Como o TruffleHog percorre todo o histórico de commits de um repositório Git em busca de credenciais vazadas — de um dump de diretório…
Como o OpenPlanter automatiza investigações OSINT com agentes de linguagem recursivos: da configuração das chaves Exa e OpenRouter às tarefas de perfis públicos —…
Do ms-sql-info ao xp_cmdshell: como os scripts NSE do Nmap enumeram versão, quebram credenciais, executam consultas, extraem hashes e disparam comandos no SQL Server…
Como o Wifit3 automatiza as etapas de uma auditoria Wi-Fi: varredura de redes, captura de handshakes e PMKID, Evil Twin para WPA3 e recuperação…
Artigo demonstrando como realizar teste de penetração no serviço RDP (porta 3389), incluindo varredura de portas, ataque de força bruta com Hydra, exploração pós-exploit…
Aprenda a usar o NetAlertX para obter visibilidade total da rede, detectar dispositivos não autorizados e receber alertas em tempo real, aproveitando descoberta via…
Descubra como Elliot e a fsociety clonaram o cartão RFID de baixa frequência para invadir o Steel Mountain em Mr. Robot, usando Proxmark3 em…
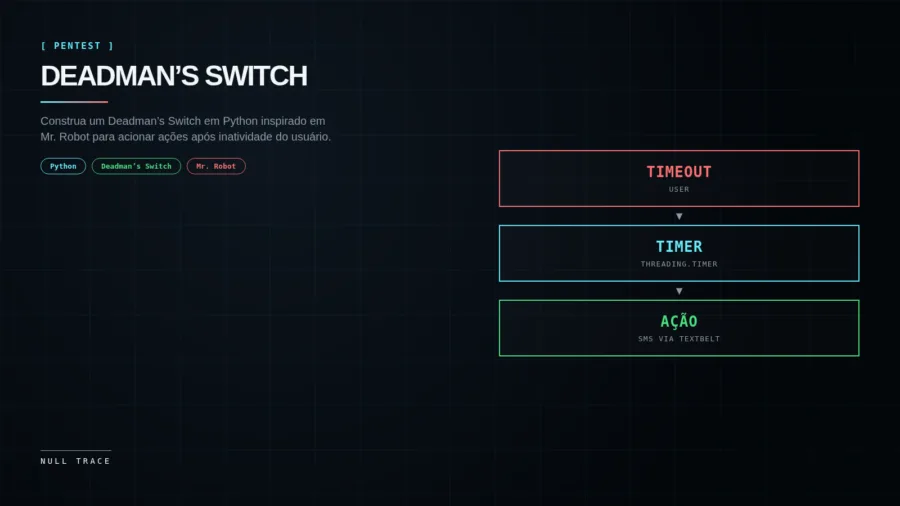
Aprenda a implementar um Deadman’s Switch em Python, mecanismo que dispara uma ação quando o usuário não confirma presença dentro de um intervalo de…
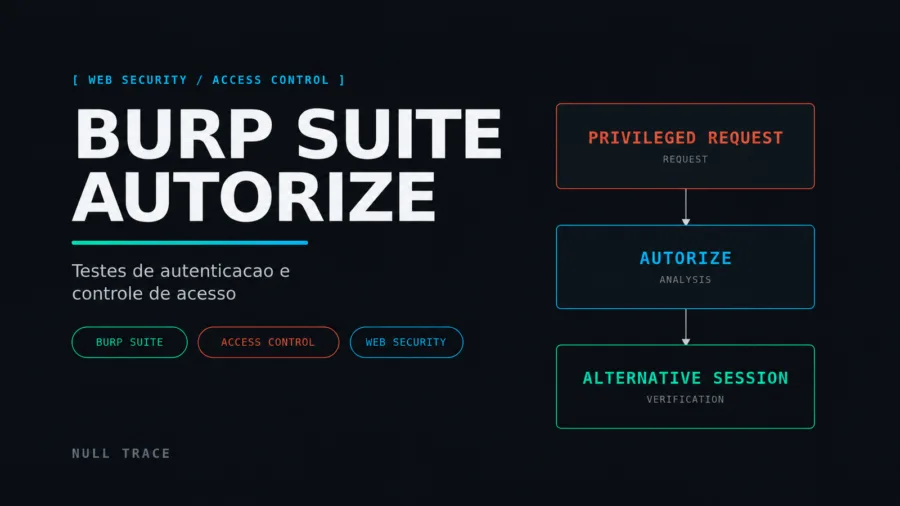
Guia prático do Burp Suite Autorize para comparar sessões, detectar falhas de controle de acesso e validar resultados em laboratórios autorizados.