NT-2026.10.04 DOSSIÊ PENTEST
SIGINT: MAPEANDO TORRES LTE COM DRAGONOS
Walkthrough técnico de descoberta e monitoramento de torres LTE usando DragonOS, LTE-Cell-Scanner e HackRF — varredura de bandas 700 MHz e 1.7–2.3 GHz, identificação de CID, FDD/TDD e SNR para detecção de interceptadores StingRay.
Introdução e Contexto de SIGINT
No mundo digital moderno, torres celulares estão ao nosso redor. Nossos telefones alternam automaticamente entre elas para fornecer serviço ininterrupto. Além disso, agências de inteligência e aplicação da lei instalam suas próprias torres (conhecidas como StingRay ou IMSI-catcher) para interceptar chamadas e espionar conversas e dados. O primeiro passo para determinar se você é alvo de tais agências é descobrir quais torres celulares estão em sua vizinhança. Assim, se uma nova torre aparecer repentinamente, você saberá. Este processo é análogo a um scan nmap de uma máquina TCP/IP — fornece informações básicas antes de começar testes mais profundos.
Ambiente: DragonOS e LTE-Cell-Scanner
Para este tutorial, utiliza-se o DragonOS, uma variante Debian desenvolvida especificamente para inteligência de sinais e trabalho com SDR. Em vez de gastar horas baixando e configurando ferramentas, elas já estão pré-instaladas. O LTE-Cell-Scanner é capaz de escanear frequências específicas para identificar células LTE ativas, Cell IDs e informações de sinal, suportando modos FDD e TDD.
Navegação até o LTE-Cell-Scanner
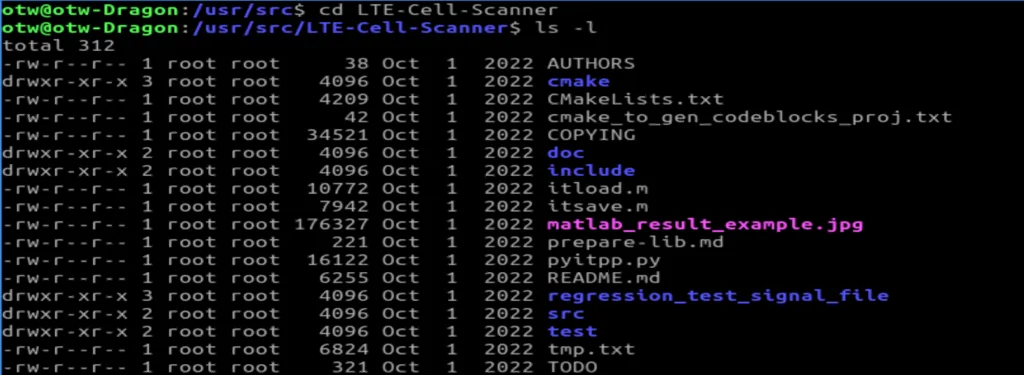
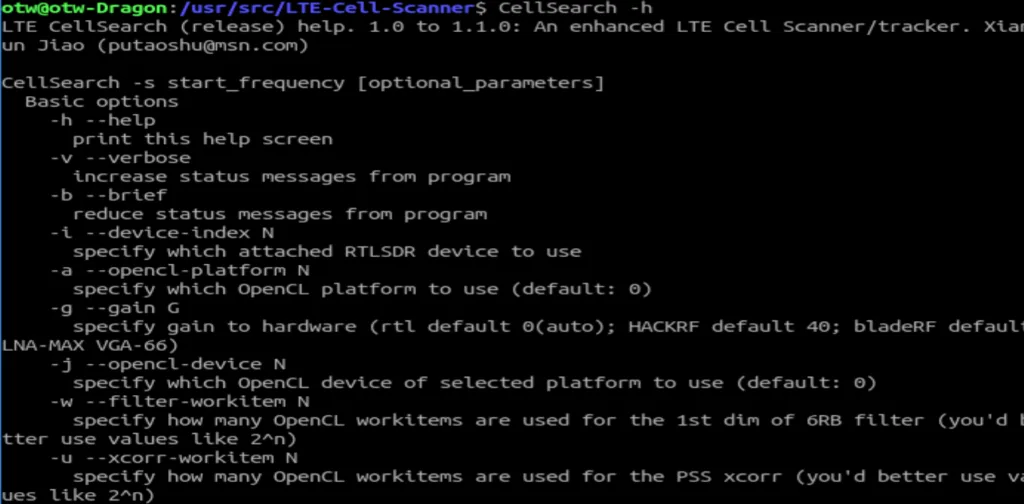
O LTE-Cell-Scanner não está no menu do DragonOS, então é necessário navegar até /usr/src/LTE-Cell_Scanner. O comando CellSearch -h exibe as opções disponíveis para varredura de frequência.
Varredura da Banda 700 MHz
A arquitetura 4G LTE opera em diferentes frequências dependendo do país e da operadora, variando de 600 MHz a 3.8 GHz. As bandas mais comuns são 700 MHz, 850 MHz, 1700/2100 MHz, 1900 MHz, 2300 MHz e 2600 MHz. O comando básico para iniciar a busca de torres celulares é:
CellSearch_hackRF --freq-start <frequencia> --freq-end <frequencia>Inicia-se a varredura na banda baixa de 700 MHz, começando em 699 MHz e indo até 801 MHz para capturar toda a faixa:
CellSearch_hackRF --freq-start 699000000 --freq-end 801000000 -g 50O processo é demorado e requer paciência.
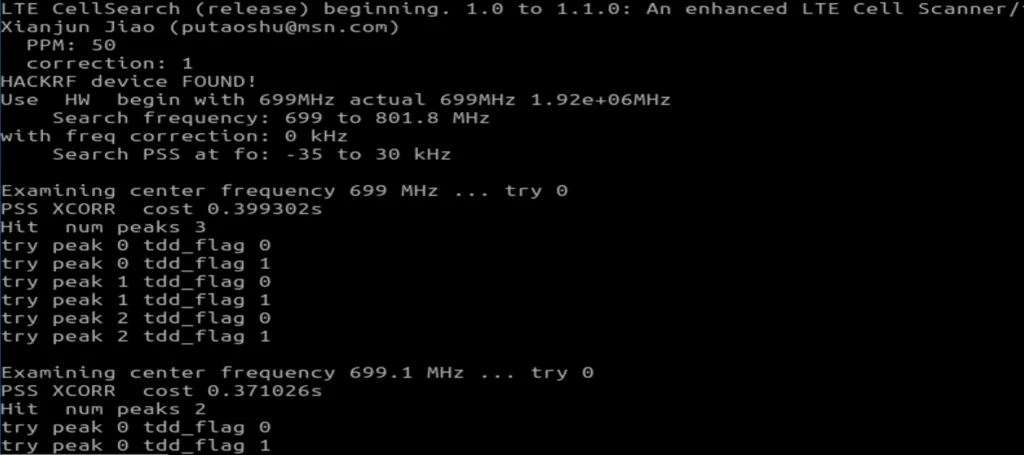
Resultados da Varredura 700 MHz
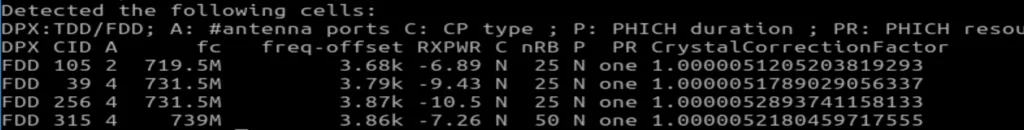
A varredura completou e encontrou 4 torres celulares operando nessa faixa: especificamente em 719.5 MHz, duas em 731.5 MHz e 739 MHz. O scan identifica que essas torres usam FDD (Frequency Division Duplexing — frequências separadas para uplink e downlink) e exibe o Cell ID (CID) de cada uma.
Varredura da Banda 1.7–2.3 GHz
Em seguida, executa-se varredura em faixa mais ampla nas frequências mais altas, 1.7 GHz a 2.3 GHz, comuns em áreas urbanas. Usa-se notação científica para indicar as frequências:
CellSearch_hackRF --freq-start 1700e6 --freq-end 2300e6 -g 50Esta faixa é ainda mais ampla e o scan pode levar horas.
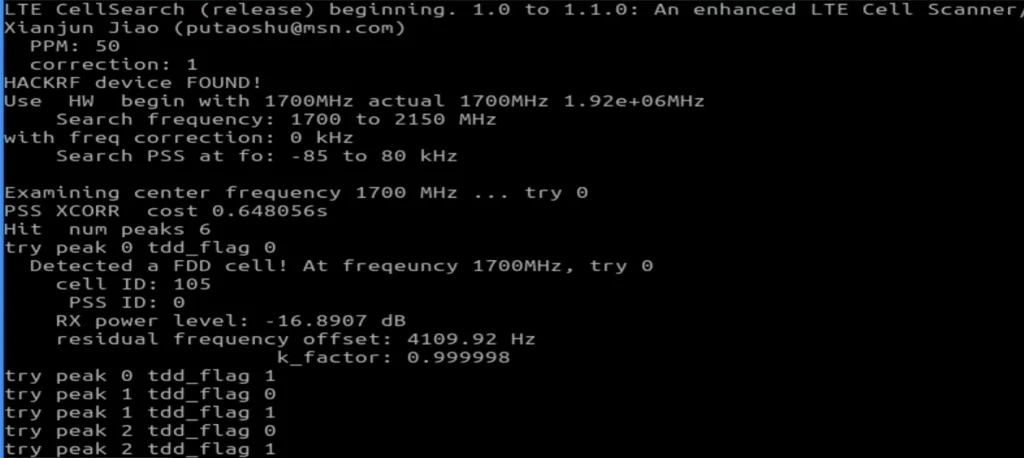
Resultados da Varredura 1.7–2.3 GHz
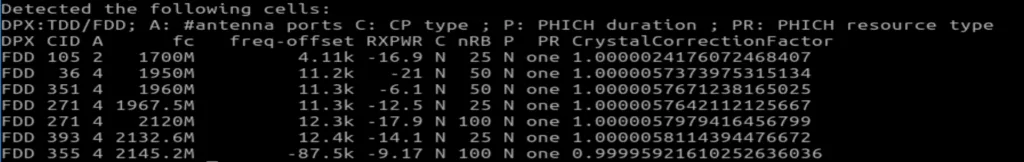
A varredura completou e exibiu 7 torres celulares na área operando nas frequências entre 1.7 GHz e 2.3 GHz. Saber quais torres estão na vizinhança permite investigar se uma nova torre aparece repentinamente — pode ser uma nova torre da operadora ou uma StingRay instalada por autoridades para interceptação.
Monitoramento Específico com CellTracker
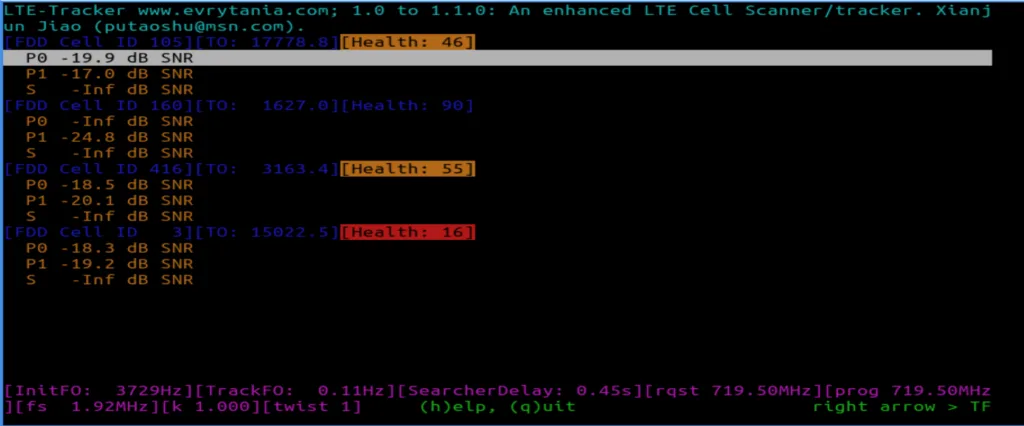
Agora que sabemos quais torres estão nas proximidades, podemos focar o reconhecimento em torres específicas. Para a torre em 719.5 MHz, usa-se o CellTracker:
CellTracker_hackRF -f 719500000 -g 50O CellTracker monitora múltiplas torres operando nessa frequência, fornecendo Cell ID e Signal-to-Noise Ratio (SNR). SNR negativo indica sinal muito fraco e ruidoso (ruído mais forte que o sinal). Sinais saudáveis devem estar na faixa +20 a +50.
Análise de SNR e Detecção de StingRay
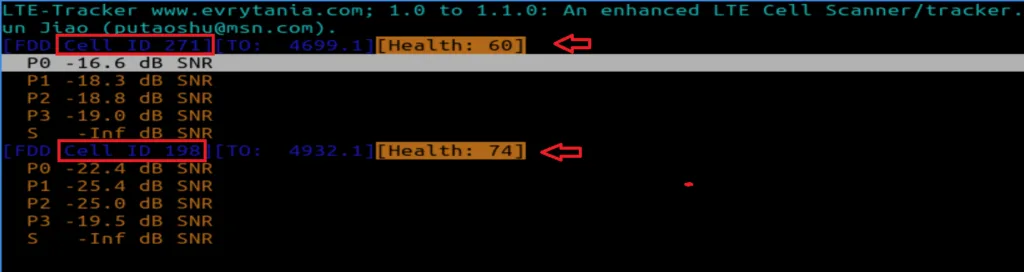
Testa-se outra frequência, 1.9675 GHz:
CellTracker_hackRF -f 1967500000 -g 50Os SNR estão ligeiramente melhores, mas ainda relativamente fracos. O mapeamento contínuo de CIDs e SNR em frequências conhecidas serve como baseline para detectar anomalias — a aparição súbita de novo CID em frequência já mapeada pode indicar um interceptador ativo.
Conclusão e Perspectiva Defensiva
Sistemas de telecomunicações móveis estão entre a infraestrutura mais importante de nossas vidas digitais. Os hackers mais avançados do mundo atacam esses sistemas porque as recompensas são enormes — uma vez dentro da rede, o atacante tem acesso a todas as transmissões de dados e voz. Hackers APT chineses infiltraram sistemas celulares dos EUA e de outras nações por essa razão. Quanto melhor você entender esses sistemas, melhor poderá protegê-los.


