NT-2026.10.05 DOSSIÊ PENTEST
BURP SUITE: XSS PERSISTENTE NO MUTILLIDAE II VIA INTERCEPTAÇÃO POST
Walkthrough técnico de detecção de XSS persistente (Second Order) no Mutillidae II usando Burp Suite — interceptação de requisição POST, injeção de script alert() no blog, e verificação de execução persistente ao acessar a página.
Introdução: XSS Persistente e OWASP Top 10
Cross Site Scripting ou XSS é uma das vulnerabilidades mais problemáticas em aplicações web. Classifica-se entre as 10 principais vulnerabilidades do OWASP Top 10 quase todos os anos. Neste tutorial, demonstraremos como usar o Burp Suite para testar um site quanto à vulnerabilidade de XSS persistente (também conhecido como Second Order XSS). O XSS persistente é o processo de incorporar a aplicação web com um script que será executado cada vez que a aplicação for visualizada.
Ambiente: Kali Linux, OWASP BWA e Mutillidae II
Primeiro, inicie seu Kali Linux. Em seguida, inicie o servidor OWASP Broken Web App (BWA). O OWASP BWA inclui várias aplicações vulneráveis intencionalmente, incluindo o Mutillidae II, que usaremos para demonstrar XSS persistente.
Configuração do Burp Suite e Proxy
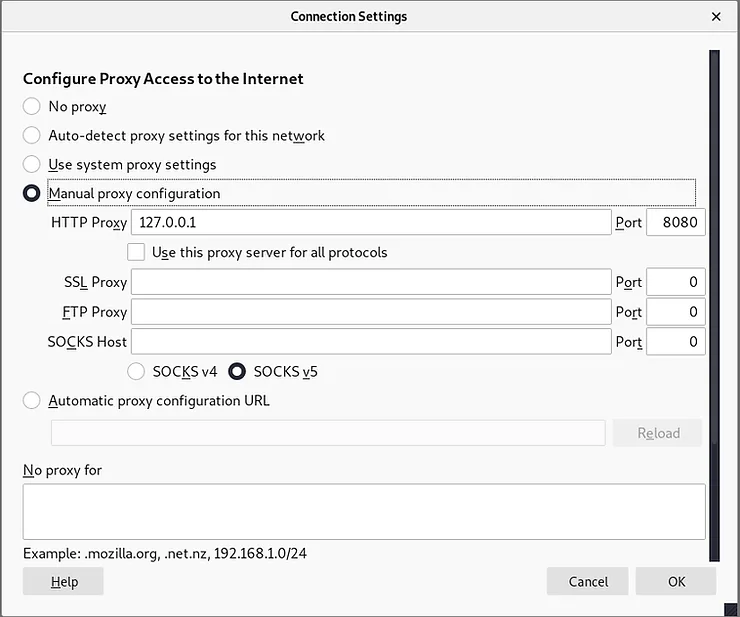
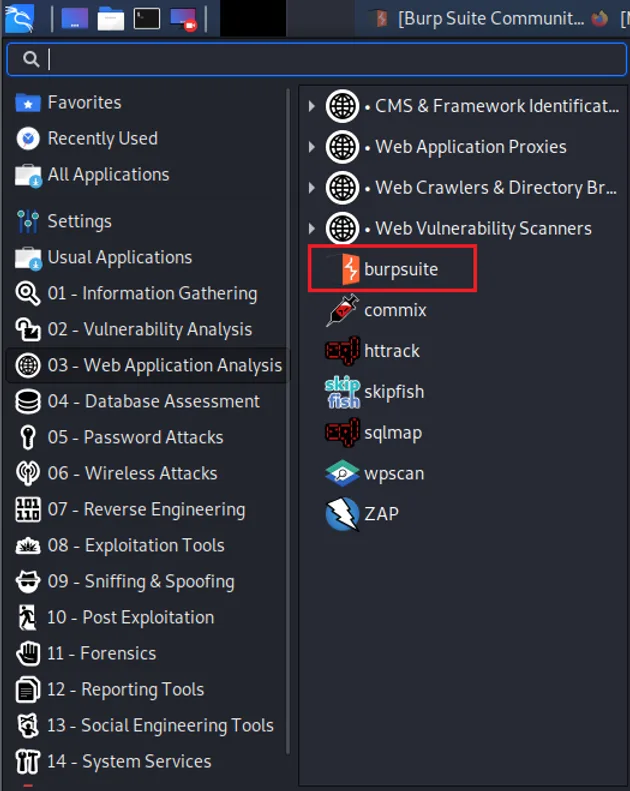
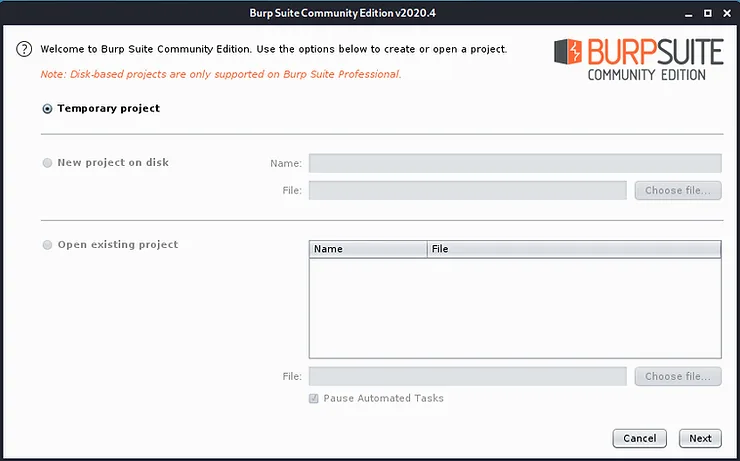
Agora, a partir do seu Kali, inicie o Burp Suite. Certifique-se de que as configurações de proxy no navegador estejam corretas. Ao iniciar o Burp Suite, você será saudado com uma tela perguntando se deseja iniciar um projeto Temporário, um Novo Projeto em Disco, ou Abrir um projeto existente. Vamos usar apenas um projeto Temporário. Configure também o proxy no navegador para usar o Burp Suite.
Navegação até Persistent XSS no Mutillidae II
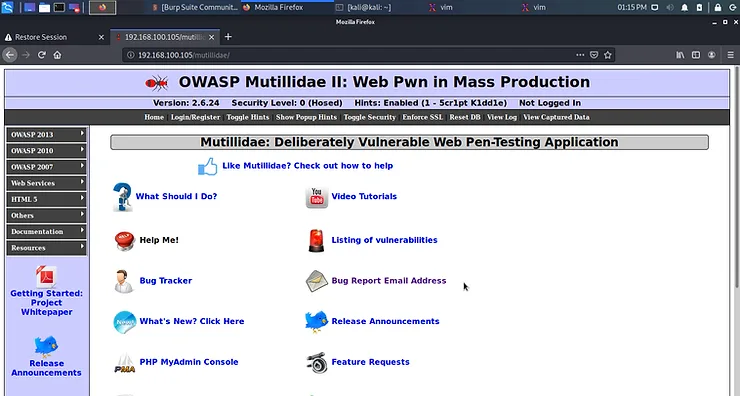
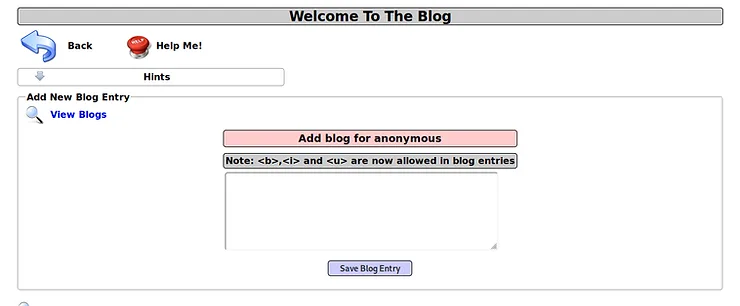
Agora, a partir do navegador no Kali, navegue até o endereço IP do sistema OWASP BWA. Então selecione Mutillidae II. No menu do Mutillidae II selecione: OWASP 2013 (canto superior esquerdo) > Cross Site Scripting > Persistent (Second Order) > Add to Your Blog.
Criação de Entrada no Blog e Interceptação do POST
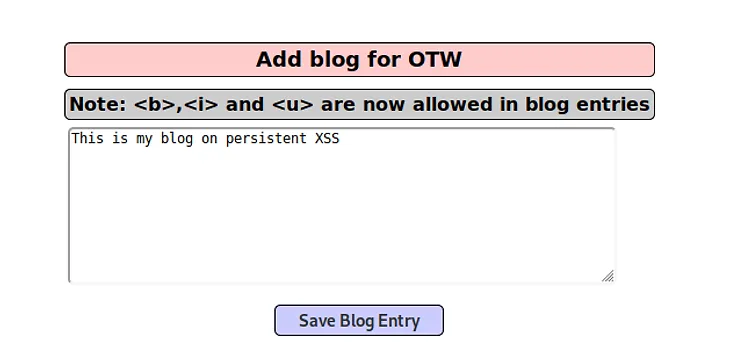
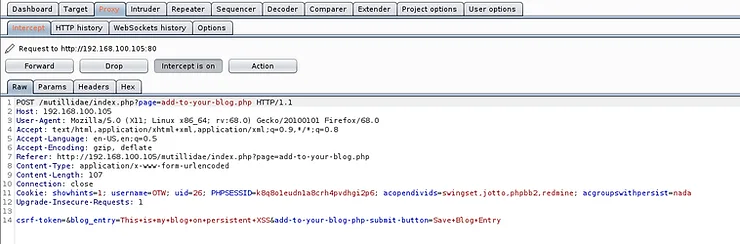
Agora, com a aplicação Blog aberta, adicione algo ao seu Blog. No caso, adicionei ‘This is my blog on persistent XSS’. Certifique-se de que a interceptação está LIGADA no Burp Suite e então clique em ‘Save Blog Entry’. Com a interceptação LIGADA no Burp Suite, você deve ‘pegar’ o POST para o blog antes que ele atinja o servidor. Note na última linha, você pode ver o post do blog em vermelho.
Injeção de Script XSS na Requisição Interceptada
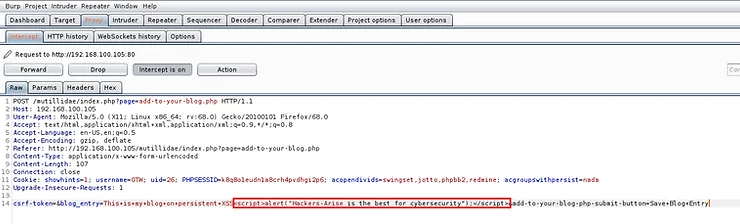
Agora, tendo interceptado o post do blog, você pode adicionar um script. Este script será salvo com o post no banco de dados do site. Isso o torna persistente. No meu caso, adicionei o seguinte script após o post do blog e antes de ‘add-to-your-blog-php’: alert(‘XSS Persistente Demonstrado’);. Agora, encaminhe o post (clique no botão Forward) para o blog.
Encaminhamento e Verificação de XSS Persistente
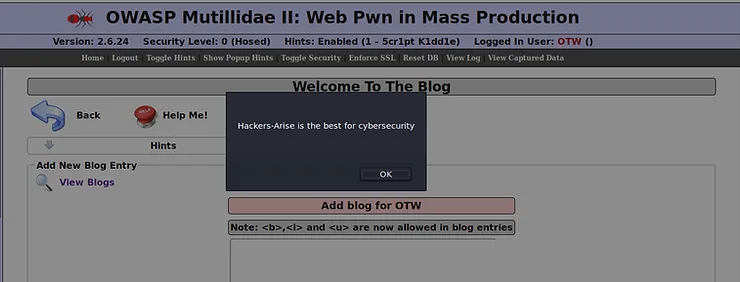
Quando você retornar ao seu navegador, verá uma caixa de alerta persistente e irritante (embora precisa) aparecer na sua tela. Parabéns, você conseguiu adicionar um XSS persistente ao site Mutillidae II que irá lembrar e incomodar cada usuário que navegar para esta aplicação. O XSS persistente é o processo de incorporar a aplicação web com um script que será executado cada vez que a aplicação for visualizada.
Conclusão: XSS Persistente como Ameaça OWASP Top 10
XSS persistente (Second Order) permanece ameaça crítica no OWASP Top 10 por armazenar payload malicioso no servidor e executar a cada acesso de vítimas. O Burp Suite é ferramenta eficaz para interceptar, modificar e testar vetores de XSS em formulários e parâmetros. Defesa exige sanitização server-side, CSP e validação contextual — nunca confiar apenas em client-side.


