NT-2026.09.27 DOSSIÊ PENTEST
ARSENAL-NG E ARSENAL: ORGANIZANDO FERRAMENTAS DE PENTEST
Como organizar centenas de ferramentas de segurança do Kali Linux sem memorizar nada: Arsenal-NG instala, busca e monta comandos no terminal; Arsenal reúne payloads, attack chains, wordlists e scripts direto no navegador.
O problema: centenas de ferramentas, nenhuma memorização
Instalar o Kali Linux pela primeira vez costuma ser um momento de revelação: o menu de aplicativos aparece repleto de centenas de ferramentas de segurança, cobrindo de reconhecimento e análise de vulnerabilidades a exploração, ataques de senha, segurança wireless e muito mais. A primeira reação é empolgação. O que vem depois, na prática, é frustração: iniciantes passam horas clicando pelos menus sem saber o que cada ferramenta faz nem quando usá-la.
O problema não é falta de material — é excesso de opções combinado com documentação desigual. Alguns projetos têm documentação excelente; outros pressupõem que você já sabe o que a ferramenta faz antes de começar a ler. Mesmo dedicando tempo ao estudo, é fácil esquecer os nomes simplesmente porque são muitos. A consequência é conhecida de quem já fez um CTF ou um pentest às pressas: você sabe que existe uma ferramenta para aquela tarefa, mas não lembra qual é nem quais flags usar.
A saída não é memorizar centenas de comandos — nenhum profissional faz isso. É construir um arsenal de referências que permite encontrar a ferramenta certa rapidamente. Este artigo constrói exatamente esse arsenal com dois recursos complementares: o Arsenal-NG, um lançador de comandos de pentest executado no terminal, e o Arsenal, uma aplicação web de referência focada em exploração de aplicações web. Ambos organizam o que um profissional de segurança ofensiva precisa — ferramentas, comandos, payloads, wordlists e fluxos de trabalho — em interfaces pesquisáveis.
Arsenal-NG: um arsenal de comandos no terminal
O primeiro recurso é o Arsenal-NG, um lançador de comandos de pentest escrito em Go. O nome resume a proposta: uma coleção pesquisável de ferramentas de segurança ofensiva, comandos predefinidos e fluxos de trabalho — da execução de reconhecimento à geração de payloads, com presets prontos para cada tipo de operação. Em vez de lembrar a sintaxe, você busca pela tarefa e o utilitário monta o comando.
O projeto existe de duas formas no Kali Linux: nos repositórios oficiais da distribuição (instalável com apt install arsenal-ng) e como código-fonte no repositório oficial do desenvolvedor. A demonstração de referência deste artigo usa a compilação a partir do código-fonte, que funciona em qualquer distribuição Linux com Go e ferramentas de build instaladas.
Instalando o Arsenal-NG
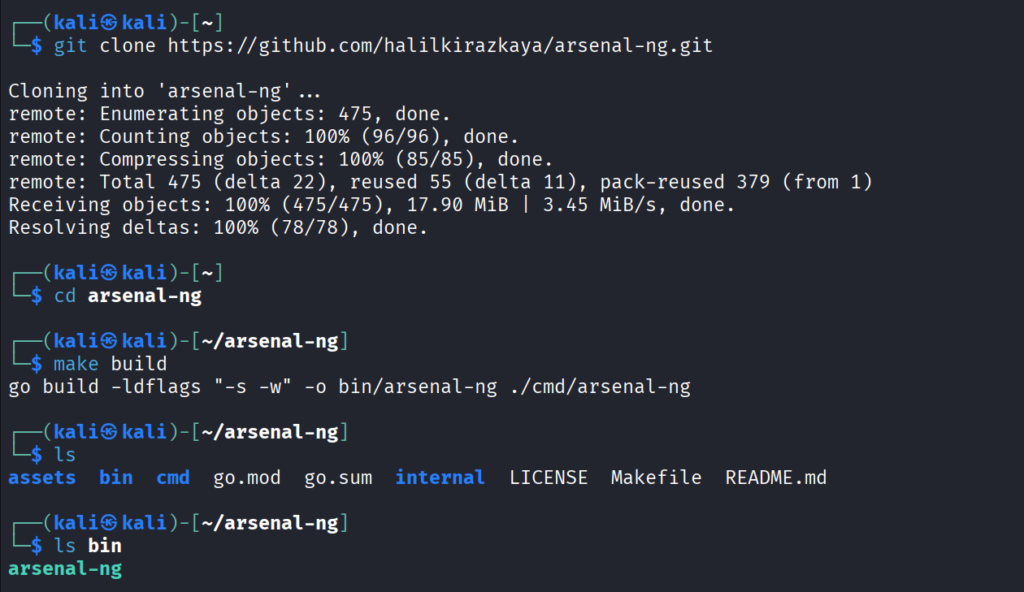
A instalação a partir do código-fonte segue o fluxo clássico de três passos — clonar o repositório oficial, entrar no diretório e compilar:
git clone https://github.com/halilkirazkaya/arsenal-ng.git
cd arsenal-ng
make build
O alvo de make build invoca a toolchain Go e grava o binário em ./bin/arsenal-ng dentro do diretório clonado. A captura da demonstração de referência mostra o processo de compilação concluído no Kali Linux, com o binário gerado ao final.
Terminada a compilação, o programa pode ser executado diretamente pelo caminho do binário. Para mais conveniência, vale mover o arquivo para um dos diretórios listados na variável de ambiente PATH — assim o Arsenal-NG pode ser invocado de qualquer diretório do sistema, sem caminhos absolutos.
mv ./bin/arsenal-ng /usr/local/bin/Quem preferir o caminho mais curto no Kali pode usar o pacote oficial da distribuição: sudo apt install arsenal-ng — o projeto está nos repositórios do Kali Linux.
Primeira execução e visão geral
Com o binário acessível, a inicialização é o nome do programa:
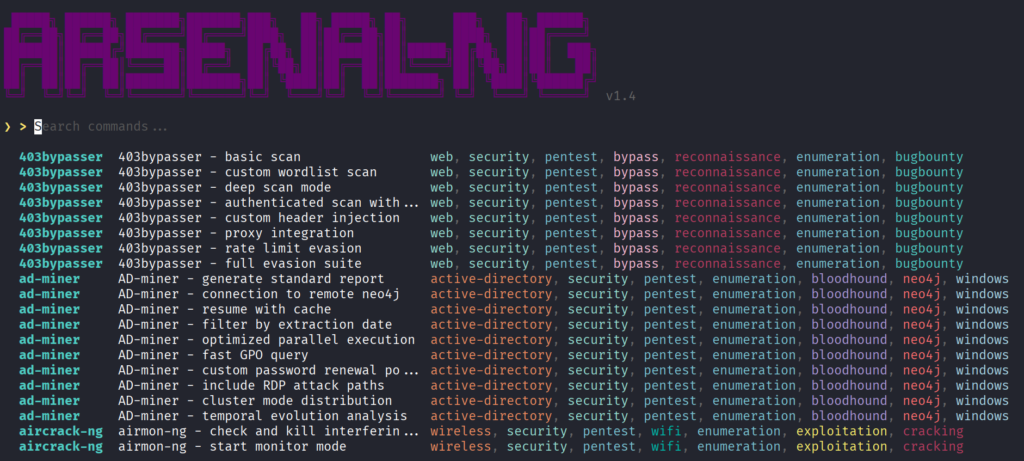
arsenal-ngA interface de terminal (TUI) abre com uma grande coleção de ferramentas já organizada dentro do programa, cada uma com presets predefinidos para diferentes tipos de operação. A captura da demonstração de referência mostra essa primeira visão: comandos catalogados com título, descrição e tags, prontos para busca e navegação com as setas do teclado. O repositório oficial registra 248 ferramentas e cerca de 2.940 comandos no catálogo — números que explicam por que a busca é o centro da interface.
Listando as ferramentas com tools
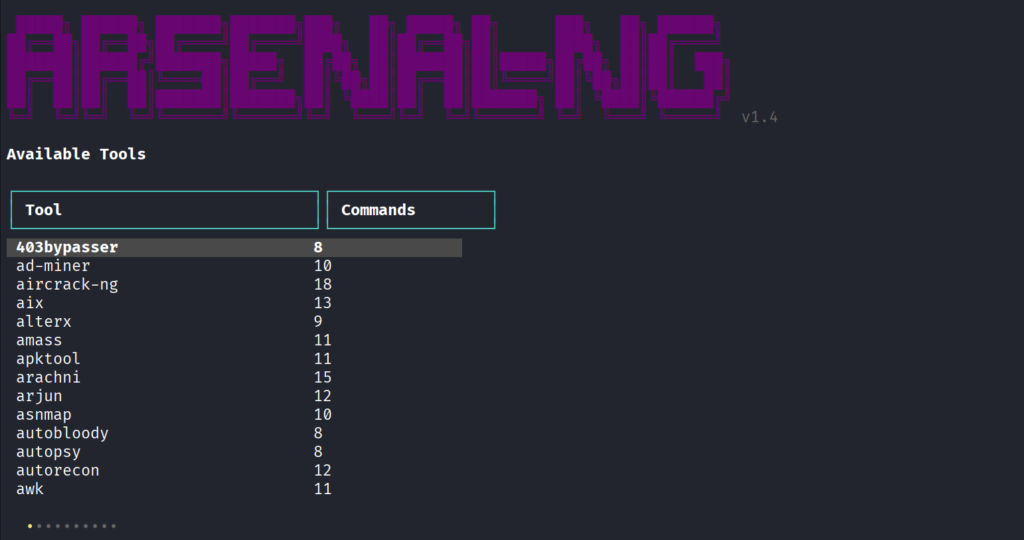
Para exibir a lista completa de ferramentas disponíveis, basta executar o comando especial tools dentro da interface:
toolsA demonstração de referência mostra a tabela resultante: cada ferramenta catalogada com a contagem de comandos associados. É o mapa do arsenal — útil para descobrir o que está disponível antes de procurar algo específico.
Busca por palavras-chave
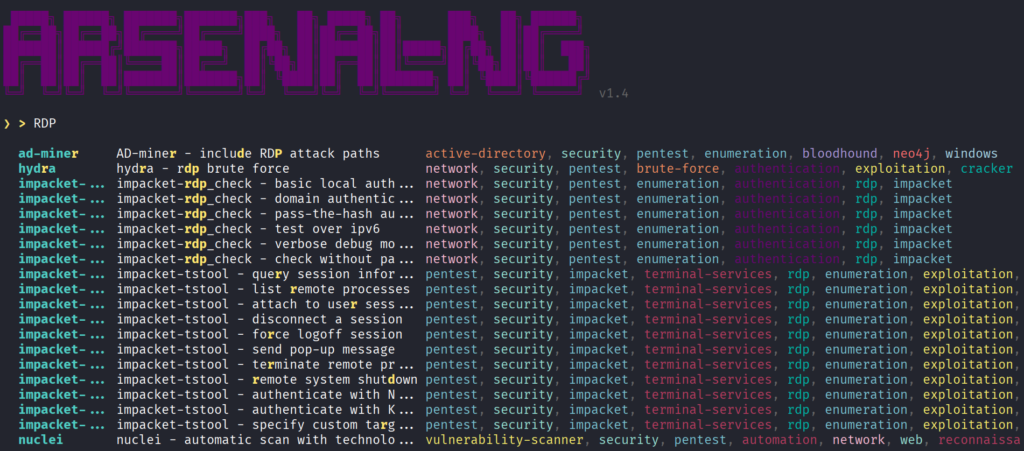
O fluxo mais comum de uso aparece quando você já sabe qual tarefa quer executar, mas não lembra qual ferramenta a resolve. Para isso existe a busca integrada: basta digitar palavras-chave no campo de busca da interface e o Arsenal-NG filtra o catálogo em tempo real, por nome de ferramenta, título, tags, descrição e até pelos próprios comandos.
A captura da demonstração de referência mostra uma busca por palavra-chave em andamento: o catálogo inteiro filtrado para um subconjunto de resultados relevantes. Escrever “nmap scan” ou o nome de uma técnica traz os presets correspondentes sem sair do terminal.
Presets: gerando o comando pronto
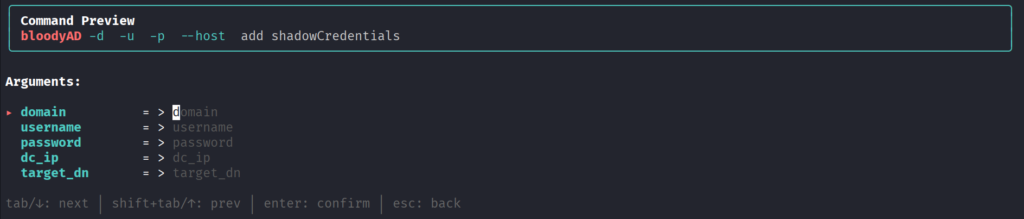
Encontrada a ferramenta, o próximo passo é selecionar um de seus presets. O preset descreve a operação (por exemplo, um comando específico do BloodyAD, a ferramenta de ataque a Active Directory usada na demonstração de referência) e pede os parâmetros necessários: endereço do domínio, usuário, senha e demais argumentos que aquele comando exige.
Você preenche o que é pedido — a interface apresenta um campo por argumento, com navegação por Tab — e o Arsenal-NG gera o comando completo, já com a sintaxe correta, escrevendo-o no buffer do terminal pronto para edição ou execução. A captura da demonstração mostra o formulário de parâmetros de um preset do BloodyAD sendo preenchido.
É essa a mudança de fluxo que define a ferramenta: em vez de consultar a documentação para lembrar flags e ordem de argumentos, o preset já traz a sintaxe validada e você só fornece os valores da operação. O repositório oficial também documenta variáveis globais (set ip=<IP-DO-ALVO>, set domain=<DOMINIO>) que preenchem automaticamente qualquer preset que use aquele placeholder na mesma sessão.
Ajuda integrada com help
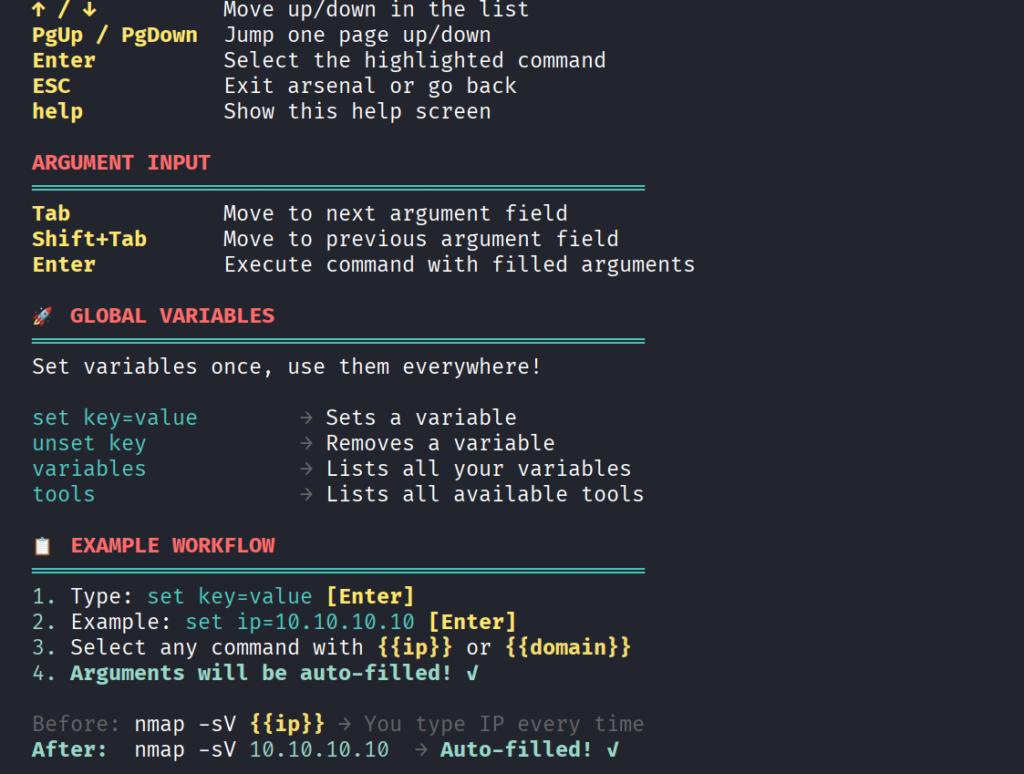
Se faltar informação sobre a própria aplicação — atalhos, comandos especiais, navegação — o comando help abre a tela de ajuda:
helpA demonstração de referência mostra essa tela: os atalhos de teclado da interface (setas para navegar, Enter para selecionar, Esc/Ctrl+C para sair, Tab entre campos de argumento) e os comandos especiais aceitos no campo de busca, incluindo tools, help, set/unset e variables.
Arsenal: referência web sem instalação
O segundo recurso percorre outro caminho para o mesmo problema. Diferente do Arsenal-NG, o Arsenal é uma aplicação de referência focada principalmente em exploração web, utilizável direto do navegador — sem processo de instalação, conveniente quando o que se precisa é consulta rápida. A demonstração de referência acessa a versão pública hospedada na página oficial do projeto (o live demo executado no GitHub Pages do desenvolvedor), e o projeto também pode ser executado localmente com o repositório oficial.
Um detalhe prático: o site suporta múltiplos idiomas. Se a interface não abrir em inglês, basta trocar o idioma pelo seletor no canto superior direito. Dentro, o conteúdo é organizado em várias seções, cada uma desenhada para apoiar uma fase diferente de um teste de intrusão web. As cinco seções percorridas pela demonstração de referência — Payloads, Attack Chains, Commands, Wordlists e Scripts — estão descritas a seguir; o projeto reúne ainda módulos como GTFOBins, um CyberChef embutido, gerador de reverse shells e checklists operacionais.
Payloads
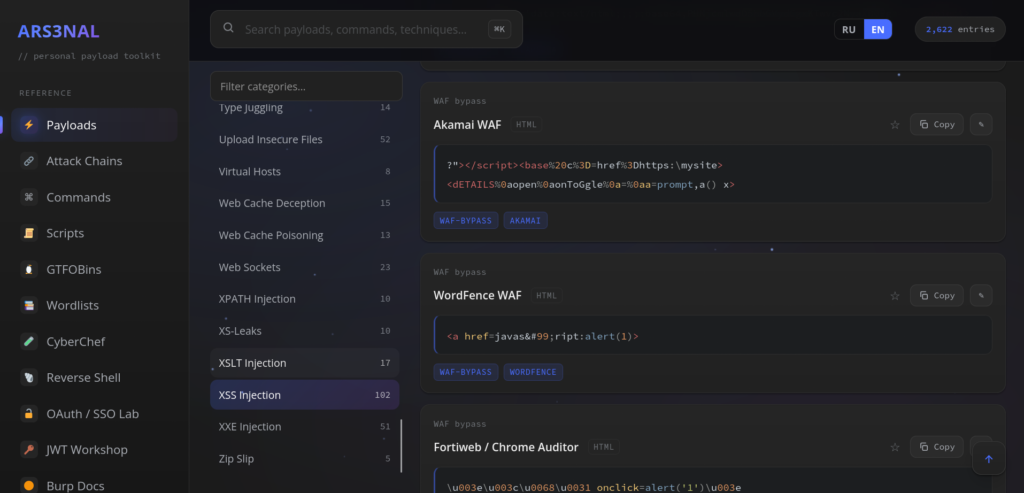
A primeira seção examinada reúne uma grande coleção de payloads cobrindo diversos tipos de vulnerabilidade web e técnicas de exploração. Trabalhando com command injection, SQL injection, XSS, SSTI, XXE, desserialização ou outras vulnerabilidades comuns, é provável que haja exemplos prontos para copiar.
A captura da demonstração de referência mostra a seção: payloads organizados por categoria, cada um pronto para uso. Segundo o repositório oficial, a coleção é curada a partir de projetos públicos de referência (cerca de 1.500 entradas) e organizada com foco em detecção — primeiro o payload que confirma a vulnerabilidade, depois as variações de exploração.
Attack Chains
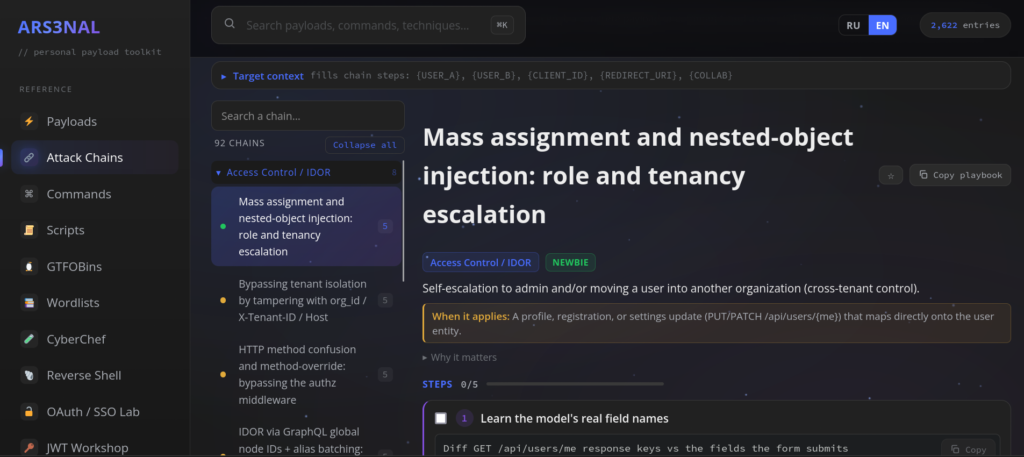
Em vez de entregar apenas payloads isolados, a seção Attack Chains guia o processo de exploração como um todo: cadeias de ataque clicáveis que descrevem a sequência de passos tipicamente necessária para comprometer um alvo, do achado inicial até o impacto.
A captura da demonstração mostra as cadeias organizadas por categoria — a documentação oficial do projeto registra dezenas de kill-chains distribuídas em categorias como controle de acesso, reconhecimento, injeção, OAuth/SSO, SSRF, XSS/CSRF, autenticação, upload de arquivos, API/GraphQL e outras. Cada passo da cadeia associa um objetivo a um payload ou comando concreto, com link direto para a entrada correspondente nas seções Payloads, Scripts ou Commands.
Commands
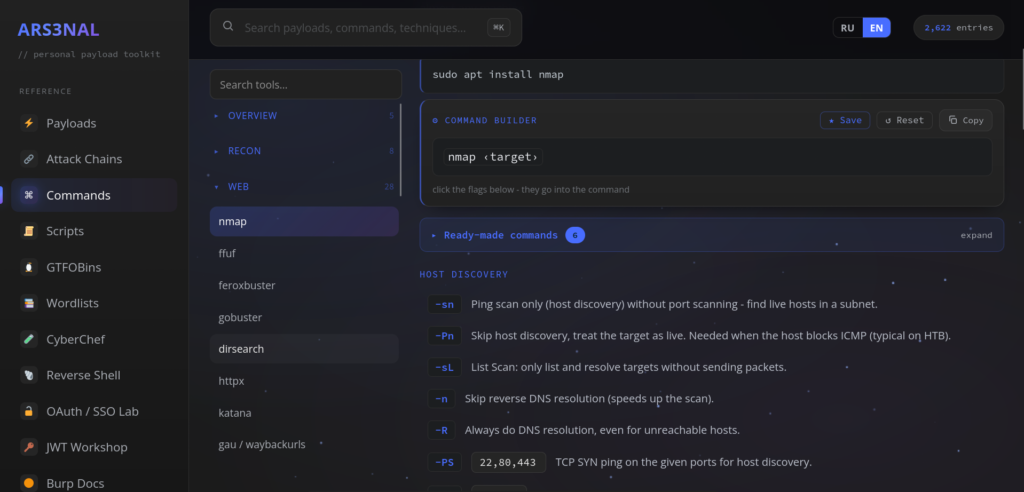
A seção Commands funciona como um construtor: você monta o comando de que precisa selecionando as opções apropriadas.
Na captura da demonstração, a ferramenta selecionada tem suas flags listadas com explicação — marca-se o que interessa e o comando se monta sozinho na tela. A documentação oficial descreve o recurso como o construtor com flags verificadas e documentadas, disponível para dezenas de ferramentas comuns (nmap, ffuf, sqlmap, gobuster, hashcat, entre outras), com o alvo configurado uma única vez na barra superior e substituído automaticamente em todos os exemplos.
Wordlists
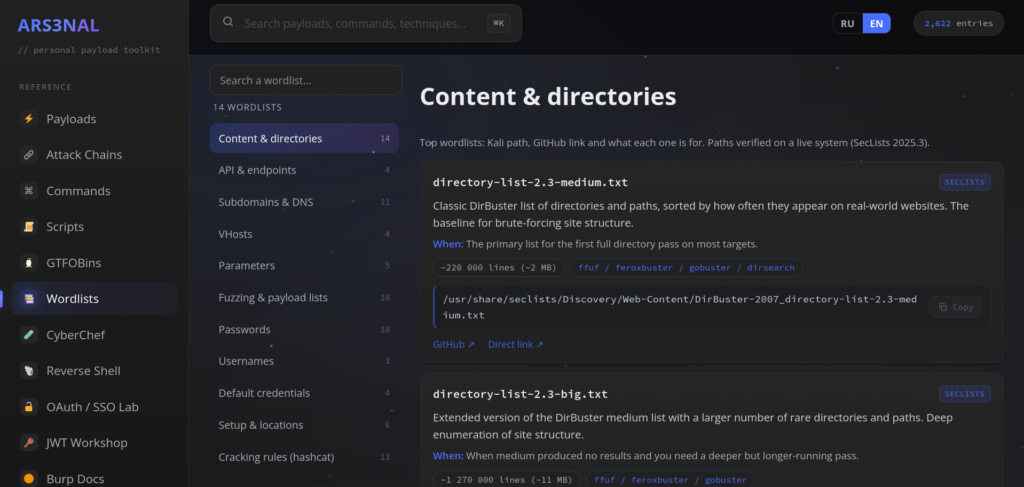
Depois dos payloads e comandos, a seção Wordlists reúne numerosas listas de palavras organizadas em categorias lógicas — o que torna muito mais fácil encontrar exatamente o que se procura. Cada categoria costuma conter várias wordlists otimizadas para situações diferentes.
A captura da demonstração mostra essa organização por categoria. Segundo a documentação oficial, a seção funciona como referência com caminhos canônicos, links para os repositórios de origem e uma descrição do propósito de cada lista — o necessário para escolher a wordlist adequada sem adivinhação.
Scripts
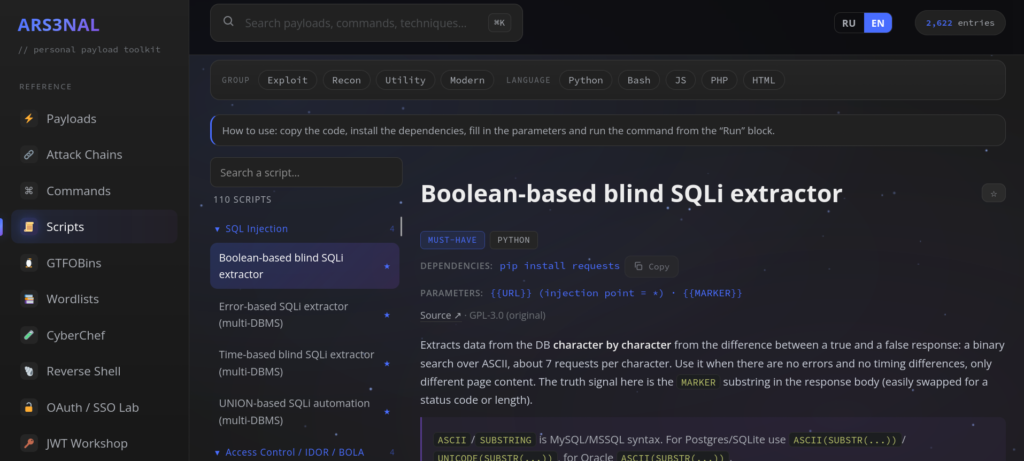
O Arsenal também reúne uma grande coleção de scripts, cobrindo finalidades variadas: reconhecimento, checagens de segurança relacionadas a IA, takeovers de subdomínio, automação e mais.
A captura da demonstração de referência mostra a seção. A documentação oficial descreve scripts completos para copiar e executar (Python, Bash, JavaScript e PoCs em HTML), com filtros por grupo e linguagem, e cada script listando dependências, parâmetros e alertas de segurança — se é destrutivo, se exige root, se depende de serviço pago.
Naturalmente, estas cinco seções são apenas parte do conjunto. O Arsenal contém módulos adicionais que valem exploração por conta própria — GTFOBins completo, CyberChef embutido, gerador de reverse shells, referência do Burp Suite, checklists operacionais e um rastreador de engagements. Clicar pelas categorias é a forma recomendada de descobrir o que cada uma oferece.
Perspectiva defensiva
Esses catálogos são mapas do arsenal ofensivo — e, por isso, também são mapas defensivos. Um defensor que estuda as seções de payloads e attack chains sabe quais cadeias de exploração são mais prováveis contra a sua aplicação: bypass de controle de acesso, injeção, SSRF, falhas de upload, OAuth mal configurado. As mesmas categorias que guiam o atacante orientam o teste do time de defesa: cada attack chain documentada é um caso de teste para os controles da organização.
O Arsenal-NG tem uso defensivo direto: as flags e técnicas catalogadas para ferramentas de enumeração servem para auditar a própria superfície — saber o que um nmap -sS revela sobre a rede, quais consultas um adversário montaria contra o domínio. Equipes vermelhas e azuis trabalham com o mesmo repertório técnico; a diferença está no alvo da consulta.
Limitações
Este artigo é documental: os resultados citados são os da demonstração de referência, sem execução própria nesta ocasião. As capturas de tela reproduzidas pertencem aos passos correspondentes do tutorial de origem.
Sobre as ferramentas: o Arsenal-NG depende de configuração do kernel Linux para o preenchimento automático do buffer do terminal (o ioctl TIOCSTI é desativado por padrão em kernels recentes; o repositório oficial documenta as opções e seus trade-offs de segurança). O comando pronto gerado por um preset não elimina a responsabilidade de entender cada flag antes de executar. No lado do Arsenal, a versão no navegador roda inteiramente client-side — os dados pessoais ficam no navegador; o repositório oficial recomenda a execução local para o uso completo com banco de dados próprio. As coleções evoluem rápido e os números citados (ferramentas, comandos, payloads, chains) refletem o momento da documentação oficial consultada, não uma contagem permanente.
Considerações éticas
Catálogos de ferramentas ofensivas não são autorizações. O Arsenal-NG e o Arsenal existem para consultas em contexto autorizado: pentest contratado, programa de bug bounty dentro do escopo, ambiente próprio de laboratório, pesquisa e ensino. O próprio repositório do Arsenal é categórico: apenas testes de segurança autorizados e educação.
A gerência de comandos prontos pede atenção extra: a facilidade de montar um comando em segundos não reduz a responsabilidade sobre onde executá-lo. Antes de rodar qualquer ferramenta: autorização explícita, escopo definido e ciência do impacto — os presets incluem técnicas que causam negação de serviço e alteração de estado nos alvos.
Conclusão
Construir seu arsenal de cibersegurança não é memorizar cada comando já escrito. Nenhum pentester experiente lembra de toda ferramenta, toda opção, todo payload — são muitos, e novos aparecem o tempo todo. O profissional maduro substitui memorização por referência organizada.
O Arsenal-NG e o Arsenal são duas faces dessa mesma ideia: um coloca o catálogo de comandos no terminal, com busca, presets e preenchimento de argumentos; o outro coloca payloads, kill-chains, wordlists e scripts no navegador, pronto para consulta. Ambos são valiosos para quem está começando — e continuam igualmente úteis anos depois, quando a experiência já trouxe repertório próprio mas a sintaxe da ferramenta menos usada continua escapando. A recomendação da demonstração de referência serve para qualquer nível: passe algum tempo clicando pelas categorias e vendo o que cada uma oferece.


