NT-2026.09.18 DOSSIÊ PENTEST
MR. ROBOT HACKS: COMO ELLIOT E A FSOCIETY CLONARAM O CARTÃO RFID DE STEEL MOUNTAIN
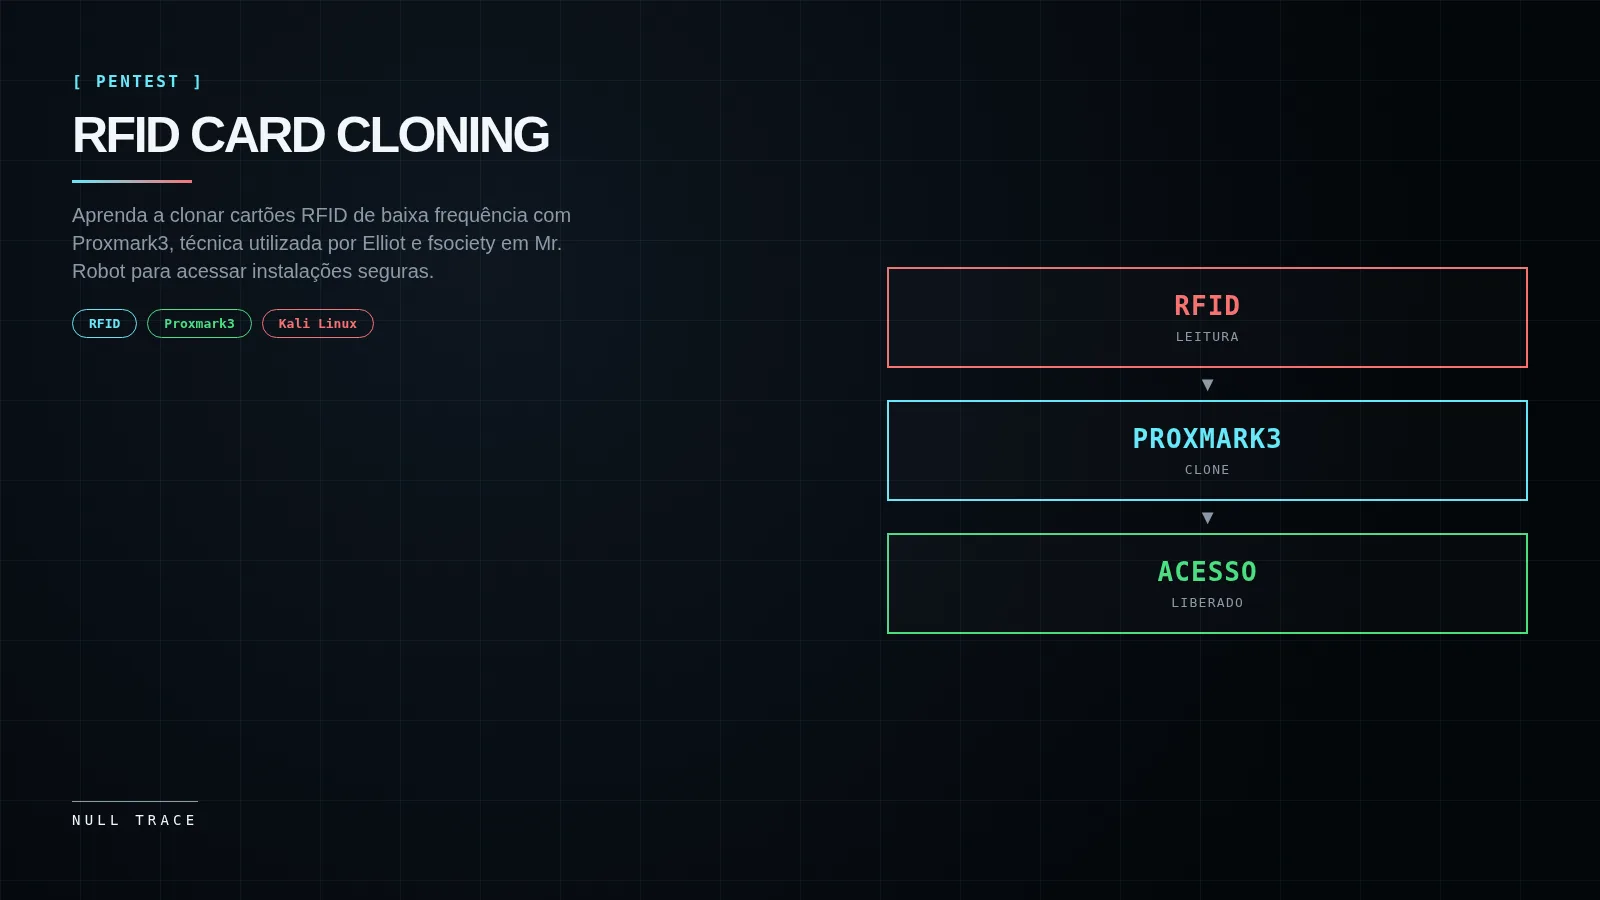
Descubra como Elliot e a fsociety clonaram o cartão RFID de baixa frequência para invadir o Steel Mountain em Mr. Robot, usando Proxmark3 em Kali Linux, e como se proteger contra esse risco.
Resumo
Este artigo demonstra como clonar cartões RFID de baixa frequência usando o Proxmark3 em ambiente Kali Linux, técnica utilizada por Elliot e fsociety em Mr. Robot para acessar a instalação Steel Mountain. Abordamos os conceitos de RFID, a preparação do ambiente, a identificação de credenciais, a leitura de dados e a explicação conceitual do processo de clonagem, sempre enfatizando a importância de realizar tais procedimentos apenas em ambientes autorizados e com equipamentos próprios.
O que é RFID?
RFID significa Radio Frequency Identification (Identificação por Radiofrequência). É uma tecnologia que utiliza campos eletromagnéticos para identificar automaticamente e rastrear tags anexadas a objetos. Um sistema RFID consiste em duas partes principais: a tag ou cartão (que contém o identificador) e o leitor (que comunica-se com a tag via radiofrequência).
As tags podem ser passativas (sem bateria própria, energizadas pelo campo do leitor) ou ativas (com bateria própria). A comunicação ocorre em diferentes frequências: baixa frequência (LF: 125-134 kHz), alta frequência (HF: 13,56 MHz) e ultra-alta frequência (UHF: 860-960 MHz).
RFID é amplamente utilizado em controle de acesso, estacionamentos, hotéis, identificação de animais, inventário, cadeias de suprimentos e autenticação física. Sistemas de controle de acesso físico frequentemente utilizam cartões RFID para autorizar entrada em edifícios, salas de servidor e outras áreas restritas.
Por que credenciais RFID antigas podem ser vulneráveis?
Credenciais RFID de baixa frequência utilizadas em sistemas de controle de acesso mais antigos frequentemente utilizam tecnologias proprietárias ou padrões abertos simples que transmitem apenas um identificador estático (ID) sem criptografia ou autenticação adequada. Isso significa que o cartão simplesmente transmite seu número de identificação sempre que é energizado por um leitor compatível.
Essa simplicidade torna esses sistemas vulneráveis a ataques de escuta e reprodução: um atacante pode capturar o sinal transmitido pelo cartão legítimo e reproduzi-lo posteriormente usando um dispositivo como o Proxmark3, criando uma cópia funcional que será aceita pelo mesmo leitor.
É importante notar que nem todo RFID é igualmente vulnerável. Tecnologias mais modernas incorporam desafio-resposta, criptografia e autenticação mútua que dificultam significativamente a clonagem não autorizada. O foco deste artigo está especificamente em credenciais de baixa frequência legadas, como as utilizadas no contexto de Mr. Robot, que são conhecidas por sua facilidade de clonagem devido à ausência dessas medidas de segurança avançadas.
Proxmark3: a ferramenta utilizada no laboratório
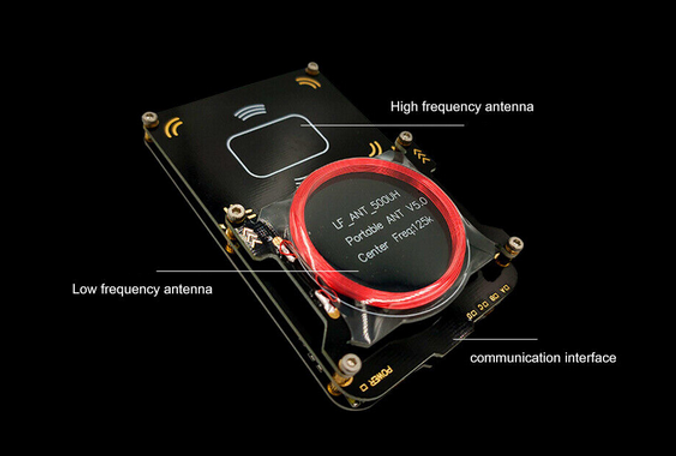
O Proxmark3 é uma plataforma de pesquisa e análise RFID de código aberto utilizada por pesquisadores, profissionais de segurança, pentesters autorizados, laboratórios acadêmicos e estudantes para estudar, analisar e interagir com diversos sistemas RFID. Ele suporta múltiplas tecnologias RFID dependendo do hardware e firmware instalados, incluindo baixa frequência (LF), alta frequência (HF) e ultra-alta frequência (UHF).
Desenvolvido inicialmente por Jonathan Westhues e atualmente mantido pela comunidade RfidResearchGroup, o Proxmark3 consiste em um dispositivo de hardware programável e um conjunto de ferramentas de software que permitem:
- Detectar e identificar tecnologias RFID presentes no entorno
- Comunicar-se com tags e leitores RFID
- Capturar e analisar transmissões RFID
- Emular tags e leitores
- Realizar ataques de reprodução e clonagem em ambientes controlados
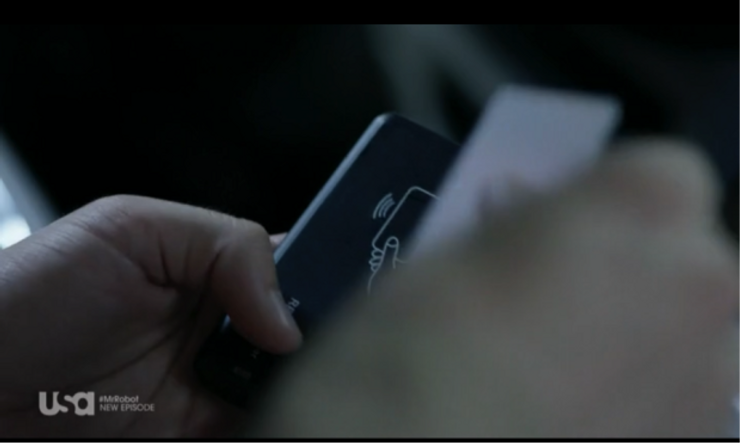
No contexto deste artigo, utilizaremos o Proxmark3 especificamente para trabalhar com credenciais RFID de baixa frequência (LF), que é a tecnologia empregada pelos cartões de acesso mostrados na cena de Mr. Robot ambientada na instalação Steel Mountain.
Preparando o Proxmark3 no Kali Linux
A referência utiliza Kali Linux como sistema operacional para a preparação do ambiente. Kali é uma distribuição Linux específica para testes de penetração e auditoria de segurança, contendo numerosas ferramentas pré-instaladas para tais propósitos.
O primeiro passo é garantir que o cache de repositórios esteja atualizado para que possamos instalar as dependências necessárias com as versões mais recentes disponíveis. Este procedimento é padrão em sistemas baseados em Debian antes de qualquer instalação ou atualização de pacotes.
O comando utilizado é uma atualização simples do índice de pacotes, que não instala ou atualiza nenhum software por si só, mas prepara o sistema para as etapas subsequentes.
Dependências necessárias
Para compilar e utilizar o software cliente do Proxmark3, são necessárias diversas bibliotecas e ferramentas de desenvolvimento. As dependências listadas na referência fornecem suporte para:
- Compilação de código C e cross-compilação para arquiteturas embarcadas
- Comunicação via USB e interfaces seriais
- Bibliotecas de leitura e interpretação de dados
- Suporte a Python para scripts auxiliares
- Funcionalidades SSL/TLS para comunicações seguras
- Bibliotecas gráficas para interface do usuário
- Suporte a Bluetooth e outros protocolos sem fio
É importante validar a sintaxe dos nomes dos pacotes, pois alguns podem ter sofrido alterações ou conter erros tipográficos na referência original. Por exemplo, “libnewlin-dev” provavelmente deveria ser “libnewt-dev” (biblioteca para interfaces de texto em modo texto), e hífens incorretos como em “libnewlin-dev” devem ser corrigidos para garantir a instalação bem-sucedida.
As dependências corretas devem ser instaladas usando o gerenciador de pacotes apt do Kali Linux, que resolverá automaticamente as dependências transitórias necessárias.
Obtendo o software cliente Proxmark3
O software cliente utilizado neste tutorial é o projeto Proxmark3 mantido pelo RfidResearchGroup no GitHub. Este é o repositório oficial de desenvolvimento onde são feitas as atualizações, correções de bugs e melhorias de funcionalidade.
A obtenção do código-fonte é realizada através de um clone do repositório Git, que cria uma cópia local completa do projeto incluindo todo o histórico de versões. Este procedimento deve ser executado exclusivamente em ambientes próprios e autorizados, utilizando equipamentos de laboratório destinados a fins educacionais e de pesquisa em segurança.
Após o clone, o diretório criado contém todo o código necessário para compilar o firmware do dispositivo, o software cliente de linha de comando e diversas ferramentas auxiliares para análise e teste de sistemas RFID.
Verificando a conexão USB do Proxmark3
Antes de prosseguir com a compilação e instalação, é fundamental verificar se o sistema operacional reconheceu corretamente o dispositivo Proxmark3 conectado via USB. Este passo garante que o hardware esteja fisicamente conectado e que o kernel tenha carregado os drivers necessários para comunicação.
O comando lsusb lista todos os dispositivos USB conectados ao sistema, mostrando informações como o ID do fornecedor (vendor ID) e o ID do produto (product ID). Para o Proxmark3, esperamos ver um dispositivo com identificação específica do fabricante.
Este procedimento de verificação é padrão ao trabalhar com qualquer dispositivo USB em sistemas Linux, permitindo confirmar a detecção hardware antes de tentar instalar drivers ou software específico.
Configurando permissões de acesso
Após confirmar que o dispositivo USB foi detectado, é necessário configurar as permissões adequadas para que o usuário comum possa se comunicar com a interface serial criada pelo Proxmark3. Por padrão, dispositivos USB que criam interfaces seriais (como /dev/ttyACM0) são acessíveis apenas pelo usuário root ou membros de grupos específicos para segurança.
O procedimento utiliza um makefile fornecido com o código-fonte do Proxmark3 que configura automaticamente as regras udev necessárias. Isso permite que o dispositivo seja acessível através da interface serial sem a necessidade de privilégios de root toda vez que for utilizado.
É crucial prestar atenção à sintaxe dos comandos e aos nomes dos dispositivos. Um erro comum é confundir o número zero (0) com a letra maiúscula ‘O’ em nomes como /dev/ttyACMO, o que resultaria em falha ao tentar acessar o dispositivo. O correto é sempre usar o número zero: /dev/ttyACM0.
Após executar o comando de configuração de permissões, pode ser necessário reconectar o dispositivo ou recarregar as regras udev para que as alterações tenham efeito imediatamente.
Compilando o software Proxmark3
Com as dependências instaladas e as permissões configuradas, o próximo passo é compilar o software fonte do Proxmark3. Este processo converte o código C em binários executáveis que podem ser utilizados para se comunicar com o dispositivo hardware.
A compilação é realizada utilizando o sistema de construção padrão make. O comando ‘make clean’ remove quaisquer artefatos de compilações anteriores garantindo uma build limpa. Em seguida, ‘make -j’ inicia a compilação utilizando múltiplos processos paralelos (onde ‘j’ representa jobs), o que acelera significativamente o processo em sistemas com múltiplos núcleos de processamento.
Dependendo da arquitetura do sistema e das opções de configuração, pode ser necessário especificar alvos de compilação específicos ou ajustar variáveis de ambiente. Após uma compilação bem-sucedida, o step de instalação copia os binários gerados para locais apropriados no sistema de arquivos, tornando-os disponíveis para execução a partir de qualquer localização no terminal.
Flash do firmware no Proxmark3
O Proxmark3 consiste em dois componentes principais de software: o firmware que roda no dispositivo hardware em si, e o cliente que roda no computador host e se comunica com esse firmware via USB. Para funcionar corretamente, ambos precisam estar presentes e compatíveis.
O procedimento de flash envolve gravar (ou atualizar) o firmware no microcontrolador presente na placa do Proxmark3. Este firmware contém a lógica de baixo nível responsável pela geração e detecção de campos RFID, modulação/demodulação de sinais e comunicação com tags através da antena.
É importante entender a distinção entre:
- Firmware: software embarcado no dispositivo Proxmark3 que controla o hardware
- Cliente: software que roda no computador host (Kali Linux) e envia comandos para o firmware
- Dispositivo: a placa física do Proxmark3 conectada via USB
O flash do firmware deve ser realizado apenas com imagens válidas e compatíveis com o modelo específico de hardware em uso. Flashar com firmware incorreto pode tornar o dispositivo inutilizável, necessitando de procedimentos de recuperação que podem incluir shorting de pinos específicos ou uso de programadores externos.
No contexto de um ambiente de laboratório autorizado, este procedimento deve ser seguido cuidadosamente de acordo com a documentação oficial do Proxmark3 para garantir operação segura e estável.
Iniciando o cliente Proxmark3
Após compilar e instalar o software cliente, bem como flashar o firmware adequado no dispositivo hardware, estamos prontos para iniciar a comunicação com o Proxmark3. Este passo envolve navegar até o diretório onde o binário do cliente foi instalado e executá-lo.
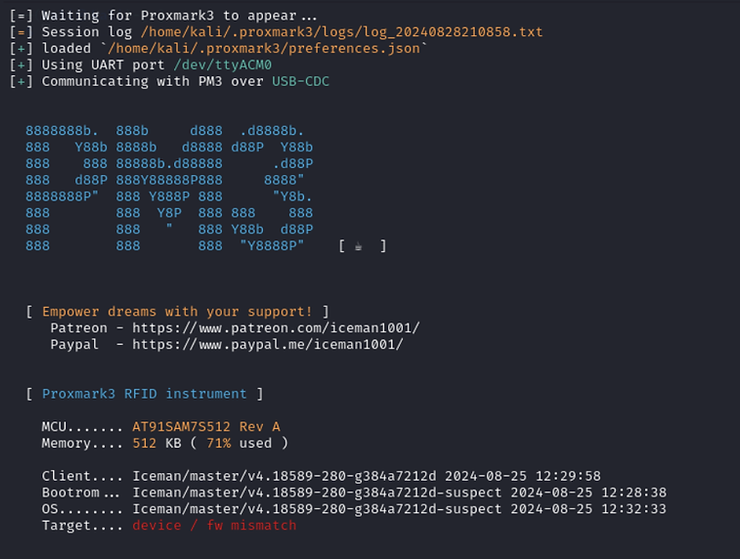
O cliente Proxmark3 é geralmente executado como um binário de linha de comando chamado ‘pm3’. Ao ser iniciado, ele estabelece comunicação com o dispositivo USB e apresenta uma interface interativa onde o usuário pode digitar comandos específicos para várias operações RFID.
Ao iniciar o cliente com sucesso, deve-se esperar ver uma tela de boas-vindas ou prompt indicando que o dispositivo foi detectado e está pronto para receber comandos. Esta interface normalmente mostra informações como a versão do firmware conectado, o modelo do hardware detectado e disponibilidade das antenas (LF, HF, etc).
É nesse prompt interativo que posteriormente executaremos os comandos específicos para buscar, ler e potencialmente clonar credenciais RFID de baixa frequência, sempre mantendo o contexto de utilização em equipamentos próprios e em ambientes explicitamente autorizados para tais testes.
Detectando credenciais RFID de baixa frequência
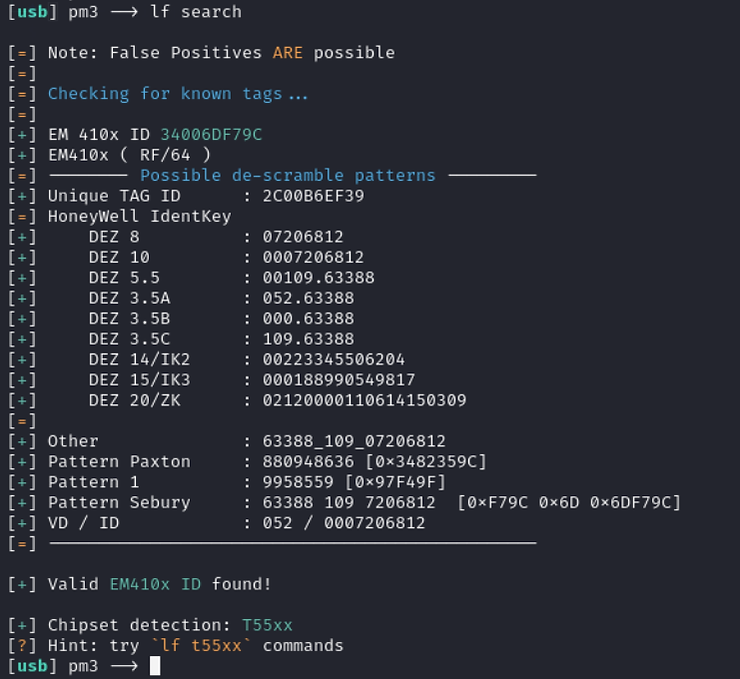
Com o cliente Proxmark3 em execução e comunicando-se com o dispositivo hardware conectado, podemos proceder para a detecção de tags RFID presentes no entorno. No contexto de baixa frequência (LF), o primeiro passo é instruir o dispositivo a realizar uma busca por sinais nesta faixa de frequência específica.
O comando de busca LF instrui o Proxmark3 a ativar sua antena de baixa frequência e escutar por respostas de tags que possam estar dentro do alcance do campo eletromagnético gerado. Quando uma tag compatível é detectada e responde adequadamente, o dispositivo é capaz de extrair e exibir informações identificativas sobre aquela tag.
Esta etapa de detecção é crucial pois permite identificar não apenas a presença de uma tag RFID, mas também obter informações preliminares sobre sua tecnologia, fabricante e possíveis características. Dependendo do tipo de tag detectada, diferentes comandos subsequentes podem ser apropriados para extrair mais detalhes ou tentar realizar operações como leitura de memória ou emulação.
Todos os procedimentos descritos devem ser realizados exclusivamente utilizando tags próprias, criadas especificamente para fins de teste em laboratório, nunca com credenciais pertencentes a terceiros ou em ambientes não autorizados.
Lendo dados de uma credencial RFID de laboratório
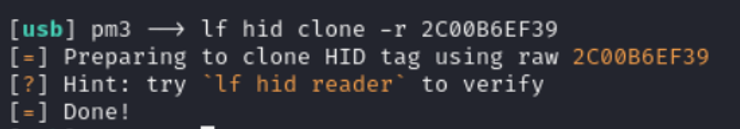
Após detectar com sucesso uma credencial RFID de baixa frequência e identificar seu tipo específico, o próximo passo é tentar ler os dados armazenados na tag. Dependendo da tecnologia detectada (por exemplo, proximidade, HID, Indala, entre outras), existem comandos específicos no Proxmark3 projetados para interagir com aquele padrão particular.
O comando de leitura geralmente instrui o dispositivo a:
- Energizar o campo RFID na frequência apropriada
- Solicitar à tag que transmita seus dados armazenados
- Receber e interpretar a resposta da tag
- Apresentar os dados obtidos em formato legível ao usuário
Esta operação pressupõe que a tag em questão não possui mecanismos de proteção avançados que impeçam a leitura não autorizada, o que é característico de muitas tecnologias RFID de baixa frequência legadas. Em tags mais modernas com autenticação criptográfica, seria necessário conhecer chaves segredas ou executar procedimentos de desafio-resposta antes de obter acesso aos dados.
Assim como nas etapas anteriores, todo o processo de leitura deve ser realizado utilizando exclusivamente tags criadas para fins de teste em ambiente controlado e autorizado, nunca tentando acessar informações de cartões de acesso reais pertencentes a instituições ou indivíduos sem permissão explícita.
Como funciona a clonagem demonstrada
Em determinadas tecnologias RFID de baixa frequência legadas, as informações utilizadas para identificação são transmitidas de forma estática e podem ser capturadas e reproduzidas relativamente facilmente. O processo conceitual de clonagem demonstra que, uma vez obtidos os dados identificativos de uma credencial legítima, é possível programar uma tag compatível vazia para transmitir exatamente a mesma sequência de bits, criando assim uma cópia funcional.
A sequência pode ser descrita como:
CREDENCIAL ORIGINAL DE LABORATÓRIO
↓
DETECÇÃO E LEITURA COM PROXMARK3
↓
EXTRAÇÃO DO IDENTIFICADOR ESTÁTICO
↓
PROGRAMAÇÃO DE TAG VAZIA COMPATÍVEL
↓
CREDENCIAL CLONADA DE LABORATÓRIO
É importante enfatizar que esta explicação permanece estritamente no contexto de laboratório autorizado, utilizando equipamentos próprios e tags criadas especificamente para fins de teste. O objetivo é compreender o funcionamento técnico da tecnologia, não reproduzir o acesso a instalações reais sem autorização.
A eficácia deste processo varia significativamente dependendo da tecnologia específica da tag. Enquanto algumas implementações antigas de baixa frequência são notoriamente fáceis de clonar devido à ausência de qualquer forma de segurança, outras incorporam medidas que dificultam ou impedem a clonagem não autorizada, mesmo que possam ainda ser suscetíveis a outros tipos de ataques.
O que Mr. Robot acertou nessa cena?
A cena retratada em Mr. Robot contém diversos elementos tecnicamente accurados que merecem ser destacados:
- Existência da tecnologia RFID: O uso de cartões RFID para controle de acesso físico é amplamente difundido em instalações comerciais, industriais e institucionais ao redor do mundo.
- Vulnerabilidade de credenciais legadas: Sistemas de controle de acesso mais antigos que utilizam tecnologias RFID de baixa frequência simples são, de fato, suscetíveis a leitura e clonagem não autorizada quando não incorporam medidas de segurança adequadas.
- Proxmark3 como ferramenta real: O Proxmark3 existe como uma plataforma legítima de pesquisa e análise RFID utilizada por profissionais de segurança, pesquisadores e laboratórios acadêmicos em todo o mundo para estudo legítimo de tecnologias de identificação por radiofrequência.
- Alcance de leitura: Embora a cena mostre uma aproximação física próxima, é tecnicamente possível aumentar o alcance de leitura de certos sistemas RFID através de antenas ampliadas ou amplificadores de sinal, chegando a distâncias de vários pés em condições ideais.
- Motivação para o ataque: Em contextos onde o controle de acesso depende exclusivamente de um identificador estático reproduzível, obter uma cópia do cartão de acesso legítimo pode, de fato, permitir a passagem por barreiras de segurança física baseadas nesse mecanismo.
No entanto, é importante distinguir a representação televisiva (que pode incluir elementos de dramatização para fins narrativos) do funcionamento técnico real da tecnologia. O foco deve permanecer nos princípios subjacentes verificáveis e na importância de implementar medidas de defesa adequadas em sistemas de controle de acesso físico.
Como se proteger contra clonagem de credenciais RFID?
Organizações que desejam mitigar o risco de clonagem não autorizada de credenciais RFID devem considerar uma abordagem em camadas que combine tecnologia, procedimentos e conscientização. Algumas medidas defensivas eficazes incluem:
Migração tecnológica: Substituir sistemas legados de baixa frequência por tecnologias mais modernas que incorporem autenticação criptográfica adequada, como certos padrões de alta frequência (HF) ou ultra-alta frequência (UHF) com desafio-resposta.
Credenciais seguras: Utilizar cartões e tags que exijam autenticação mútua, onde tanto o leitor quanto a tag precisam provar sua identidade através de troca de informações criptografadas, impedindo a simples reprodução de um identificador estático.
Avaliação periódica: Realizar auditorias regulares de segurança física para identificar pontos fracos nos sistemas de controle de acesso existentes, priorizando a atualização ou substituição de componentes identificados como vulneráveis.
Monitoramento de acesso: Implementar logs detalhados de eventos de entrada e saída, permitindo detectar padrões anormais como múltiplas tentativas de acesso em curto intervalo ou uso de credenciais em horários atípicos.
Detecção de clonagem: Alguns sistemas modernos de controle de acesso incluem recursos para detectar possíveis tentativas de clonagem, como análise de características do sinal ou monitoramento de frequência de uso inesperada.
Revogação rápida: Manter procedimentos ágeis para desativar imediatamente credenciais comprometidas ou suspeitas, minimizando a janela de vulnerabilidade em caso de detecção de um incidente de segurança.
Defesa em profundidade: Não depender exclusivamente de um único mecanismo de controle de acesso físico. Combinar RFID com outros fatores como autenticação biométrica, PINs, segurança humana ou barreiras físicas adicionais aumenta significativamente a robustez geral do sistema.
Educação e conscientização: Treinar funcionários sobre os riscos associados ao compartilhamento ou perda de credenciais de acesso, bem como procedimentos adequados para relatar atividades suspeitas ou dispositivos desconhecidos próximos a pontos de controle.
Ao implementar essas medidas de forma proporcionada ao nível de risco identificado, organizações podem reduzir significativamente a probabilidade de sucesso de tentativas de clonagem não autorizada de credenciais RFID.
Fluxo didático de funcionamento
Para sintetizar visualmente o processo descrito neste artigo, podemos representar o fluxo conceitual da seguinte forma:
CARTÃO RFID DE LABORATÓRIO
      ↓
DETECÇÃO DA TECNOLOGIA (lf search)
      ↓
LEITURA DOS DADOS (lf hid read)
      ↓
EXTRAÇÃO DO IDENTIFICADOR
      ↓
PROGRAMAÇÃO DE TAG VAZIA
      ↓
CREDENCIAL CLONADA DE LABORATÓRIO
      ↓
TESTE DE FUNCIONALIDADE
Este fluxo representa a sequência lógica de operações realizadas com o Proxmark3 quando trabalhando com credenciais RFID de baixa frequência em um ambiente de laboratório autorizado. Cada etapa deve ser executada utilizando equipamentos próprios e tags criadas especificamente para fins de teste, nunca com credenciais de acesso reais pertencentes a terceiros ou em ambientes não autorizados.
É importante notar que o bloco “PROGRAMAÇÃO DE TAG VAZIA” pode envolver diferentes procedimentos dependendo da tecnologia específica da tag em questão, podendo incluir emulação temporária ou gravação permanente em tags programmáveis compatíveis.
Considerações éticas e de autorização
Todo o conteúdo técnico apresentado neste artigo deve ser estritamente contextualizado dentro dos limites de uso autorizado e legítimo. É fundamental deixar explícito que:
- Todos os procedimentos devem ser realizados utilizando exclusivamente equipamentos próprios, credenciais criadas para fins de teste em laboratório e ambientes explicitamente autorizados para tais atividades.
- É proibido aproximar leitores ou tentar ler cartões de acesso pertencentes a terceiros sem permissão expressa do proprietário.
- É proibido tentar acessar instalações, edifícios, salas de servidor ou qualquer área restrita utilizando credenciais clonadas sem autorização adequada.
- O conhecimento apresentado tem como objetivo permitir o entendimento técnico da tecnologia para fins de defesa, auditoria de segurança autorizada, pesquisa acadêmica legítima e melhoria de sistemas de controle de acesso existentes.
- Qualquer utilização das técnicas descritas para ganho não autorizado, invasão de propriedade, violação de privacidade ou qualquer atividade ilegal é estritamente proibida e pode estar sujeita a sanções legais conforme a jurisdição aplicável.
O profissional de segurança responsável deve sempre buscar compreender tanto os aspectos ofensivos quanto defensivos das tecnologias que estuda, aplicando esse conhecimento para melhorar a postura de segurança geral dos sistemas sob sua responsabilidade, nunca para explorar vulnerabilidades em contextos não autorizados.
Limitações do exemplo apresentado
É importante reconhecer que o exemplo técnico apresentado possui limitações intrínsecas que devem ser compreendidas para evitar generalizações indevidas:
- Especificidade tecnológica: O processo descrito funciona de maneira mais eficaz com determinadas tecnologias RFID de baixa frequência legadas que transmitem identificadores estáticos sem proteção criptográfica. Tecnologias mais modernas podem exigir procedimentos substancialmente diferentes ou serem resistentes a este tipo de abordagem.
- Dependência de hardware: A eficácia das operações de detecção, leitura e clonagem depende do hardware específico do Proxmark3 em uso, incluindo a qualidade das antenas, a sensibilidade do circuito de recepção e a compatibilidade do firmware com a tecnologia alvo.
- Fatores ambientais: Condições como interferência eletromagnética, distância entre a tag e a antena, orientação relativa e presença de materiais que afetam a propagação do campo RFID podem impactar significativamente o sucesso das operações.
- Contexto de autorização: Como reiteradamente enfatizado, todo o procedimento deve ocorrer exclusivamente em ambientes próprios e autorizados. A aplicação dessas técnicas em contextos não autorizados constitui violação de leis de acesso não autorizado a sistemas de computador e propriedades em muitas jurisdições.
- Escopo educacional: O artigo tem como foco principal a educação técnica e a conscientização sobre medidas de defesa, não servir como manual para atividades não autorizadas.
Compreender essas limitações ajuda a manter uma perspectiva equilibrada e realista sobre o que pode e o que não pode ser realizado com as técnicas descritas, sempre priorizando a legalidade, a ética e a responsabilidade profissional.
Conclusão
Este artigo demonstrou como clonar cartões RFID de baixa frequência usando o Proxmark3 em ambiente Kali Linux, explicando cada passo técnico desde a preparação do ambiente até a execução dos comandos específicos para detecção e leitura de credenciais, sempre mantendo o contexto de utilização em equipamentos próprios e ambientes explicitamente autorizados.
Ao compreender o funcionamento das tecnologias RFID legadas e as razões por trás de sua vulnerabilidade à clonagem, profissionais de segurança podem melhor avaliar os riscos presentes em seus sistemas de controle de acesso físico e implementar medidas de defesa adequadas. O conhecimento técnico apresentado serve como base para entender não apenas como certos ataques podem funcionar, mas, mais importante, como se proteger efetivamente contra eles.
O contexto de Mr. Robot fornece um ponto de partida didático interessante para explorar essas concepts, mas o foco deve permanecer na aplicação responsável desse conhecimento para melhorar a segurança de instalações reais através de escolhas tecnológicas informadas, procedimentos adequados e vigilância contínua. Lembre-se sempre: a melhor defesa contra acesso não autorizado é a combinação de tecnologia adequada, procedimentos sólidos e conscientização profissional.


