METASPLOIT MCP: PENTEST AGÊNICO COM ASSISTENTE DE IA DO SCAN AO SYSTEM
Como um assistente de IA conectado ao Metasploit via MCP executa pentest em linguagem natural: scan, exploits vsftpd e UnrealIRCd, psexec com credenciais e…
NULL TRACE / ARCHIVE
Como um assistente de IA conectado ao Metasploit via MCP executa pentest em linguagem natural: scan, exploits vsftpd e UnrealIRCd, psexec com credenciais e…
Como o Zapper, do THC, apaga a linha de comando e o environ de um processo em execucao: renomear o binario, lancar um nmap…
Como o toolset SIPVicious audita a telefonia do escritorio: svmap identifica o servidor SIP e a versao, svwar enumera ramais e svcrack testa senhas…
Como organizar centenas de ferramentas de segurança do Kali Linux sem memorizar nada: Arsenal-NG instala, busca e monta comandos no terminal; Arsenal reúne payloads,…
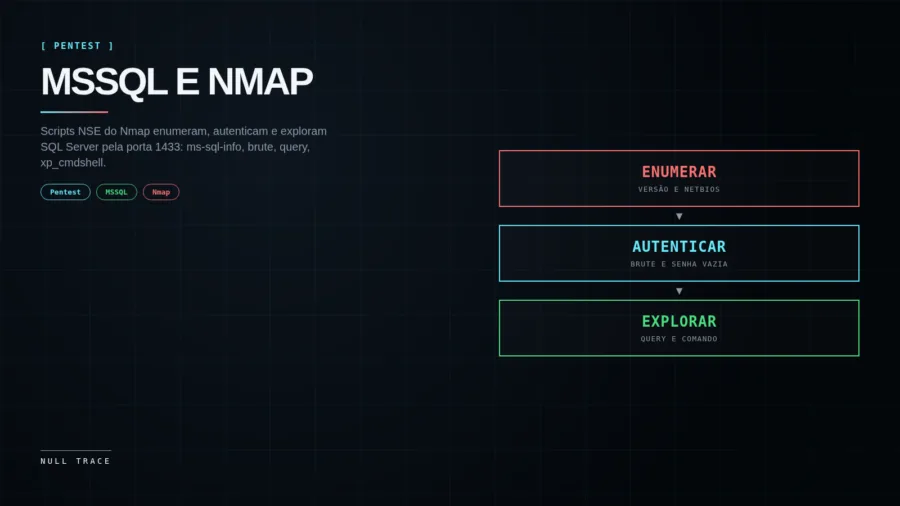
Do ms-sql-info ao xp_cmdshell: como os scripts NSE do Nmap enumeram versão, quebram credenciais, executam consultas, extraem hashes e disparam comandos no SQL Server…
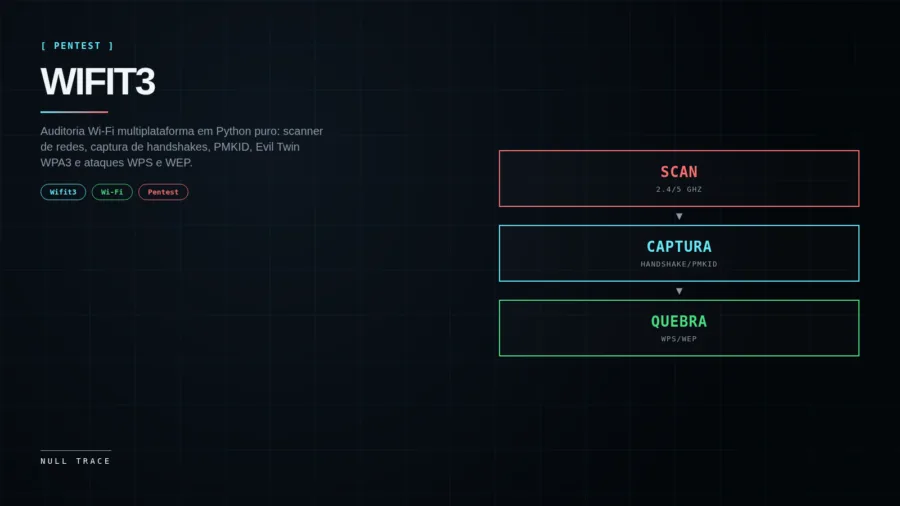
Como o Wifit3 automatiza as etapas de uma auditoria Wi-Fi: varredura de redes, captura de handshakes e PMKID, Evil Twin para WPA3 e recuperação…
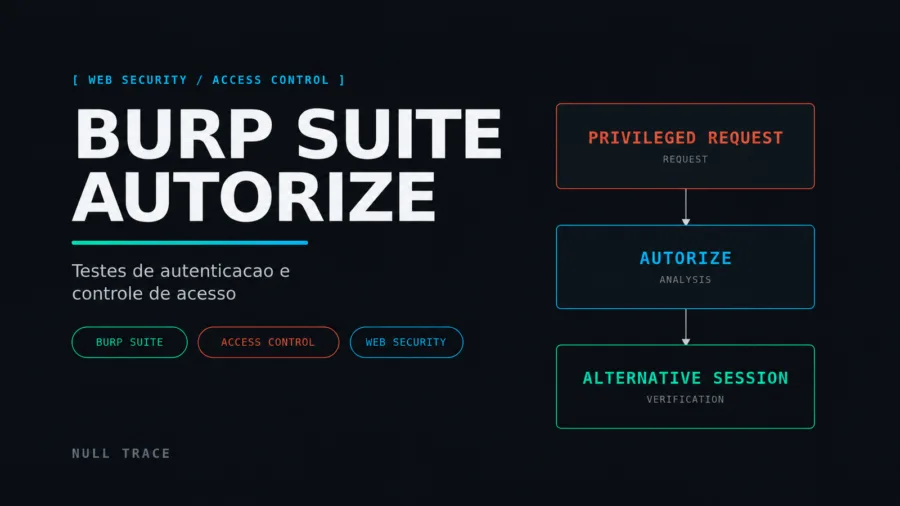
Guia prático do Burp Suite Autorize para comparar sessões, detectar falhas de controle de acesso e validar resultados em laboratórios autorizados.
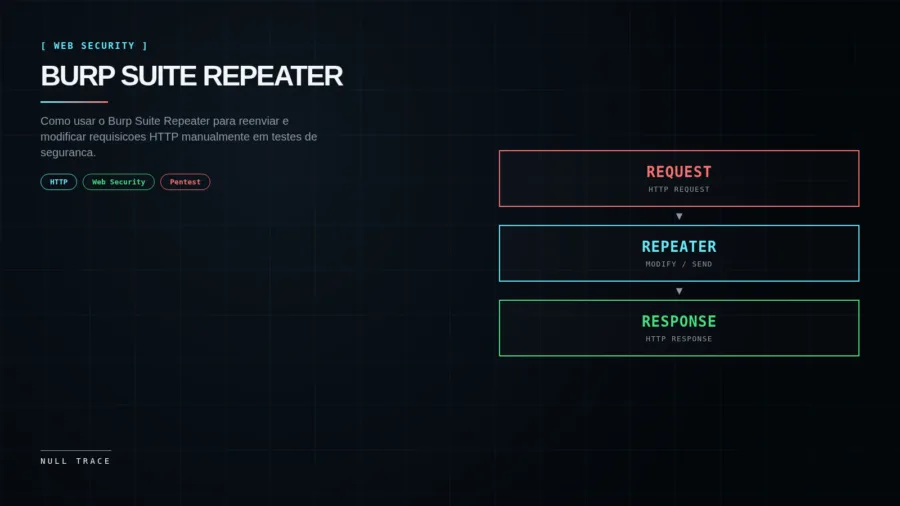
Guia prático do Burp Suite Repeater: requisições, respostas, histórico, métodos HTTP, redirecionamentos, busca e exportação XML em laboratório autorizado.
AdaptixC2 é um framework C2 open source para Red Team e adversary emulation, com arquitetura cliente/servidor modular, suporte a BOF, tunneling SOCKS e múltiplos…
Como agentes de IA como o PentestCode organizam recon, exploração e reporting em pentest real — arquitetura, autonomia e limites do humano no loop.