NT-2026.09.24 DOSSIÊ PENTEST
WIFIT3: AUDITORIA DE REDES WI-FI COM ATAQUES WPA/WPA2/WPA3, WPS E WEP
Como o Wifit3 automatiza as etapas de uma auditoria Wi-Fi: varredura de redes, captura de handshakes e PMKID, Evil Twin para WPA3 e recuperação de credenciais por WPS e WEP — com instalação documental e perspectiva defensiva.
O que é o Wifit3
O Wifit3 é uma ferramenta de auditoria de redes Wi-Fi multiplataforma, escrita em Python puro sobre as bibliotecas PyUSB e Textual, desenvolvida pelo mesmo autor do Wifite2. A diferença decisiva em relação ao antecessor é a independência de suíte externa: ele não requer aircrack-ng, reaver ou bully instalados. Segundo o repositório oficial, o projeto contém ports leves de drivers do kernel Linux (diretório src/wifit3/chips) que controlam adaptadores USB diretamente por transferências bulk e de controle, executando injeção de quadros e modo monitor inteiramente em espaço de usuário — o que elimina a dependência de versões de driver do kernel e as restrições NDIS do Windows.
A ferramenta opera em Linux, macOS e Windows, mas exige ao menos um dos adaptadores USB suportados (a lista oficial está no documento Supported Hardware do repositório). Isso é uma consequência direta da arquitetura: em vez de usar a pilha Wi-Fi do sistema operacional, o Wifit3 conversa com o hardware por USB.
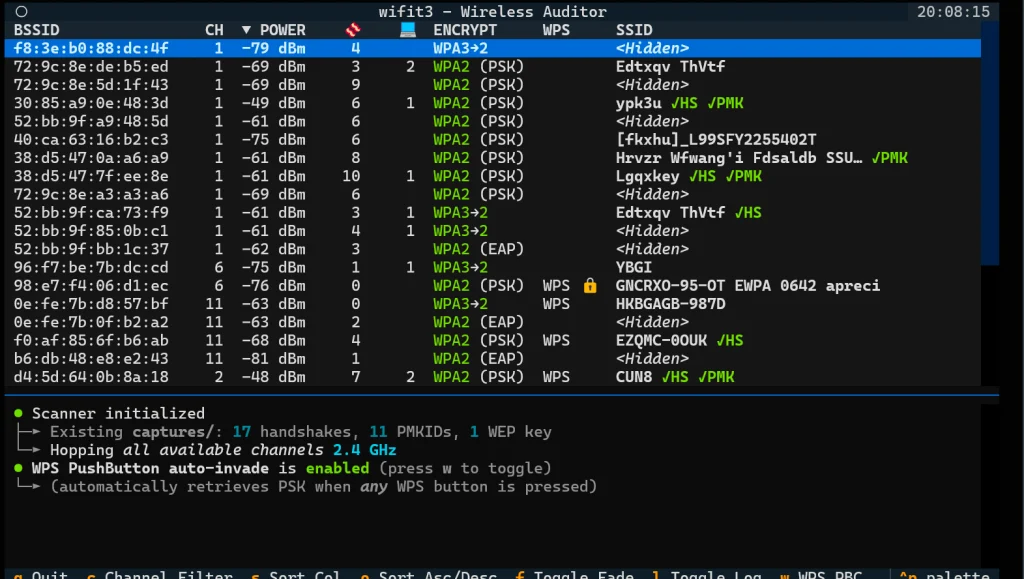
No reconhecimento, ele varre 2.4 GHz e 5 GHz com salto de canais, acompanha intensidade de sinal e suítes de criptografia, identifica redes WPA3 e modos de transição WPA2/WPA3 e tenta reconhecer o fabricante do roteador. Com mais de um adaptador suportado conectado, é possível capturar em vários simultaneamente e reservar um deles para injeção de quadros.
Ataques suportados
O Wifit3 reúne, em uma única interface, os ataques mais comuns contra redes sem fio:
- Handshakes WPA/WPA2: captura por escuta passiva e desautenticação direcionada; valida pares quebráveis e exporta os arquivos
.pcape.hc22000para quebra posterior com hashcat. - PMKID: coleta do material de chave por associação ativa e por escuta passiva, sem precisar desautenticar cliente algum, também em
.hc22000. - Evil Twin para WPA3: clona o ponto de acesso e desloca clientes (via CSA, BTM e desautenticações) para capturar handshakes — funciona com uma ou múltiplas placas.
- WPS: suíte completa — Pixie Dust em dois modos (explorando fraquezas _Null Secret_ e _Static Secret_ de PRNG), Push Button (PBC, que detecta o botão físico pressionado e extrai o PSK em texto claro) e força bruta de PIN com banco de PINs conhecidos e monitoramento de bloqueio do AP.
- WEP: suíte em Python puro com replay de ARP, ChopChop, autenticação falsa e recuperação de chave PTW.
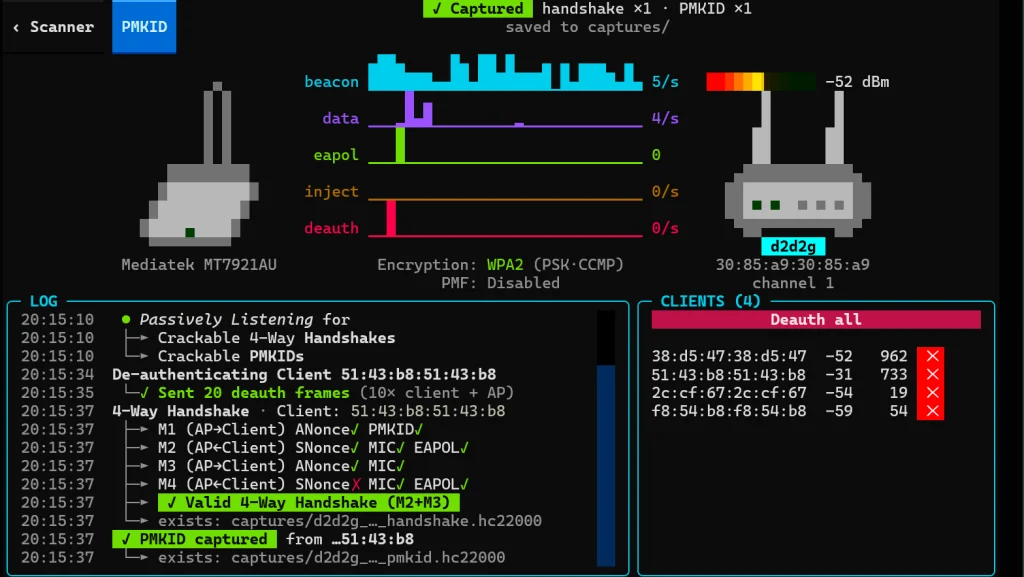
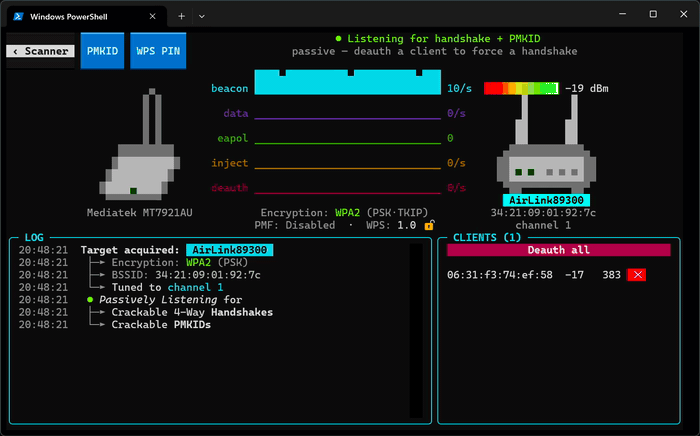
A documentação oficial descreve ainda o modo de auditoria que exibe, em tempo real, beacons, tráfego de dados, injeção e desconexões, mantendo a operação visível enquanto os ataques executam.
A captura de handshake segue a lógica clássica: a ferramenta envia mensagens de desautenticação, o cliente reconecta ao roteador e a troca de mensagens que prova o conhecimento da senha é gravada. A senha está nesse registro, porém embaralhada — a quebra em si acontece fora da ferramenta, com hashcat, contra os arquivos .hc22000 exportados. O PMKID encurta esse caminho: é um hash curto que o roteador pode enviar, vinculado à senha da rede, permitindo tentativas de senha offline sem capturar um login completo.
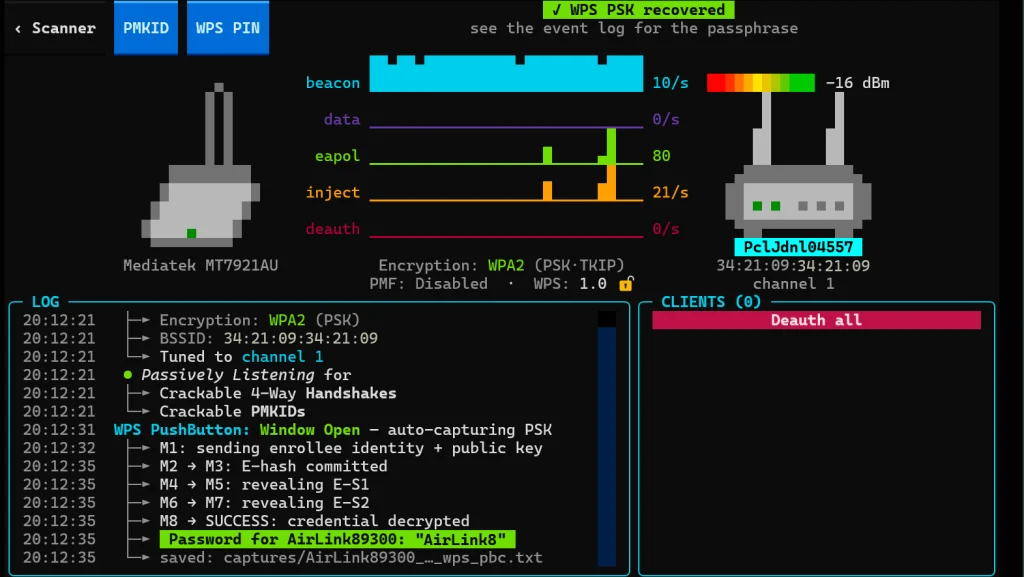
No ataque WPS Pixie Dust, a ferramenta envia uma identidade de enrollee com chave pública e obtém as credenciais do roteador descriptografadas, com a senha salva em arquivo de texto, conforme a demonstração do material de referência. No ataque por botão físico, o momento em que alguém pressiona o botão WPS do roteador é detectado e o PSK em texto claro é extraído imediatamente. Na força bruta de PIN, a ferramenta pausa quando o roteador começa a bloquear tentativas.
Instalação
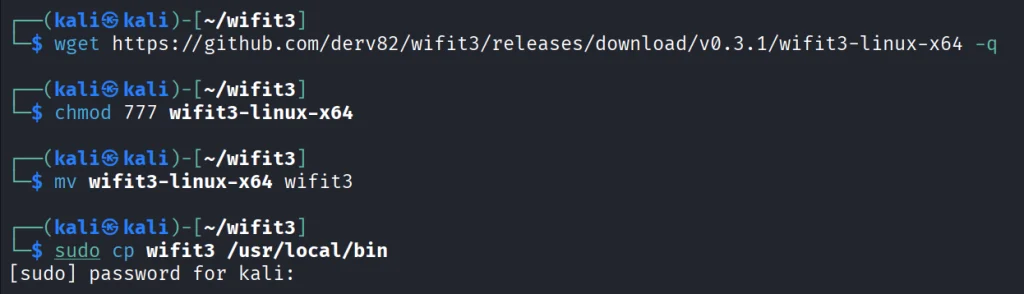
O repositório oficial recomenda o binário pré-compilado. A demonstração de referência usa o Kali Linux, mas qualquer distribuição serve — e a ferramenta também roda em macOS e Windows.
wget https://github.com/derv82/wifit3/releases/download/v0.3.2/wifit3-linux-x64 -q
chmod 777 wifit3-linux-x64
mv wifit3-linux-x64 wifit3
sudo cp wifit3 /usr/local/bin
Cada comando tem função direta: wget baixa o binário da release (a demonstração usa a v0.3.2; a release mais recente publicada no repositório é a v0.3.3, que adiciona o cofre de capturas com lançamento de hashcat e correções no ataque WPS), chmod 777 marca o arquivo como executável, mv renomeia e sudo cp o instala em /usr/local/bin para chamada direta pelo nome. O repositório oficial registra também as variantes wifit3-windows-x64.exe e wifit3-macos-universal2, além da opção de executar da fonte com uv sync + uv run wifit3.
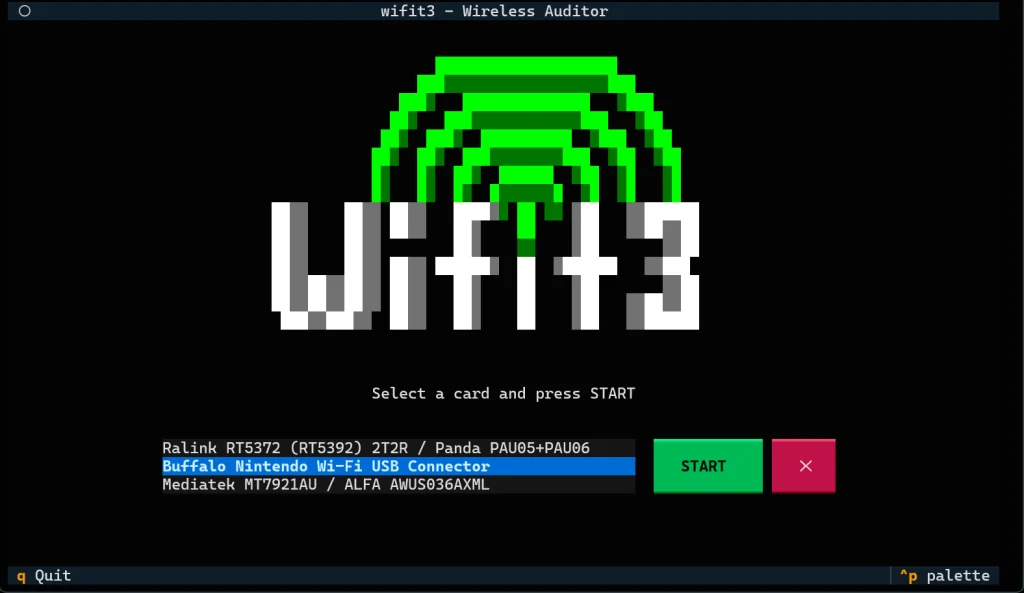
Com o adaptador USB suportado conectado, a ferramenta é iniciada com:
wifit3A primeira tela permite selecionar o adaptador que será usado na auditoria. A partir daí, as redes listadas podem ser testadas com os ataques descritos acima.
Imagens da ferramenta em operação
A seguir, as telas da ferramenta demonstradas no material de referência, na mesma ordem em que aparecem no fluxo de auditoria: o scanner de redes, os ataques contra os pontos de acesso, o ataque WPS e a inicialização com seleção de adaptador.
Perspectiva defensiva
Cada ataque listado tem um controle defensivo correspondente:
- Handshakes e PMKID: senhas longas e únicas, geradas por gerenciador de senhas, tornam a quebra offline impraticável; o PMKID requer que o recurso esteja habilitado no roteador — desativá-lo remove o caminho sem cliente.
- Evil Twin WPA3: manter o modo WPA3 puro (sem transição WPA2) nos dispositivos que suportam elimina o downgrade; redes empresariais com 802.1X dificultam a clonagem.
- WPS: desativar o WPS no roteador é a mitigação mais direta — o Pixie Dust e o PBC dependem dele; roteadores modernos que limitam tentativas de PIN ajudam, mas a desativação é o controle real.
- WEP: qualquer rede WEP ainda ativa deve ser migrada imediatamente para WPA2/WPA3 — WEP é quebrável em minutos e não deve existir em rede corporativa.
Em rede corporativa, o correio-mestre é a segmentação: a rede Wi-Fi de visitantes não deve alcançar a rede interna; e adaptadores USB desconhecidos em estações podem ser controlados por política de dispositivo.
Este artigo é documental: descreve a ferramenta e seus ataques conforme a documentação oficial e o material de referência, sem execução própria nesta ocasião.
Conclusão
O Wifit3 condensa em uma única ferramenta multiplataforma as etapas que antes exigiam a suíte aircrack-ng, reaver e bully: varredura, captura de handshakes e PMKID, Evil Twin para WPA3 e ataques WPS e WEP — com um diferencial técnico relevante, a pilha Wi-Fi própria em espaço de usuário que dispensa drivers do sistema. Para o pentester, é uma forma direta de cobrir os ataques sem fio comuns em um único fluxo; para a defesa, cada ataque aponta o controle correspondente — senha forte e única, WPA3 puro, WPS desativado e fim definitivo do WEP.


