NT-2026.10.04 DOSSIÊ RED TEAM
WHATSAPP OSINT: COLETA DE INTELIGÊNCIA VIA API RAPIDAPI
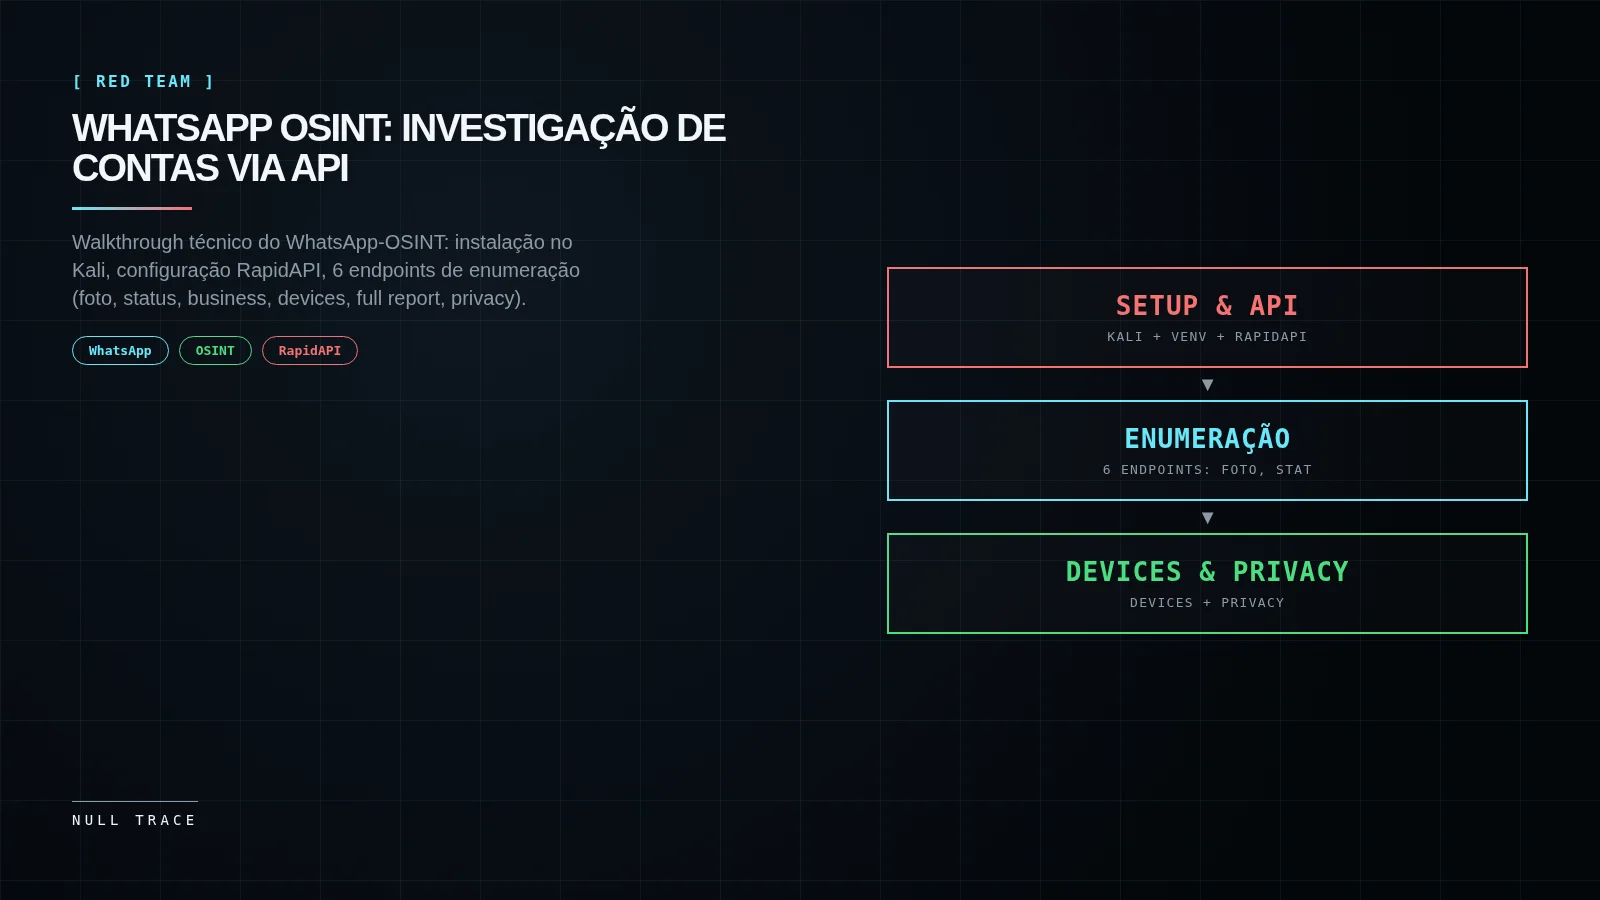
Análise técnica do WhatsApp-OSINT (Python/RapidAPI): instalação isolada em venv, chave API, enumeração de foto de perfil, status, info business, dispositivos vinculados, relatório completo e configurações de privacidade via 6 endpoints distintos.
Introdução
No mundo da inteligência de fontes abertas (OSINT), plataformas de mensageria representam algumas das minas de informação mais ricas. Já abordamos como coletar dados de usuários do Telegram; agora, o foco muda para o WhatsApp, um dos aplicativos de comunicação mais populares do mundo. Segundo o Statista, cerca de 3 bilhões de usuários utilizavam o WhatsApp ativamente por mês em 2025. Esse número impressionante sugere que praticamente qualquer alvo de investigação provavelmente tem presença no WhatsApp, tornando-o uma fonte valiosa de inteligência.
Neste artigo, exploramos o utilitário WhatsApp-OSINT. Esta ferramenta baseada em Python utiliza a API WhatsApp OSINT do RapidAPI para extrair insights úteis sobre usuários do WhatsApp a partir de seus números de telefone. Guiamos pela instalação e revisamos os tipos de informação obtidos.
Passo 1: Configurando WhatsApp-OSINT no Kali Linux
Para começar, clonamos o repositório WhatsApp-OSINT do GitHub para o diretório de trabalho preferido.
kali > git clone https://github.com/kinghacker0/WhatsApp-OSINT
kali > cd WhatsApp-OSINT
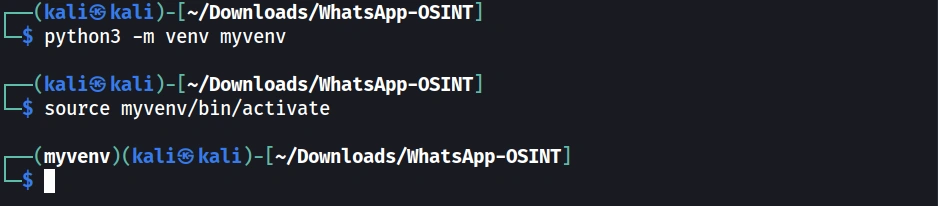
Criamos um ambiente virtual Python para isolar as dependências da ferramenta da instalação Python do sistema.
kali > python3 -m venv myvenv
kali > source myvenv/bin/activate
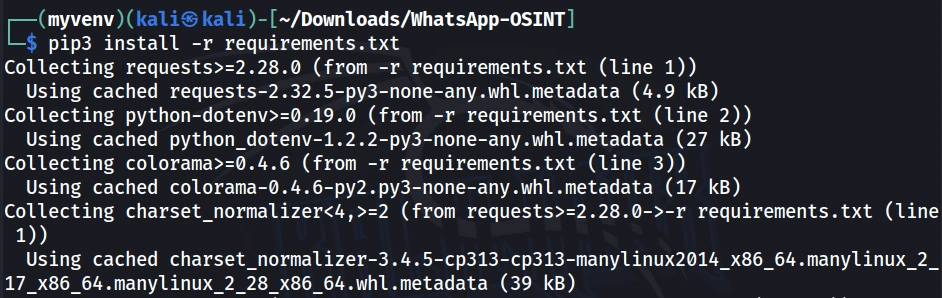
Em seguida, instalamos os pacotes Python necessários a partir do arquivo requirements.txt.
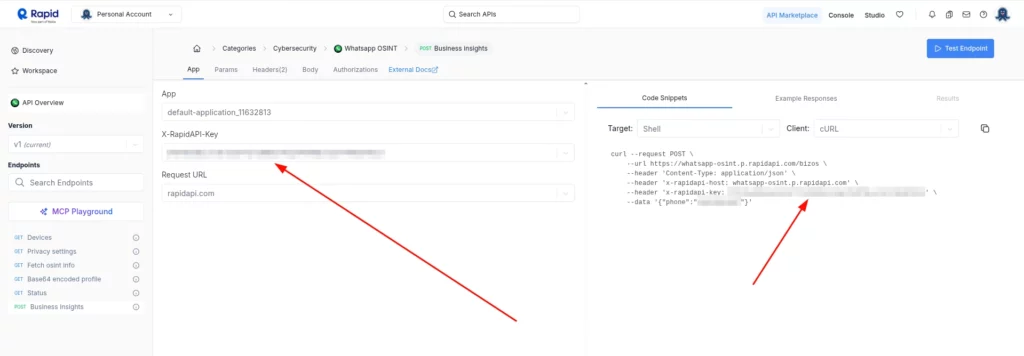
kali > pip3 install -r requirements.txtAgora, é necessário obter uma chave RapidAPI para a API WhatsApp OSINT. Acesse no navegador. Crie uma conta RapidAPI se ainda não tiver uma e assine a API WhatsApp OSINT.
O RapidAPI oferece vários planos de preços. O plano Basic tipicamente fornece um número limitado de requisições gratuitas por mês, suficiente para testes. Após assinar, o RapidAPI exibe sua chave API no painel.
De volta ao terminal, no diretório WhatsApp-OSINT, copie o arquivo de ambiente de exemplo para criar sua configuração real.
kali > cp .env.example .envAbra o arquivo .env no editor de sua preferência e substitua your_api_key_here pela sua chave RapidAPI real.
Passo 2: Usando WhatsApp OSINT para Coleta de Inteligência
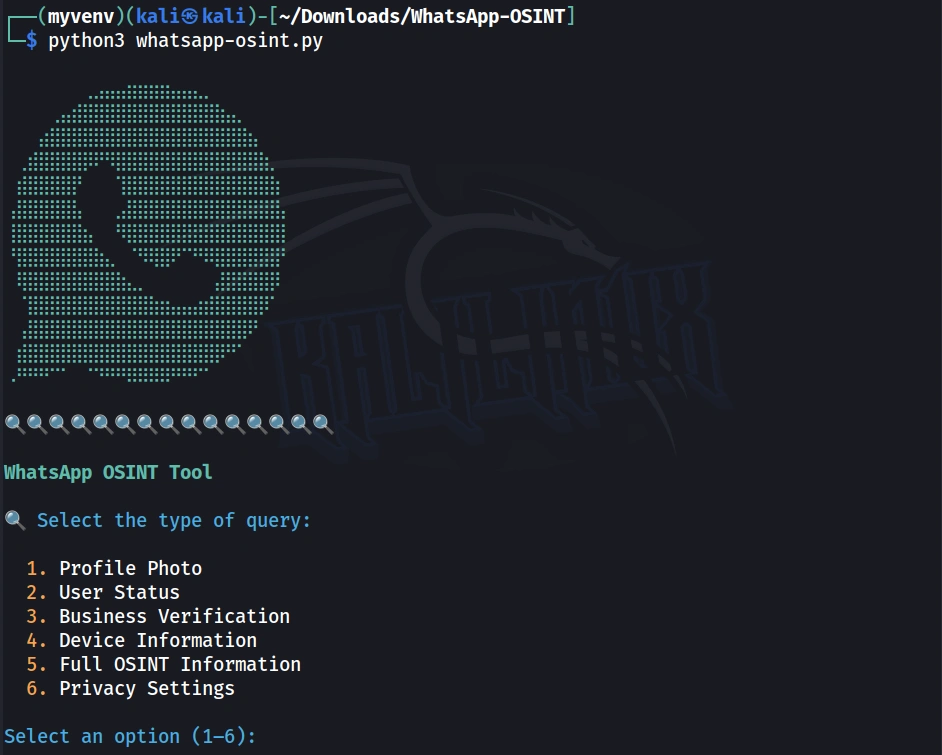
Com a ferramenta instalada e configurada, vamos investigar. Inicie a ferramenta dentro do seu ambiente virtual:
kali> python3 whatsapp-osint.pyComeçamos com a opção 1, onde a ferramenta solicita um número de telefone no formato internacional, incluindo o código do país.
Opção 1: Foto de Perfil
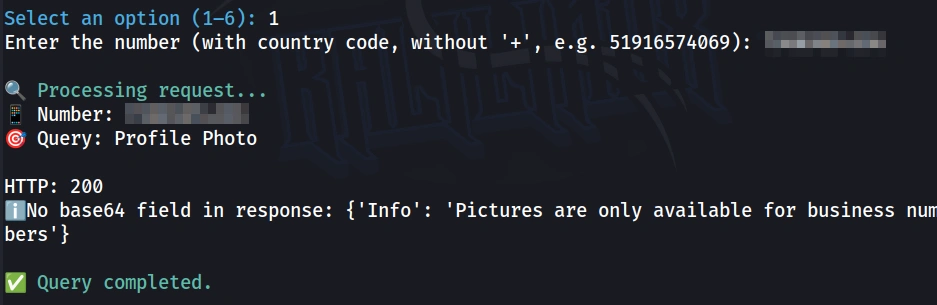
Ao consultar a foto de perfil, encontramos um erro indicando que imagens estão disponíveis apenas para contas business.
Observação: Este endpoint retorna a foto de perfil pública se a conta for business; para contas pessoais, a API retorna erro/ausência.
Opção 2: Status do Usuário
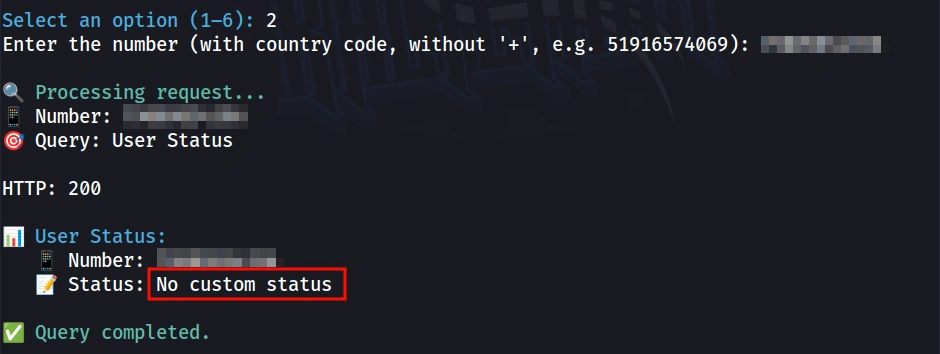
Vamos verificar o status do usuário. O resultado mostra “No custom status”, significando que o usuário não definiu informação específica (o padrão seria algo como “Available”).
Opção 3: Informações Business
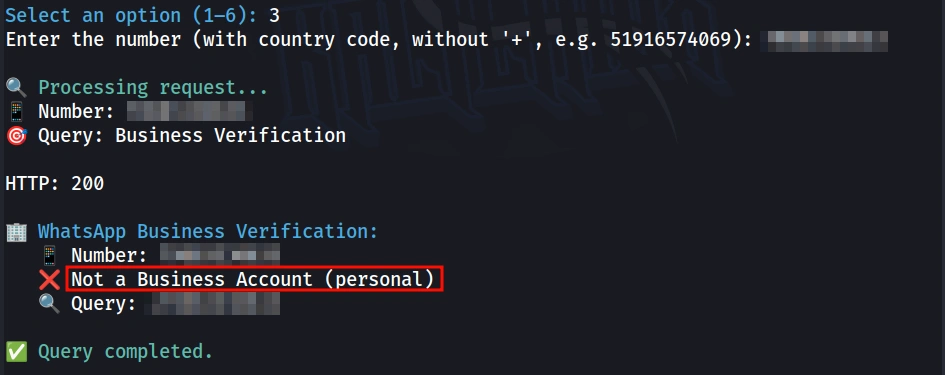
Esta consulta retorna o nome verificado (geralmente o nome da empresa) e mostra as ferramentas em uso. No caso testado, vemos “smb”, indicando que a empresa utiliza o aplicativo gratuito para Pequenas e Médias Empresas (SMB). Para SMBs ligeiramente maiores ou em crescimento, existe a WhatsApp Business Platform (versão API); se estiverem usando, a ferramenta indica que operam via API.
Opção 4: Dispositivos Vinculados
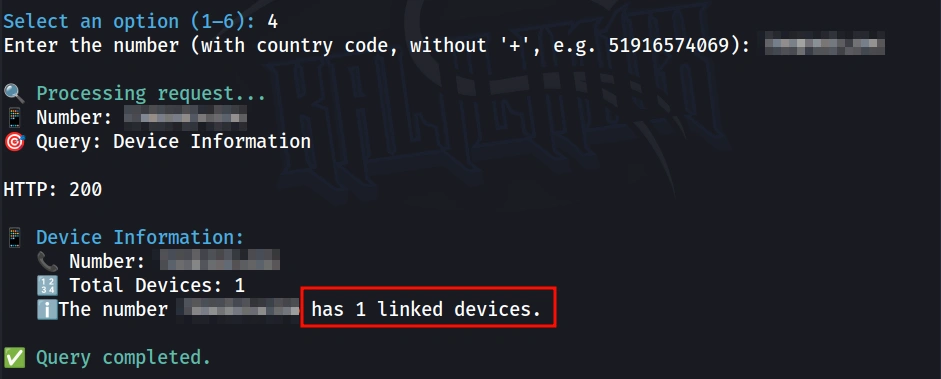
O WhatsApp-OSINT mostra quantos dispositivos estão conectados à conta.
Valor investigativo: Número de dispositivos vinculados pode indicar uso corporativo (múltiplos atendentes) ou comprometimento (dispositivo desconhecido).
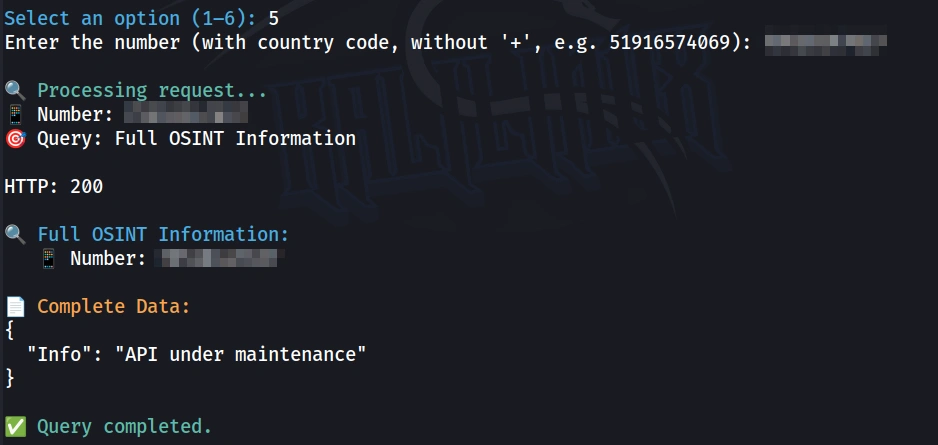
Opção 5: Relatório Completo (Full OSINT)
A ferramenta oferece um relatório OSINT completo agregando todos os endpoints. Durante os testes, este endpoint retornou apenas detalhes sobre manutenção da API.
Limitação: Disponibilidade do relatório completo depende do estado operacional da API RapidAPI no momento da consulta.
Opção 6: Configurações de Privacidade
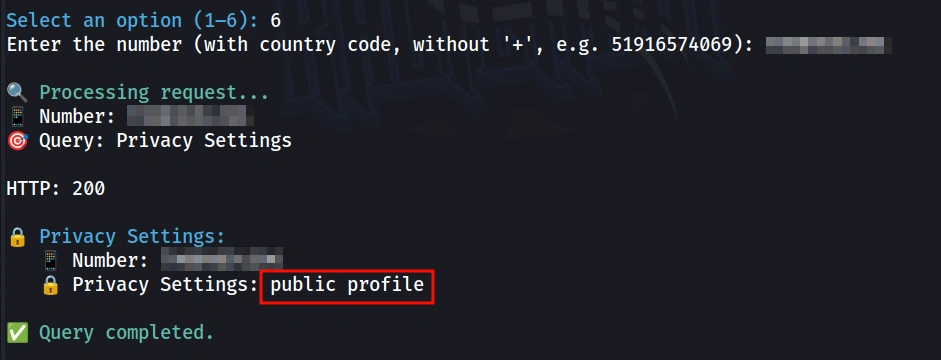
Por fim, a verificação de privacidade revela se a conta é pública ou privada — ou seja, quem pode ver foto de perfil, status, informações.
Relevância defensiva: Contas com configurações de privacidade fracas (públicas) expõem metadados que facilitam engenharia social e reconhecimento.
Perspectiva Defensiva
A análise do WhatsApp-OSINT revela vetores que defensores e usuários podem monitorar:
- Exposição de metadados: Número de telefone + API pública = enumeração de foto, status, info business, dispositivos, privacidade.
- Contas business vs pessoal: Contas business expõem mais dados (foto, nome verificado, plataforma). Usuários pessoais devem revisar configurações de privacidade.
- Dispositivos vinculados: Verificação periódica de dispositivos conectados (WhatsApp > Aparelhos conectados) detecta acesso não autorizado.
- Chave API RapidAPI: A ferramenta requer chave válida; monitoramento de uso anômalo de chaves API corporativas pode indicar abuso.
- Rate limiting: Plano Basic do RapidAPI limita requisições/mês — proteção natural contra enumeração em massa.
Detecção
- Tráfego de rede: Requisições HTTPS para
rapidapi.com/ endpointwhatsapp-osinta partir de scripts Python automatizados. - User-Agent:
python-requestsou similar — identificável em logs de proxy/firewall. - Padrão de enumeração: Sequência rápida de consultas para diferentes endpoints (foto → status → business → devices → privacy) no mesmo número.
- MITRE ATT&CK: T1593.002 (Search Open Technical Databases: Social Media), T1593.003 (Search Open Technical Databases: Social Networks), T1590.005 (Active Scanning: WordPress/Plugin Vulnerability — análogo para enumeração de API).
Mitigação
- Configurações de privacidade do WhatsApp: Restringir “Quem pode ver” (Foto de perfil, Status, Info) para “Meus contatos” ou “Ninguém”.
- Verificação de dispositivos: Auditoria regular em *WhatsApp > Aparelhos conectados*; remover sessões desconhecidas.
- Conta business com cautela: Avaliar necessidade real de conta business — expõe nome verificado e tipo de plataforma.
- Monitoramento de tráfego API: Bloquear/alertar requisições suspeitas para domínios RapidAPI conhecidos em redes corporativas.
- Educação de usuários: Conscientizar que número de telefone público + ferramentas OSINT = exposição de metadados.
Limitações
- Este artigo é documental: baseia-se no walkthrough público da fonte de referência. Não executamos a ferramenta contra alvos reais nem validamos a API RapidAPI em produção.
- A API WhatsApp OSINT no RapidAPI pode ter indisponibilidade temporária (manutenção, rate limit, mudanças de versão).
- O endpoint de foto de perfil não funciona para contas pessoais — apenas business.
- O relatório completo (opção 5) depende da saúde operacional da API no momento.
- A ferramenta requer chave RapidAPI válida; plano gratuito tem limites estritos de requisições/mês.
- Não há garantia de que todos os números consultados existam no WhatsApp (a API pode retornar “não encontrado” ou erro genérico).
Ética
Este conteúdo destina-se a pesquisa defensiva, educação em segurança e análise de ameaças em ambiente controlado/autorizado. A enumeração de metadados públicos via API visa compreensão da superfície de exposição para mitigação. Uso para stalking, assédio, engenharia social não autorizada ou violação de privacidade é ilegal e antiético. Consentimento do titular do número é pré-requisito para investigação legítima.
Conclusão
O WhatsApp-OSINT demonstra como uma API pública (RapidAPI) + cliente Python simples podem automatizar a coleta de metadados do WhatsApp — foto de perfil (business), status, informações de negócio verificado, dispositivos vinculados, relatório agregado e configurações de privacidade. Com ~3 bilhões de usuários ativos, o WhatsApp é superfície de OSINT massiva e frequentemente negligenciada.
Para defensores, a lição é clara: configurações de privacidade padrão não são seguras. Usuários (especialmente contas business) devem restringir ativamente quem vê suas informações. Para investigadores autorizados, a ferramenta oferece 6 endpoints estruturados via CLI, integráveis a pipelines de OSINT automatizados.
—
Referências técnicas complementares (validação):
- Repositório oficial:
github.com/kinghacker0/WhatsApp-OSINT - API RapidAPI:
rapidapi.com/inutil-inutil-default/api/whatsapp-osint - Documentação Python
venv - MITRE ATT&CK: T1593.002, T1593.003
- Statista: WhatsApp 3B usuários ativos (2025)