NT-2026.10.01 DOSSIÊ RED TEAM
EYESHARVESTER: AUDITORIA DE SEGURANÇA EM CÂMERAS IP, DVRS E NVRS
Como usar o Eyesharvester para descobrir, testar credenciais e auditar a segurança de câmeras IP, DVRs e NVRs em redes corporativas.
Introdução
Este artigo apresenta uma auditoria completa de segurança em câmeras IP, DVRs e NVRs utilizando a ferramenta Eyesharvester. As câmeras de vigilância tornaram-se ubíquas em ambientes corporativos, industriais e residenciais, mas frequentemente são implantadas sem as devidas configurações de segurança, tornando-se alvos fáceis para atacantes.
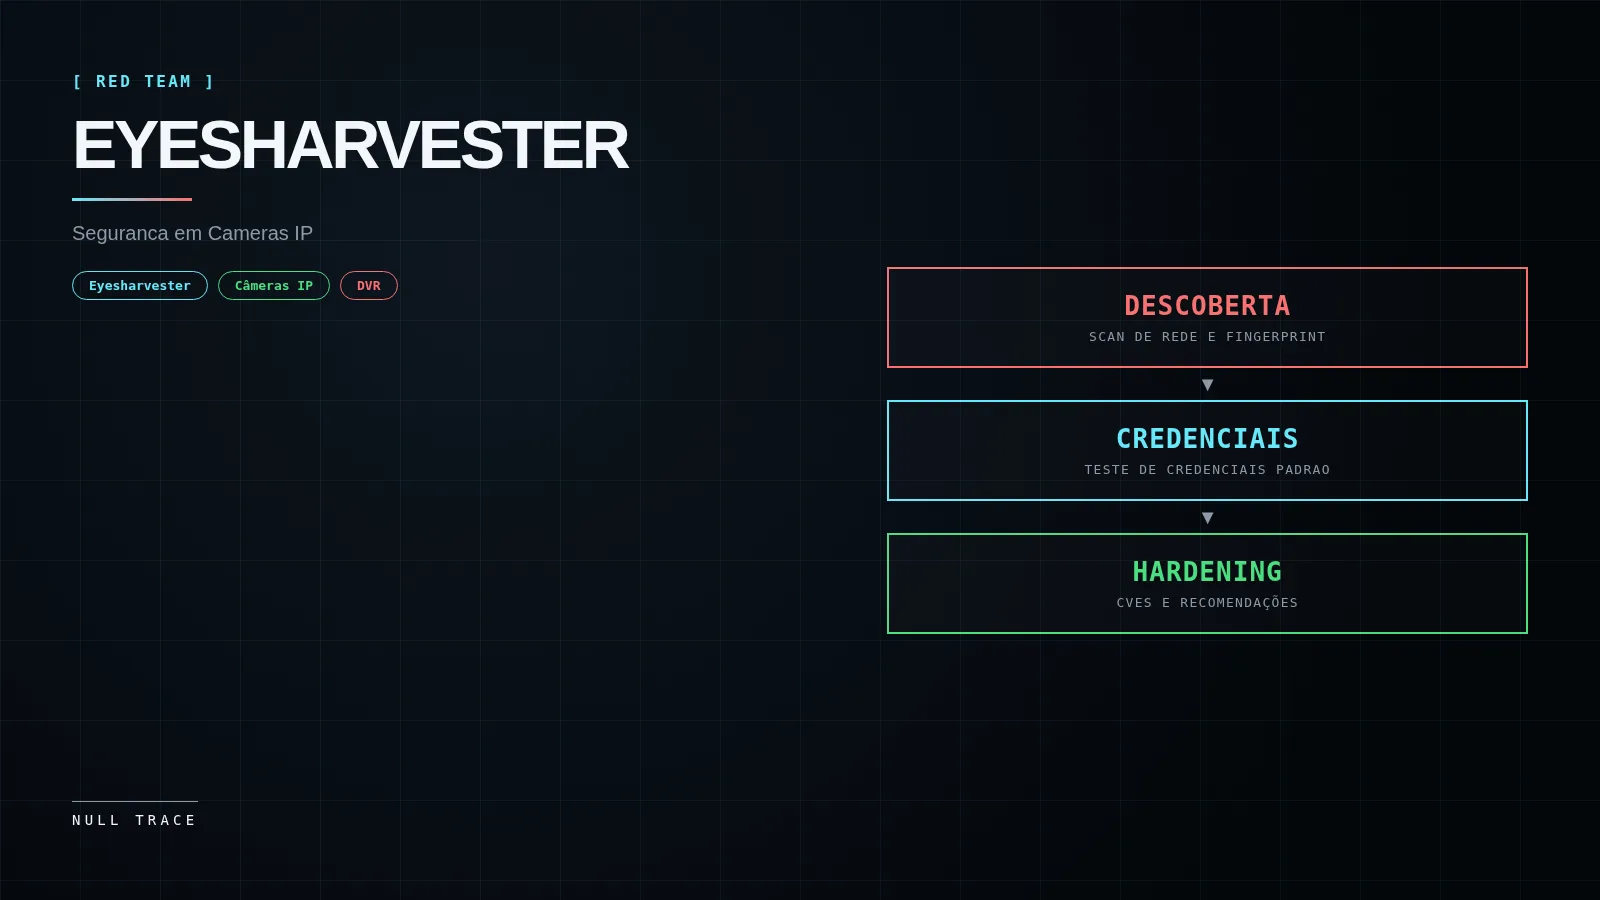
O Eyesharvester é uma ferramenta de reconhecimento especializada que automatiza a descoberta desses dispositivos, identifica fabricantes, testa credenciais padrão e gera relatórios de hardening com CVEs associados. Diferente de scanners genéricos, ele foca especificamente no ecossistema de vigilância por vídeo (VSS), compreendendo protocolos como RTSP, ONVIF e portas proprietárias de fabricantes como Hikvision, Dahua, Axis e outros.
A progressão técnica segue o fluxo realista de uma auditoria: preparação do ambiente, instalação da ferramenta, descoberta de ativos, validação dos achados, teste de credenciais fracas, geração de checklist de hardening e verificação de vulnerabilidades conhecidas.
O que é o Eyesharvester
Apresentar o Eyesharvester como ferramenta de reconhecimento para cameras IP, DVRs e NVRs que faz scan de portas, fingerprinting de fabricante, teste de credenciais padrao e identificação de CVEs conhecidos.
Câmeras IP como superfície de ataque
Câmeras IP, DVRs (Digital Video Recorders) e NVRs (Network Video Recorders) representam uma superfície de ataque significativa por diversos fatores:
Exposição de rede: Frequentemente conectadas diretamente à rede corporativa ou expostas à Internet para acesso remoto, sem segmentação adequada.
Credenciais padrão: Fabricantes enviam dispositivos com credenciais de fábrica (admin/admin, admin/12345, admin/888888, etc.) que raramente são alteradas durante a instalação.
Firmware desatualizado: Atualizações de segurança são infrequentes ou inexistentes em dispositivos de baixo custo, deixando vulnerabilidades conhecidas sem correção.
Serviços desnecessários: Telnet, FTP, UPnP, ONVIF, portas de debug e interfaces web antigas ficam habilitadas por padrão.
Protocolos inseguros: RTSP sem autenticação, HTTP em vez de HTTPS, transmissão de credenciais em texto claro.
CVE-2021-36260 (Hikvision): Vulnerabilidade crítica de RCE (Remote Code Execution) que permite execução arbitrária de comandos como root em dispositivos Hikvision não patchados. Amplamente explorada em campanhas de botnet IoT.
A combinação desses fatores transforma dispositivos de segurança física em vetores de comprometimento da rede lógica, permitindo movimento lateral, exfiltração de dados e persistência.
Preparação e requisitos
Ambiente de teste: Kali Linux (ou distribuição Linux com ferramentas de pentest)
Rede: Acesso à mesma rede dos dispositivos alvo (ou roteamento adequado)
Permissões: Autorização explícita por escrito para testar os dispositivos alvo
Ferramentas base: git, bash, curl/wget
Importante: Todos os procedimentos devem ser executados exclusivamente em equipamentos próprios, laboratórios autorizados ou ambientes com autorização explícita por escrito. O uso não autorizado é ilegal.
Instalação e configuração
Demonstrar a instalação do Eyesharvester via clone do repositório GitHub e execução do script de instalação.
git clone https://github.com/Exhunterx/eyesharvester.gitcd eyesharvesterbash install.sh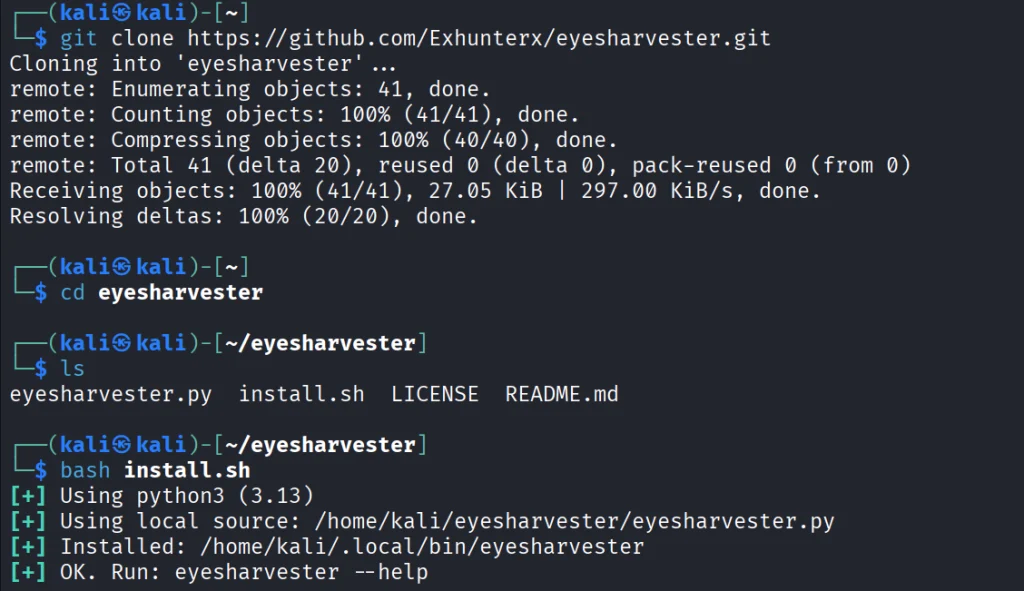
Menu de ajuda e opções
Exibir o menu de ajuda do Eyesharvester para entender todas as opções disponíveis da ferramenta.
eyesharvester --help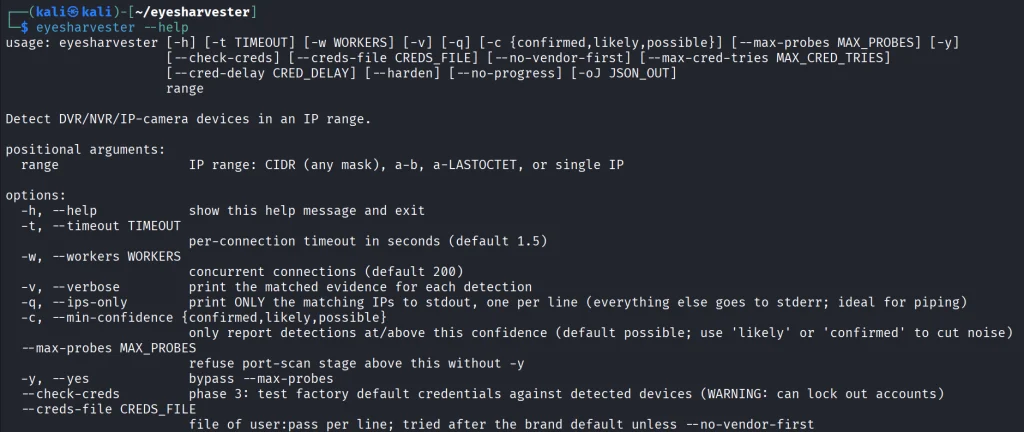
Descoberta de cameras na rede
Executar scan de rede para descobrir cameras IP, DVRs e NVRs em um range de IP especifico.
eyesharvester IP/24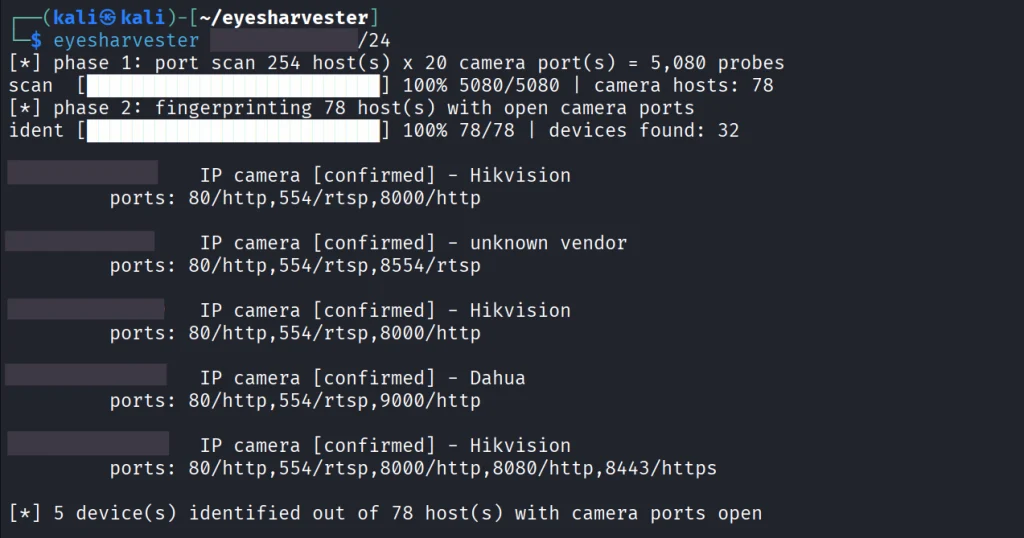
Criação de lista de cameras descobertas
Salvar os IPs das cameras descobertas em arquivo para uso posterior, usando flag -q para silenciar saída verbosa.
eyesharvester IP/24 -q > cameras.txtcat cameras.txt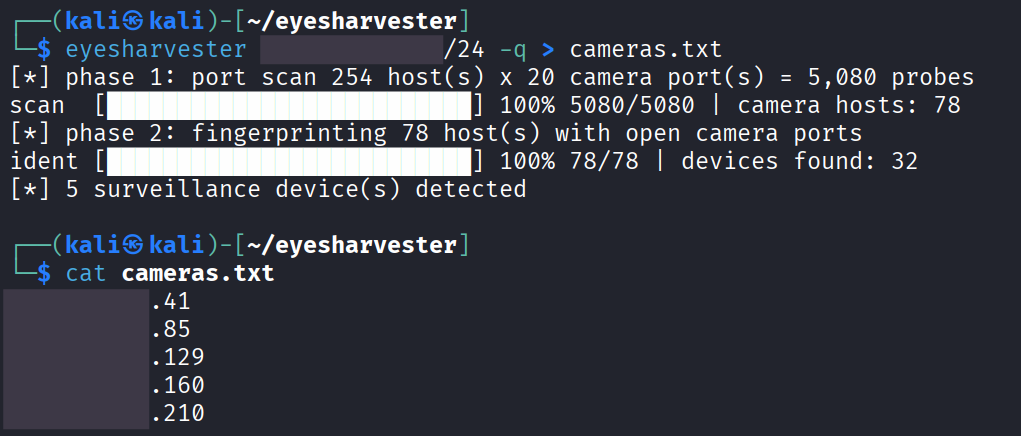
Confirmação de cameras descobertas
Executar verificações de confirmação para validar que os dispositivos descobertos são realmente cameras, usando flags -c confirmed -v.
eyesharvester IP/24 -c confirmed -v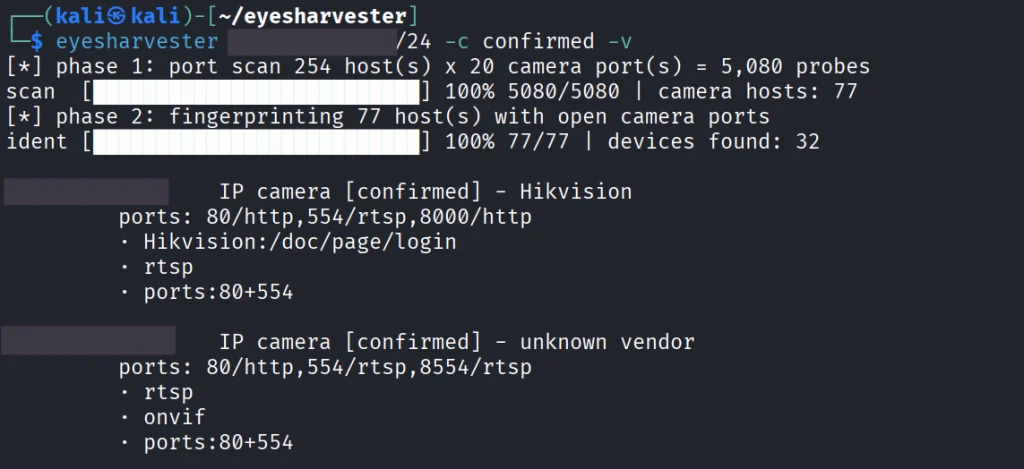
Teste de credenciais padrao
Testar credenciais padrao conhecidas nas cameras descobertas usando a flag –check-creds.
eyesharvester IP/24 --check-creds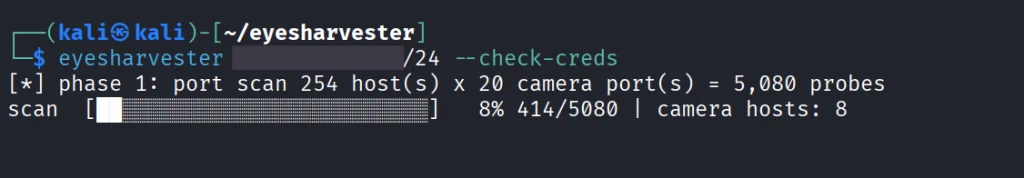
Geração de checklist de hardening
Gerar checklist de hardening baseado no fabricante e portas abertas, incluindo CVEs conhecidos, usando flag –harden.
eyesharvester IP --harden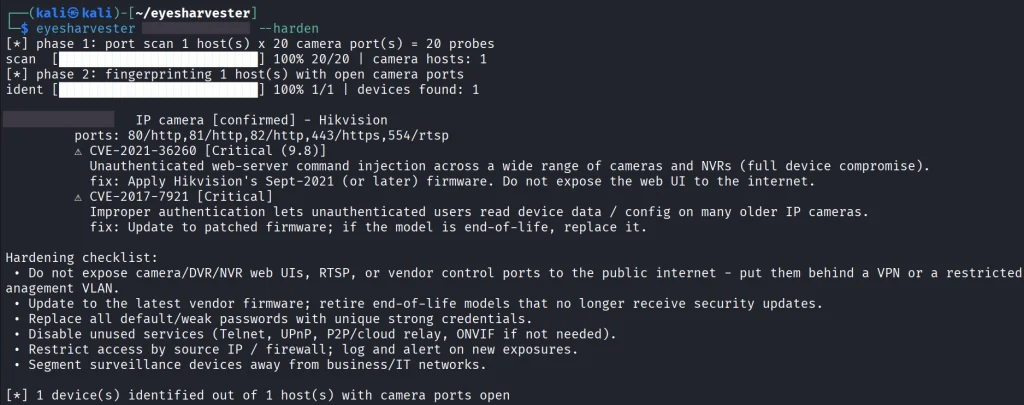
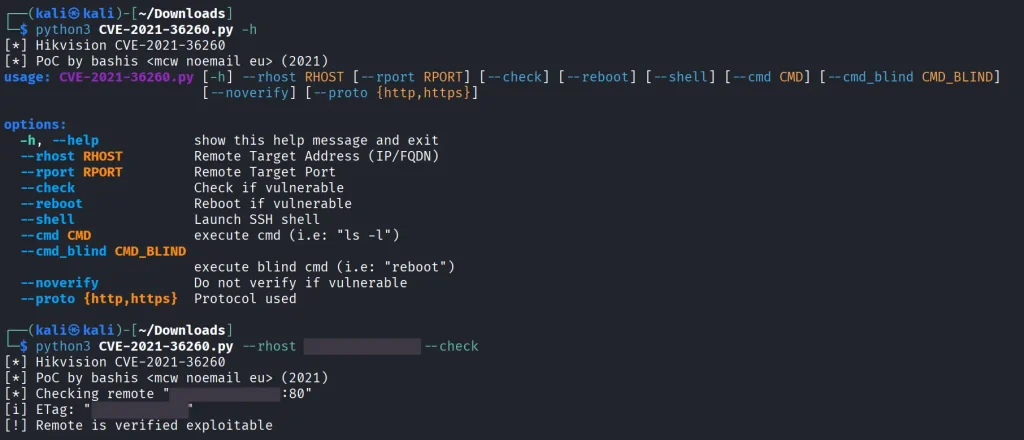
Verificação de vulnerabilidade CVE-2021-36260
Demonstrar verificação de exploração da vulnerabilidade CVE-2021-36260 em camera Hikvision, que permite shell no dispositivo.
Análise dos resultados
Após a execução completa do fluxo do Eyesharvester, os resultados típicos incluem:
- Inventário de dispositivos: Lista de IPs com cameras/DVRs/NVRs confirmados, incluindo fabricante, modelo e firmware quando detectável.
- Credenciais comprometidas: Dispositivos acessíveis com credenciais padrão, indicando falha crítica de configuração inicial.
- Checklist de hardening: Recomendações específicas por dispositivo baseadas no fabricante e portas abertas (segmentação, desativação de serviços, atualização de firmware, troca de credenciais).
- CVEs associadas: Vulnerabilidades conhecidas para os fabricantes identificados, com destaque para CVE-2021-36260 em dispositivos Hikvision.
A análise deve priorizar: dispositivos com credenciais padrão (risco imediato), dispositivos com CVEs críticas expostas, e dispositivos em redes planas sem segmentação.
Recomendações de hardening
Baseado no output do Eyesharvester (flag --harden) e nas melhores práticas de segurança para IoT/VSS:
Imediato (Crítico):
- Alterar todas as credenciais padrão para senhas fortes e únicas por dispositivo
- Desativar acesso administrativo via HTTP (usar apenas HTTPS)
- Bloquear acesso direto à Internet (firewall perimetral)
Curto prazo:
- Segmentar dispositivos em VLAN dedicada (isolamento de rede corporativa)
- Exigir VPN para gerenciamento remoto
- Desativar Telnet, FTP, UPnP, portas de debug não utilizadas
- Atualizar firmware para versão mais recente com patches de segurança
Contínuo:
- Inventário automatizado periódico (Eyesharvester em agendamento)
- Monitoramento de logs de acesso e tentativas de login falhas
- Programa de gestão de vulnerabilidades para dispositivos IoT
- Políticas de compra que exijam suporte de segurança ativo do fabricante
Boas práticas para câmeras IP, DVRs e NVRs
Arquitetura de rede:
- VLAN exclusiva para dispositivos de vigilância (sem acesso a servidores, workstations, Internet)
- Firewall entre VLAN de cameras e rede corporativa (apenas tráfego de gerenciamento autorizado)
- Jump host / bastion host para administração
Gerenciamento de credenciais:
- Senhas únicas por dispositivo (não reutilizar a mesma senha)
- Rotação periódica de credenciais (ex.: 90 dias)
- Cofre de segredos (Vault, KeePass, Bitwarden) para armazenamento
- Contas de serviço dedicadas (não usar admin root para monitoramento)
Firmware e atualizações:
- Verificar site do fabricante mensalmente por atualizações
- Testar firmware em ambiente de homologação antes de produção
- Manter registro de versões instaladas por dispositivo
Monitoramento e resposta:
- SIEM coletando logs de autenticação dos dispositivos
- Alertas em: múltiplas falhas de login, acesso em horários anômalos, novos dispositivos na VLAN
- Plano de resposta a incidente para comprometimento de camera (isolamento, análise forense, recuperação)
Aquisição:
- Preferir fabricantes com: programa de bug bounty, disclosure coordenado, SLAs de patch de segurança
- Evitar dispositivos “white-label” sem suporte de segurança identificável
- Exigir documentação de hardening do fornecedor
Considerações éticas e uso autorizado
Este artigo tem finalidade estritamente educacional e de pesquisa defensiva. O uso do Eyesharvester e das técnicas aqui descritas deve restringir-se a:
- Equipamentos de propriedade do testador
- Laboratórios de segurança autorizados
- Ambientes com autorização explícita, por escrito, do proprietário/responsável
- Exercícios de Red Team / Pentest com escopo e regras de engajamento definidos
Proibições:
- Scan de redes de terceiros sem autorização
- Teste de credenciais em dispositivos não próprios
- Exploração de vulnerabilidades (CVE-2021-36260 ou outras) em alvos não autorizados
- Compartilhamento de listas de credenciais padrão para uso malicioso
- Uso de dispositivos comprometidos como proxy para ataques adicionais
A legislação brasileira (Lei nº 12.737/2012 – Lei Carolina Dieckmann, Lei nº 13.709/2018 – LGPD) criminaliza acesso não autorizado a sistemas informáticos e vazamento de dados. Profissionais de segurança devem sempre operar dentro dos limites legais e éticos.