Quando um computador com Windows entra numa investigação, uma das primeiras perguntas é simples: o que rodou nesta máquina, e quando? Logs de eventos podem ter sido limpos e o executável suspeito pode ter sumido do disco. Mesmo assim, uma pasta criada só para deixar o sistema mais rápido costuma guardar a resposta. É o Prefetch, um dos artefatos de “evidência de execução” mais usados na perícia digital e na resposta a incidentes.
Um recurso de desempenho que virou evidência
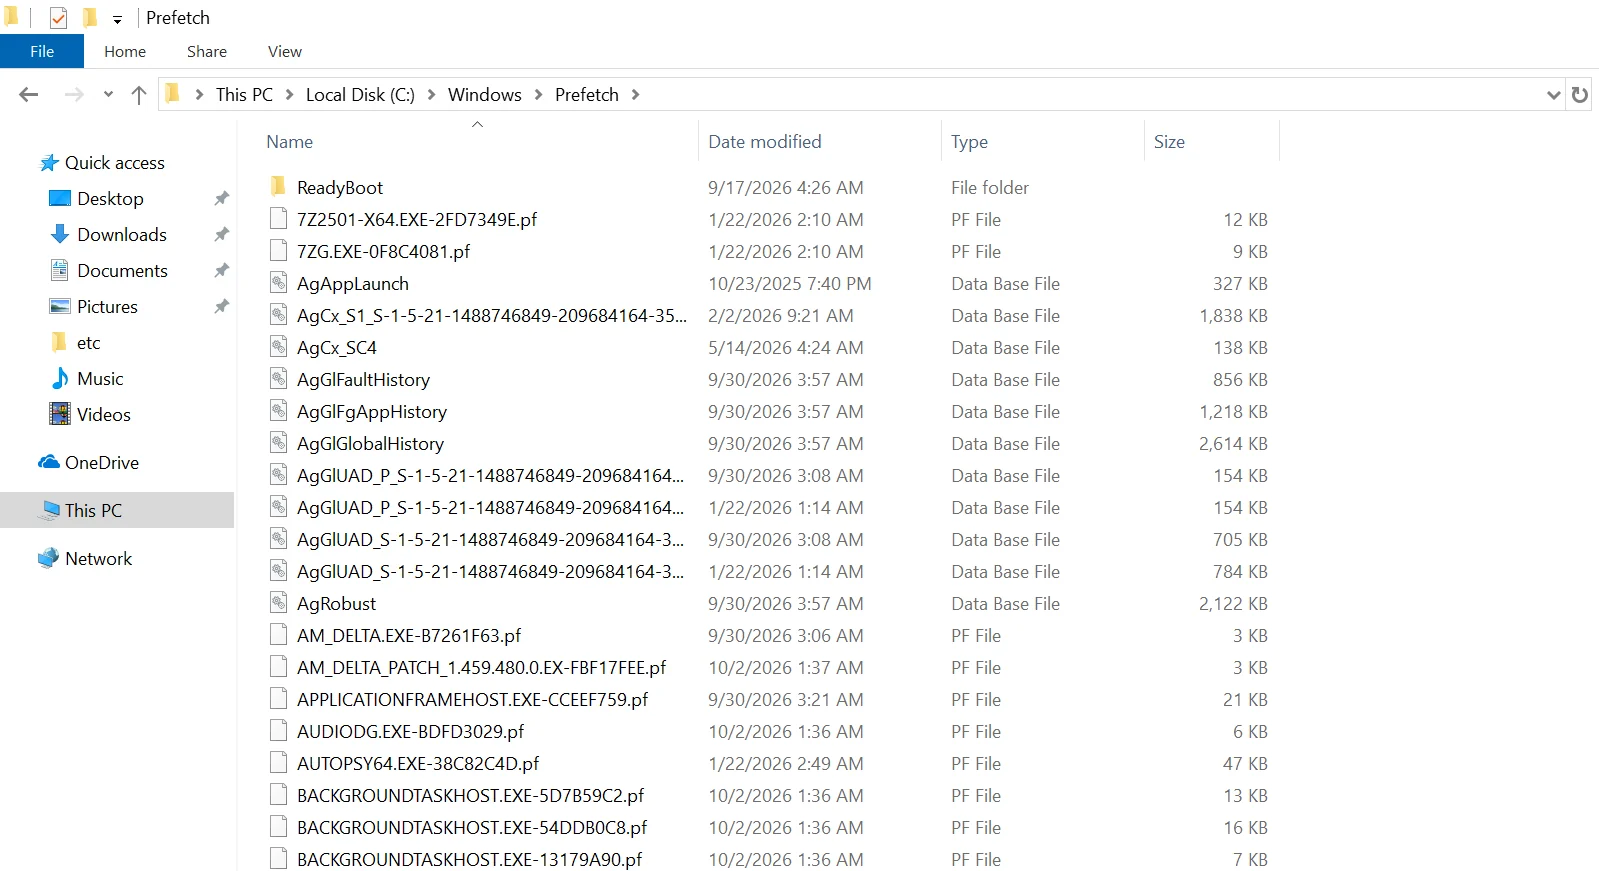
O Prefetch existe desde o Windows XP. A ideia da Microsoft era acelerar a inicialização de programas: o sistema observa quais arquivos um aplicativo carrega nos primeiros segundos de execução e grava essa lista para pré-carregá-los da próxima vez. O efeito colateral é que cada programa executado deixa um arquivo com extensão .pf em C:\Windows\Prefetch, e esse arquivo descreve a execução com bastante detalhe.
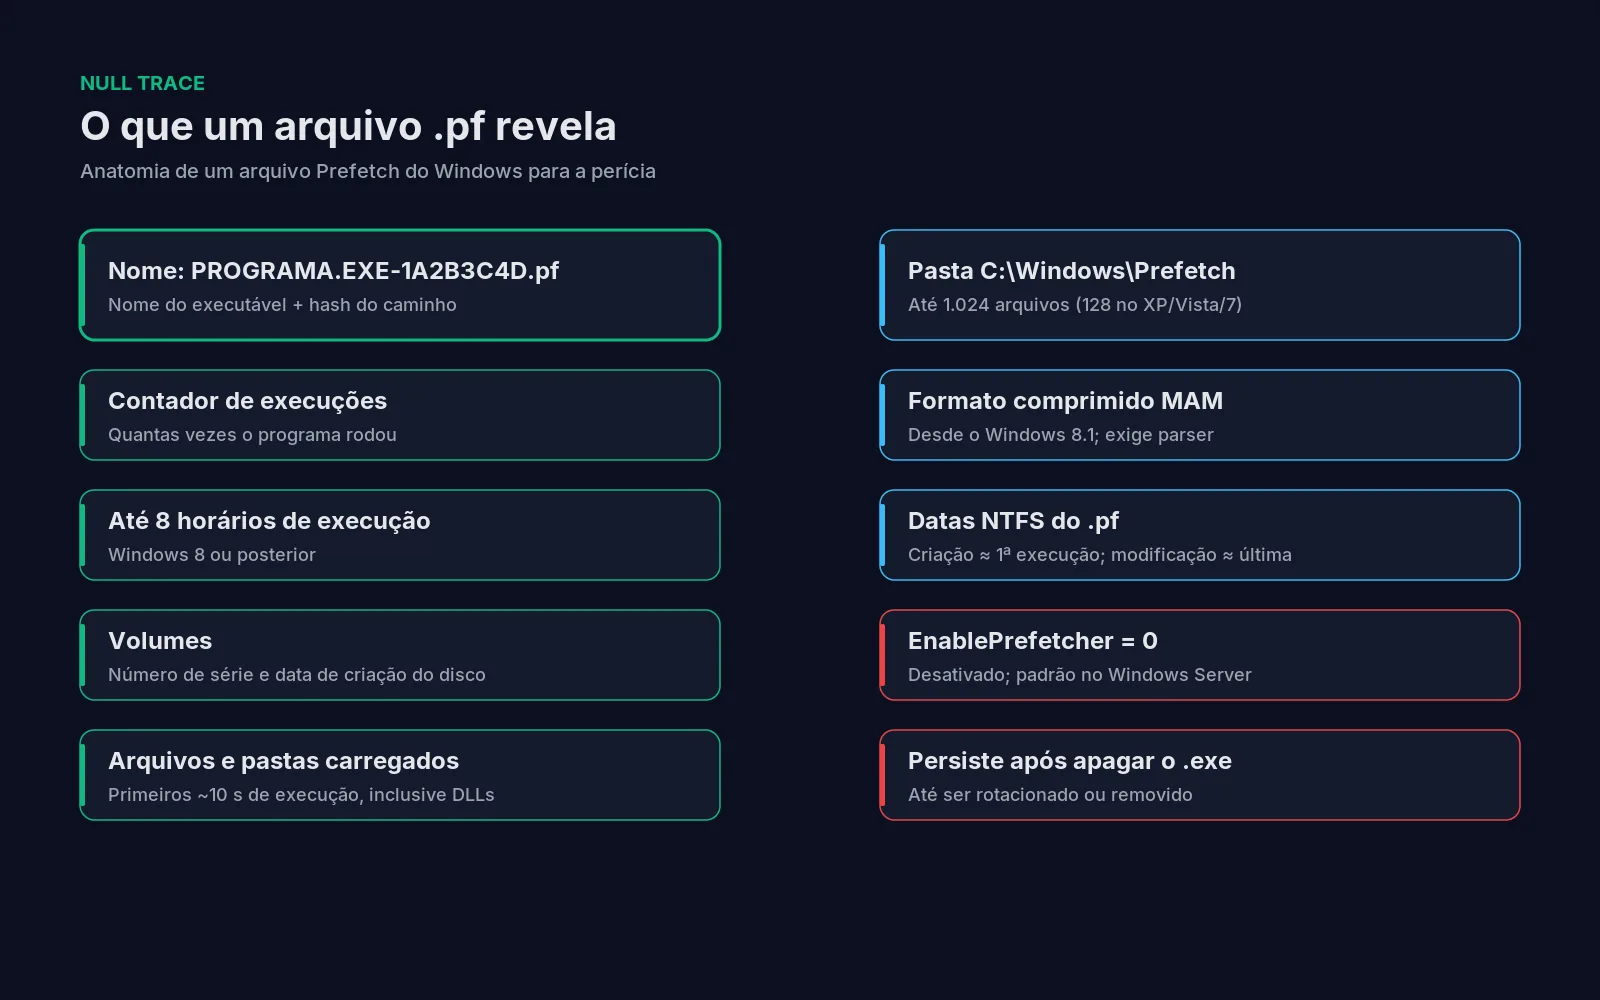
O recurso vem ligado por padrão nas versões de desktop, do XP ao Windows 11. No Windows Server, o padrão é desativado. O comportamento é controlado pelo valor EnablePrefetcher, em HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\Memory Management\PrefetchParameters: 0 desliga, 1 ativa só para aplicativos, 2 só para a inicialização e 3, o padrão em estações de trabalho, ativa ambos.
O que um arquivo .pf revela
O nome do arquivo já diz bastante. Ele segue o formato NOME.EXE-HASH.pf, em que o hash é calculado a partir do caminho de onde o programa foi executado. O mesmo executável rodado de duas pastas diferentes gera dois arquivos distintos, um detalhe valioso quando um binário legítimo aparece num lugar onde não deveria estar, como uma pasta temporária.
Dentro do arquivo, um parser consegue extrair:
- Contador de execuções: quantas vezes o programa foi iniciado.
- Horários de execução: a última execução e, a partir do Windows 8, até oito horários recentes.
- Volumes: o número de série e a data de criação do disco usado, o que ajuda a ligar a execução a um pendrive específico.
- Arquivos e pastas carregados: a lista do que o processo tocou nos cerca de dez segundos iniciais, incluindo DLLs. Muitas vezes é aí que aparece o caminho completo do executável.
As datas do próprio sistema de arquivos completam o quadro. A criação do .pf indica aproximadamente a primeira execução conhecida, e a modificação, a mais recente. Como o Windows grava o arquivo cerca de dez segundos depois do início do programa, os analistas costumam descontar esse intervalo ao montar a linha do tempo.
Por que ele importa depois que o programa some
O arquivo .pf não é apagado quando o executável é removido. Isso faz do Prefetch uma fonte de histórico. Uma ferramenta de acesso remoto desinstalada, um utilitário de despejo de credenciais executado uma única vez ou um instalador baixado e excluído — padrão visto em campanhas de instaladores falsos com proxyware — podem continuar registrados ali. Num caso de uso indevido, o artefato também pode contradizer uma versão dos fatos: se alguém afirma nunca ter usado um programa e existe um .pf dele com execuções recentes, o investigador tem um ponto a esclarecer.
Isso não significa autoria. O Prefetch mostra que um programa rodou naquela máquina, não quem estava no teclado. A conclusão precisa ser cruzada com outros artefatos, como logons, registros de eventos, Amcache, ShimCache e dados de navegação.
Limites que o analista precisa conhecer
O diretório tem tamanho limitado: 128 arquivos até o Windows 7 e 1.024 a partir do Windows 8. Quando o limite é atingido, os registros mais antigos são descartados, por isso a ausência de um .pf não prova que um programa nunca rodou. Desde o Windows 8.1 os arquivos são gravados num formato comprimido com assinatura “MAM”, que não pode ser lido diretamente e exige uma ferramenta compatível.
Há ainda a antiforense. Um usuário com privilégios pode apagar arquivos .pf ou desligar o recurso mudando EnablePrefetcher para 0. Para o defensor, isso também é um sinal: uma pasta Prefetch vazia ou um valor alterado numa estação de trabalho é, por si só, uma anomalia que merece atenção e pode ser monitorada.
Ferramentas para análise
Uma opção simples é o WinPrefetchView, da NirSoft, uma ferramenta gráfica gratuita que lista os arquivos, o número de execuções e o horário da última, e permite ordenar tudo por data para reconstruir a sequência de eventos. Em investigações maiores, o padrão do setor é o PECmd, de Eric Zimmerman, que lê os arquivos comprimidos do Windows 10 e 11 e exporta CSV, JSON ou HTML, incluindo uma linha do tempo com cada execução. As suítes comerciais de perícia também fazem esse processamento.
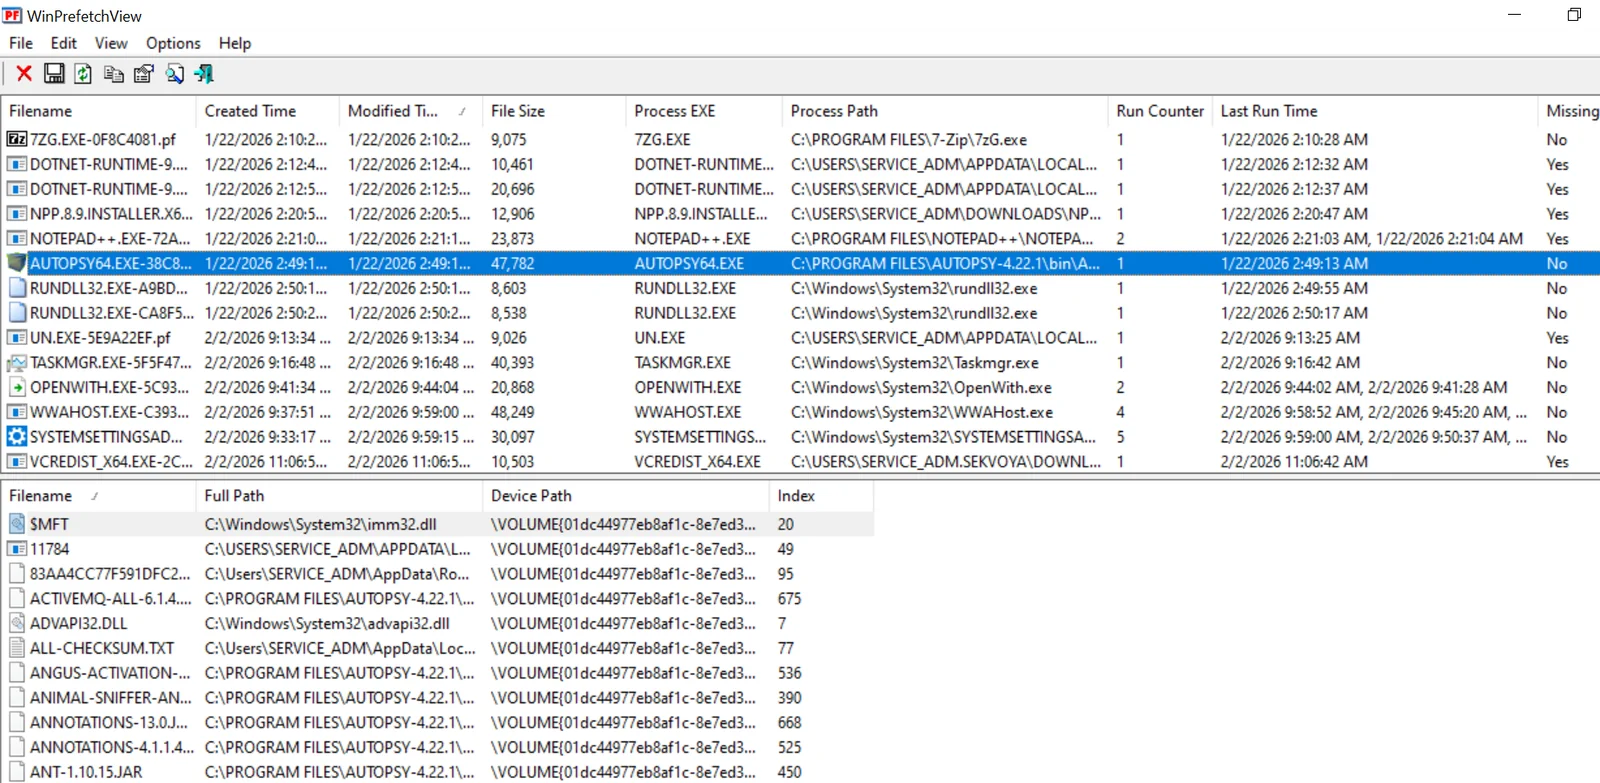
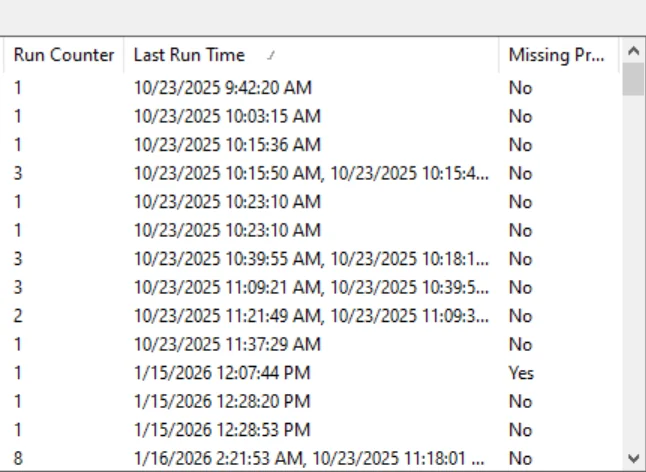
Uma boa prática é trabalhar sobre uma cópia forense da pasta, coletada com ferramentas de triagem, e não sobre o sistema vivo. Só abrir programas na máquina suspeita já cria e altera arquivos .pf, contaminando a evidência.
Como o Blue Team pode usar isso
Para equipes de defesa, o Prefetch serve tanto em resposta a incidentes quanto em caça a ameaças. Coletar periodicamente os metadados das estações e procurar executáveis rodando de pastas de usuário, temporárias ou de downloads ajuda a achar ferramentas de atacantes que não geraram alertas, inclusive em casos como o dos instaladores falsos que transformam PCs em proxy. Também vale monitorar alterações em EnablePrefetcher e exclusões em massa na pasta. Em servidores, onde o recurso vem desligado, a decisão de ativá-lo deve pesar o ganho investigativo, e a falta dele precisa estar prevista no plano de resposta.
O Prefetch não conta a história inteira, mas raramente falta numa boa linha do tempo. Saber o que ele registra, por quanto tempo e onde falha é o que separa uma evidência sólida de uma conclusão apressada.