Quem procura software pirata, ativadores ou “executores” de jogos pode estar entregando o próprio computador para terceiros lucrarem. A Microsoft Threat Intelligence detalhou em 3 de novembro uma campanha de downloads falsos que usa instaladores adulterados no estilo Inno Setup para instalar, numa única sessão, vários pacotes monetizados — os chamados “offers”. O resultado é uma máquina que passa a revender a conexão de internet, processar cargas de computação distribuída ou exibir software do tipo adware, quase sempre sem o consentimento informado do usuário.
Para o Blue Team, o caso é interessante justamente porque não há um “malware clássico” no final da cadeia. Os produtos instalados podem ter usos legítimos; o problema é a forma silenciosa e enganosa como chegam ao endpoint.
Como a campanha funciona
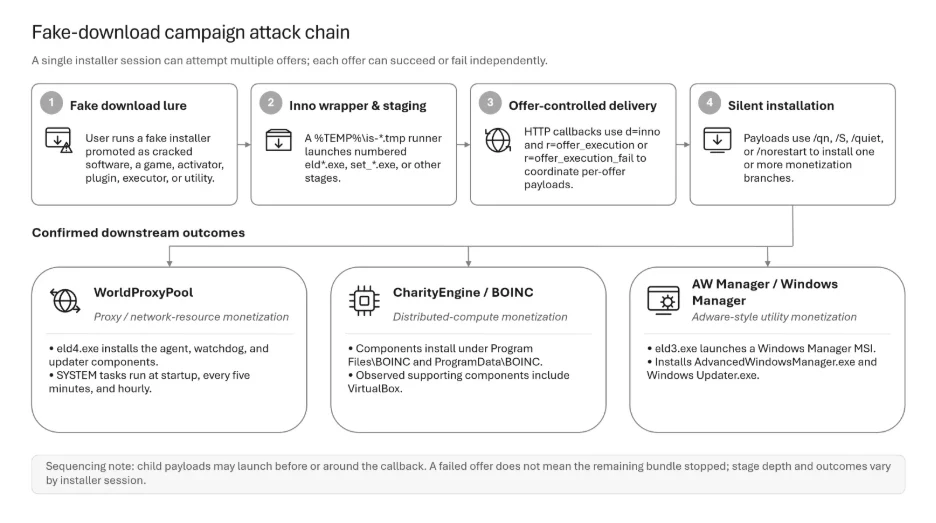
A Microsoft descreve uma cadeia em quatro etapas, que vai da isca até a instalação dos ramos de monetização.
1. A isca
O usuário baixa e executa um instalador apresentado como versão crackeada de software comercial, jogo gratuito, plugin de áudio, auto-clicker, ferramenta de driver ou de desbloqueio de celular. Entre os nomes observados estão pacotes que imitam o FabFilter Total Bundle, o Navicat Premium e executores de Roblox.
2. O runner temporário do Inno
O instalador inicia um executor temporário em %TEMP%\is-*.tmp\, que dispara estágios numerados como eld0.exe, eld3.exe ou set_*.exe. Argumentos como /SL5, /SPAWNWND e /FIRSTWND, somados ao caminho temporário e à nomenclatura dos estágios, são indicadores mais duráveis do que o nome do arquivo usado como isca, que muda o tempo todo.
3. Callbacks que controlam cada “offer”
Depois do estágio inicial, o runner contata uma infraestrutura que troca de domínio com frequência, mas mantém sempre a mesma estrutura de parâmetros: d=inno combinado com r=offer_execution ou r=offer_execution_fail. Cada oferta é reportada individualmente, com identificadores de sessão, afiliado e posição. Uma oferta bloqueada pelo antivírus não interrompe as demais — o pacote segue tentando os próximos itens. A Microsoft também observou casos em que o payload filho rodou antes ou ao mesmo tempo que o callback, o que significa que bloquear apenas a rede não é suficiente.
4. Instalação silenciosa e monetização
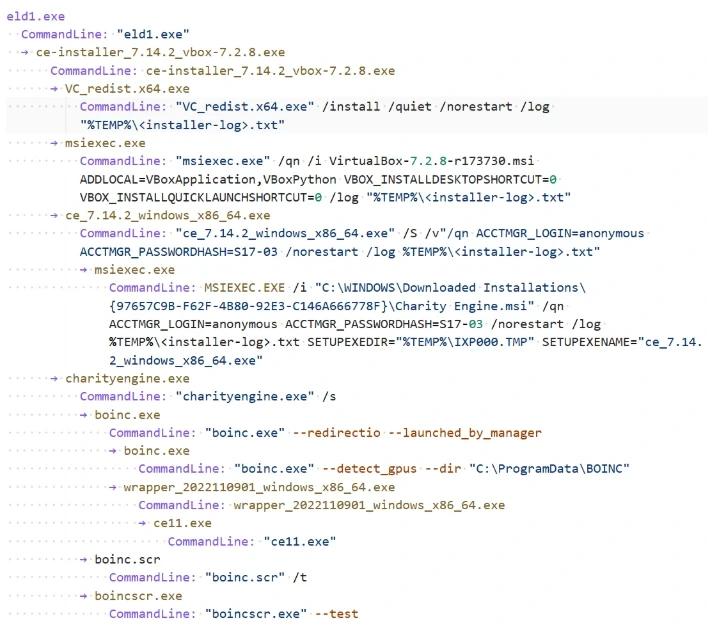
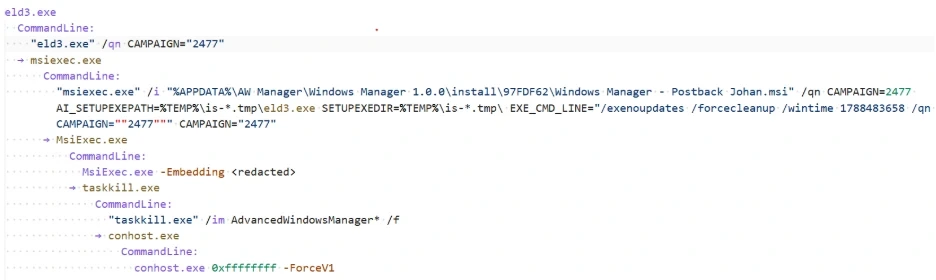
Os payloads finais usam chaves de instalação desassistida como /qn, /S, /quiet e /norestart. Três ramos foram confirmados:
- WorldProxyPool — proxyware que roteia tráfego de terceiros pela conexão da vítima.
- CharityEngine e BOINC — computação distribuída, acompanhada da instalação do VirtualBox e de componentes Visual C++.
- AW Manager / Windows Manager — utilitários e “atualizadores” com comportamento de adware.
Persistência como SYSTEM
O ramo do WorldProxyPool é o mais relevante do ponto de vista de defesa. O estágio eld4.exe criou três tarefas agendadas com privilégios de SYSTEM e nível mais alto: WorldProxyPoolAgent, que inicia o agente no boot; WorldProxyPoolWatchdog, que executa a cada cinco minutos um script PowerShell oculto e não interativo; e WorldProxyPoolUpdater, que roda o atualizador de hora em hora. O instalador ainda dispara o agente imediatamente, e as execuções seguintes passam a ser intermediadas pelo serviço do Agendador de Tarefas.
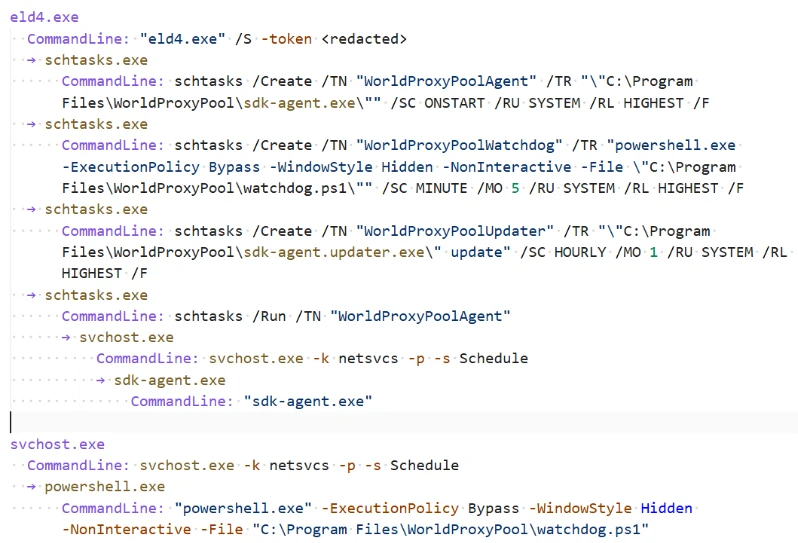
Na prática, um único clique em um “crack” deixa um processo privilegiado e autorrecuperável no endpoint, com acesso à rede e capacidade de atualização remota. Mesmo que o software em si não seja classificado como trojan, esse é exatamente o tipo de presença que nenhuma equipe de segurança quer em sua frota.
Impactos para empresas e usuários
- Reputação de IP e risco jurídico: com proxyware, tráfego de desconhecidos sai pelo IP da empresa ou da residência, que pode acabar associado a abuso.
- Consumo de recursos: CPU, GPU e energia passam a trabalhar para terceiros, e o VirtualBox instalado silenciosamente amplia a superfície de ataque.
- Brecha de governança: software não autorizado com tarefas SYSTEM e atualização automática pode receber, no futuro, componentes bem menos benignos.
- Ponto cego: por envolver produtos com usos legítimos, parte da atividade pode passar como “instalação de usuário” se ninguém estiver olhando o inventário.
Como detectar
A Microsoft recomenda correlacionar sinais em vez de depender de domínios, que são descartáveis. Os pontos de caça mais úteis são:
- Execução de binários a partir de
%TEMP%\is-*.tmp\, especialmenteeld*.exe,set_*.exe,FirstFast[1].exeeSecondRunner[1].exe. - Requisições de saída contendo
d=innojunto comr=offer_executionour=offer_execution_fail. - Criação de tarefas agendadas novas rodando como SYSTEM, sobretudo com funções de watchdog ou updater.
- Presença inesperada de WorldProxyPool, CharityEngine, BOINC, VirtualBox ou AW Manager no inventário de software.
Para quem usa o Microsoft Defender XDR, uma consulta de caça simples no Advanced Hunting cobre o primeiro sinal:
DeviceProcessEvents
| where FolderPath has @"\AppData\Local\Temp\is-"
| where FileName matches regex @"(?i)^(eld[0-9]+|set_[0-9]+|FirstFast(?:\[1\])?|SecondRunner(?:\[1\])?)\.exe$"
| project Timestamp, DeviceName, FileName, FolderPath, InitiatingProcessFileName, SHA256
A própria Microsoft lembra que coincidências apenas de domínio são pistas, não confirmação, e que as consultas devem ser validadas contra o esquema atual do Defender. Em investigações forenses, artefatos de execução como os que explicamos no artigo sobre Prefetch do Windows ajudam a reconstruir quais estágios realmente rodaram em cada máquina.
No Defender, a atividade aparece sob detecções como Trojan:Win64/OfferLoader, Behavior:Win32/SuspInnoOffer.A!mapsi e Adware:Win32/Clover, além de alertas de atividade suspeita do Agendador de Tarefas. No MITRE ATT&CK, os comportamentos mapeados incluem T1204.002 (execução de arquivo malicioso pelo usuário), T1053.005 (tarefa agendada), T1564.003 (janela oculta) e T1496 (sequestro de recursos).
Recomendações práticas
- Ative a proteção entregue pela nuvem e a detecção de aplicativos potencialmente indesejados (PUA) no antivírus.
- Mantenha a proteção contra adulteração ligada, para impedir que instaladores desativem o Defender.
- Use proteção baseada em reputação e avalie a regra de ASR que bloqueia executáveis que não atendem a critérios de prevalência, idade ou lista confiável.
- Audite a criação de tarefas agendadas e trate tarefas SYSTEM novas fora de janelas de mudança como incidente a ser investigado.
- Revise o inventário de software periodicamente em busca de proxyware e clientes de computação distribuída.
- Restrinja fontes de software: catálogos corporativos, controle de aplicativos e conscientização sobre o risco de “cracks” e ativadores.
Conclusão
A campanha mostra que o prejuízo de um download pirata nem sempre vem na forma de ransomware ou roubo de senha. Às vezes, o “produto” é o próprio computador, revendido como proxy ou como capacidade de processamento. Para os defensores, a lição é olhar para comportamento — execução em diretórios temporários do Inno, callbacks padronizados e tarefas SYSTEM inesperadas — em vez de perseguir nomes de arquivo e domínios que mudam a cada semana.