NT-2026.09.19 DOSSIÊ PENTEST
NETALERTX: VISIBILIDADE DE REDE E DETECÇÃO DE DISPOSITIVOS NÃO AUTORIZADOS
Aprenda a usar o NetAlertX para obter visibilidade total da rede, detectar dispositivos não autorizados e receber alertas em tempo real, aproveitando descoberta via ARP, DHCP, SNMP e plugins de integração.
Visão geral
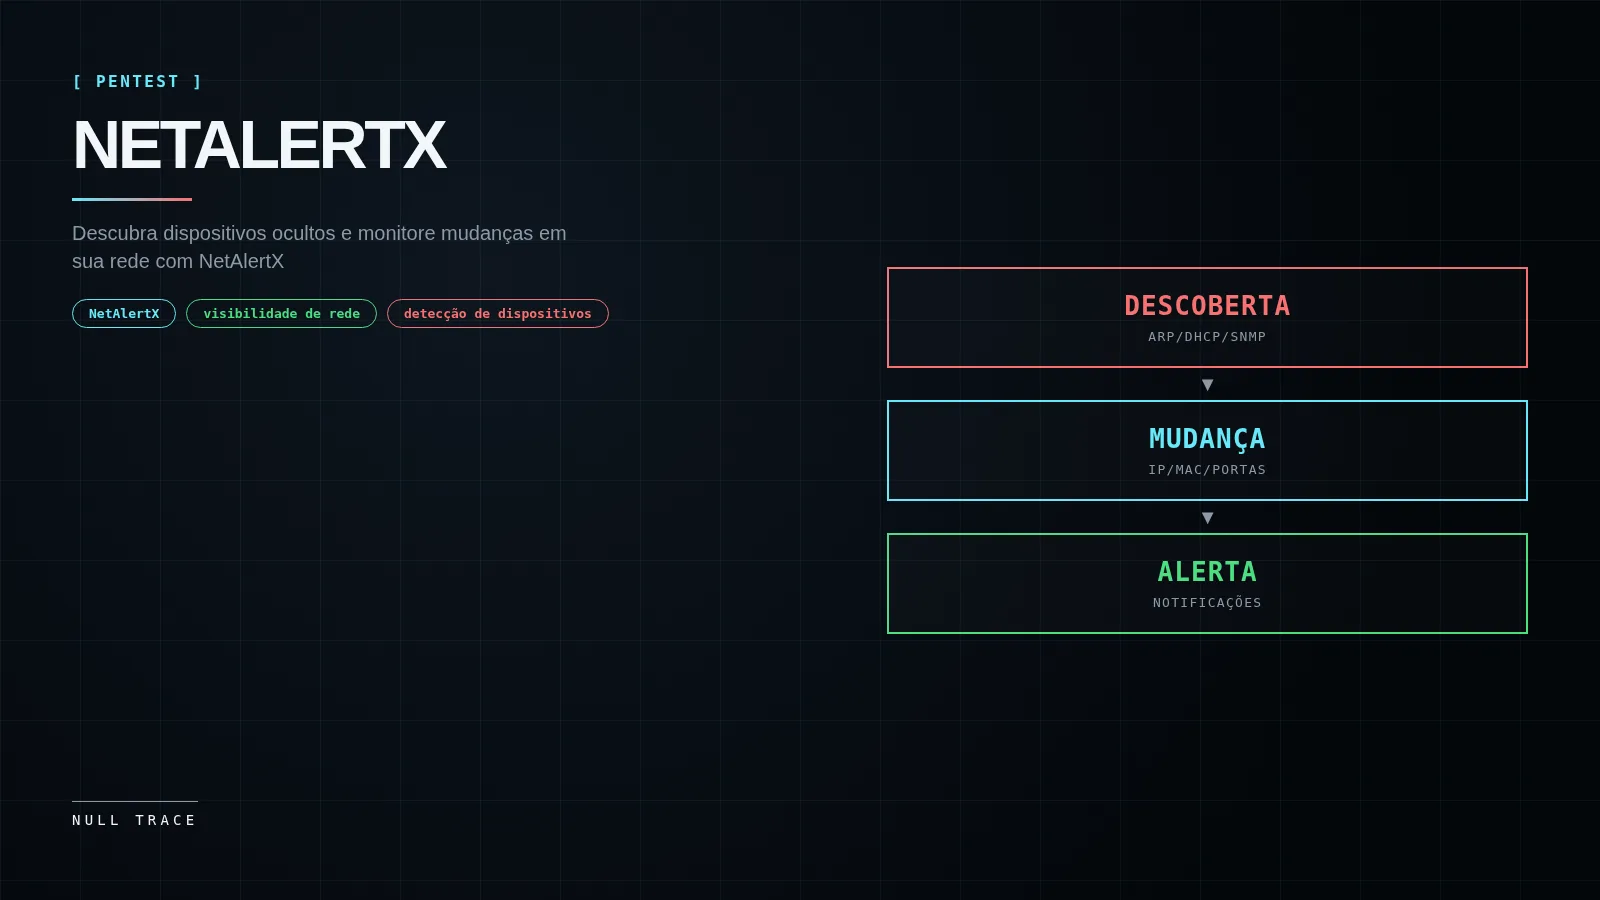
NetAlertX é uma plataforma de visibilidade de rede e descoberta de ativos que combina detecção de dispositivos, rastreamento de mudanças e notificações multicanal. Diferente de analisadores de pacotes, o foco está no inventário de ativos, detecção de mudanças e automação, tornando-o útil para equipes de segurança que precisam identificar dispositivos desconhecidos ou comportamento suspeito em tempo real.
Contexto técnico
O NetAlertX opera coletando dados de rede por meio de diversos métodos de descoberta: ARP (arp-scan), leases de DHCP (de servidores DHCP, Pi-hole ou UniFi), SNMP e imports de controladores como UniFi. Esses dados são agregados em um inventário vivo, onde cada dispositivo possui histórico de IP, MAC, portas abertas e última vez visto. Mudanças são destacadas e podem disparar alertas via e-mail, Telegram, Discord ou outros serviços suportados pelo Apprise.
Como funciona
Após a instalação (via Docker ou binário), o NetAlertX inicia processos de descoberta em segundo plano. Cada método de descoberta pode ser habilitado ou desabilitado na interface web. Os dados são armazenados localmente em um banco SQLite (por padrão) e podem ser consultados via API REST ou interface gráfica. Alertas são gerados quando um novo dispositivo aparece, um dispositivo desconecta, ou há mudanças em IP, MAC ou portas abertas.
Instalação
A forma recomendada de instalação é via Docker Compose. O repositório oficial fornece um arquivo docker-compose.yml que configura o servidor NetAlertX e, opcionalmente, um worker para plugins. Executando docker compose up --force-recreate --build o container é iniciado e a interface fica disponível em http://localhost:8000. Também há opções de instalação em sistemas bare-metal, Home Assistant e Unraid, conforme documentação oficial.
Principais opções
Entre as principais opções de configuração estão: seleção de métodos de descoberta (ARP, DHCP, SNMP, etc.), definição de subnets para scan remoto, configuração de serviços de notificação (email, Telegram, Discord, etc.), ajuste de intervalos de scan e retenção de dados, e habilitação do sistema de plugins para integrações externas.
Utilização
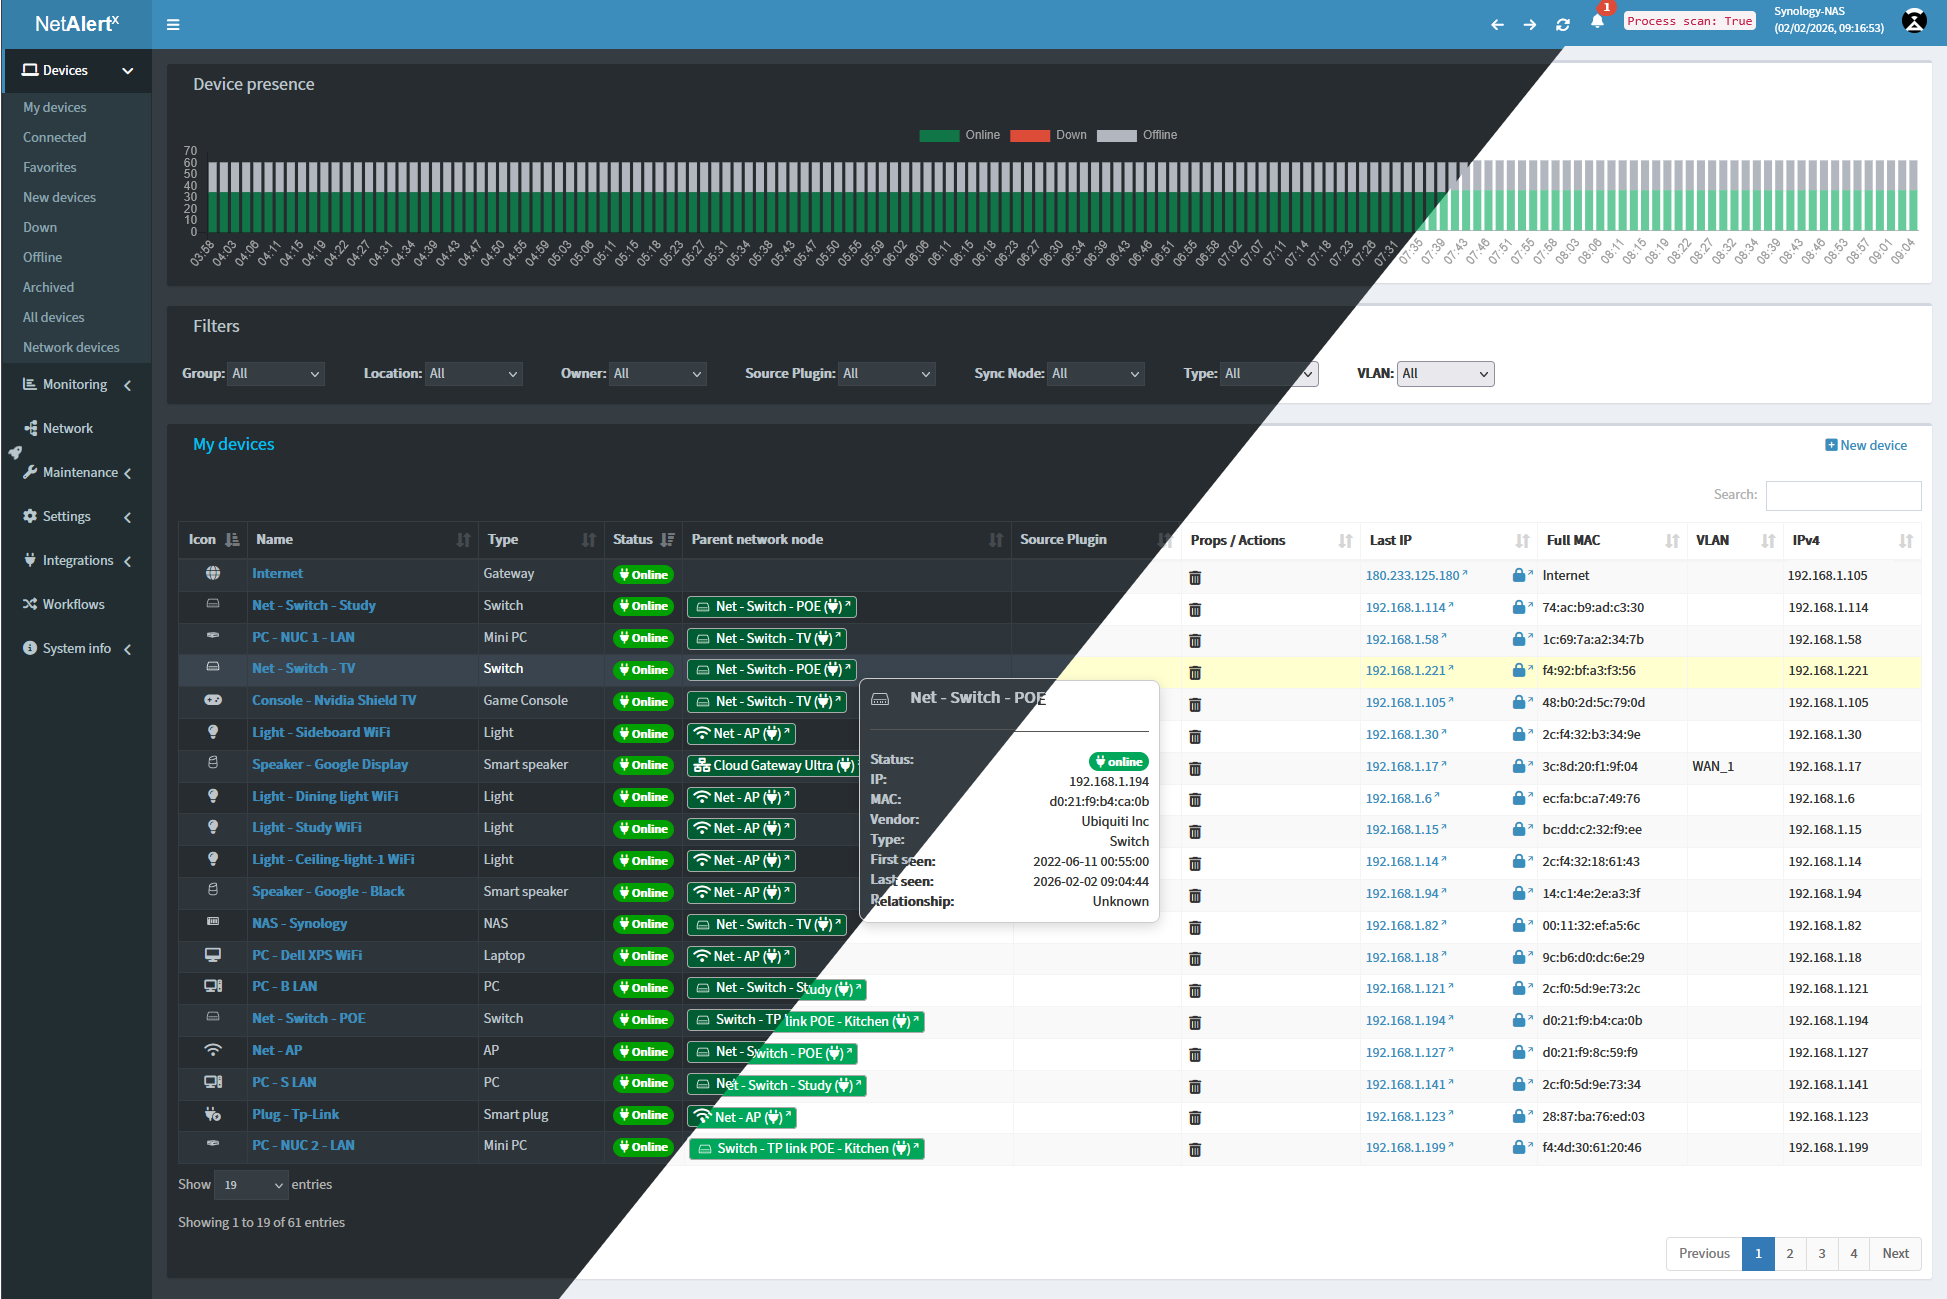
Através da interface web, o usuário pode visualizar o mapa de rede em tempo real, ver lista de dispositivos com detalhes como IP, MAC, fornecedor e última atividade. A aba de mudanças mostra um cronograma de eventos (novo dispositivo, desconectado, mudança de IP). A aba de alertas permite configurar quem será notificado e por quais eventos. A API permite consultar o inventário e disparar ações automatizadas.
Comandos explicados
Objetivo: Iniciar o NetAlertX via Docker Compose com rebuild forçado.
docker compose up --force-recreate --builddocker compose up: inicia os serviços definidos no docker-compose.yml.--force-recreate: recria os containers mesmo se a configuração não tiver mudado.--build: força a reconstrução das imagens antes de iniciar.
Objetivo: Acessar a linha de caminho dentro do container para ver logs.
docker compose logs -fdocker compose logs: exibe os logs dos containers.-f: acompanha os logs em tempo reale (follow).
Objetivo: Parar e remover todos os volumes e containers.
docker compose down -vdocker compose down: para e remove containers, redes e volumes criados peloup.-v: também remove volumes nomeados declarados no compose.
Interpretação
Os logs mostram quais métodos de descoberta estão ativos e quantos dispositivos foram encontrados a cada ciclo. Na interface, dispositivos novos são destacados em verde, dispositivos que desaparecem em vermelho e mudanças em amarelo. Alertas são disparados imediatamente quando um dispositivo novo é detectado ou quando um dispositivo conhecido muda de IP ou MAC, permitindo resposta rápida a possíveis intrusões.
Perspectiva defensiva
Do ponto de vista da defesa, o NetAlertX fornece detecção precoce de dispositivos não autorizados, sejam eles laptops de atacantes, IoT vulneráveis ou pontos de acesso rogue. Ao manter um inventário preciso e acionar alertas em mudanças, a equipe de segurança pode investigar antes que o dispositivo seja usado para lateral movement ou exfiltração de dados.
Detecção
Alertas de novos dispositivos ou mudanças de endereço podem ser correlacionados com logs de autenticação (por exemplo, RADIUS ou 802.1X) para verificar se o dispositivo passou por controle de acesso. Mudanças frequentes de MAC podem indicar spoofing; o NetAlertX registra cada mudança, facilitando a investigação.
Mitigação
Upon detection of an unauthorized device, a resposta imediata pode incluir: isolar a porta de switch (se gerenciável), bloquear o MAC em filtros de rede, ou colocar o dispositivo em uma VLAN de quarentena para análise adicional. Além disso, atualizar listas de dispositivos permitidos e revisar políticas de controle de acesso ajuda a reduzir superfície de ataque.
Limitações
O NetAlertX depende dos métodos de descoberta habilitados; em redes onde ARP não atravessa VLANs ou onde dispositivos usam apenas Wi-Fi com isolamento de cliente, pode ser necessário habilitar plugins específicos ou usar métodos alternativos como SNMP ou DHCP. Além disso, a plataforma não realiza varredura de vulnerabilidades nos dispositivos descobertos.
Considerações éticas
O uso do NetAlertX para monitoramento de rede deve estar em conformidade com políticas internas e leis aplicáveis. Monitorar apenas redes que você possui ou tem autorização explícita é essencial. A coleta de dados de dispositivos deve respeitar privacidade, focando em metadados de rede (IP, MAC, hostname) e não em conteúdo de tráfego.
Conclusão
NetAlertX oferece uma solução acessível e eficaz para visibilidade de rede contínua, combinando descoberta de dispositivos, rastreamento de mudanças e notificações em tempo real. Sua arquitetura modular e facilidade de instalação via Docker o tornam adequado tanto para ambientes domésticos quanto para redes empresariais distribuídas, proporcionando às equipes de segurança uma camada adicional de detecção precoce de threats.


