NT-2026.10.15 DOSSIÊ PENTEST
ENGENHARIA SOCIAL: PSICOLOGIA HUMANA NA SEGURANÇA OFENSIVA
A engenharia social explora vulnerabilidades psicológicas humanas para obter acesso não autorizado a sistemas e informações, sendo um componente crítico nos testes de penetração.
Legado Evolutivo
O cérebro é um aplicativo antigo. É como um software que funciona há milhares de anos. Novos recursos foram adicionados ao longo do tempo, mas a lógica central nunca foi totalmente reescrita. Diferentes desenvolvedores vieram e foram. Algumas funções antigas nunca foram documentadas. Alguns caminhos de código nunca foram revisados. O sistema continuou crescendo, mas a estrutura original permaneceu dentro dele.
Isso é uma descrição bastante boa do cérebro humano.
Nossos cérebros são o resultado da evolução, e os mecanismos mais vulneráveis geralmente são os mais antigos. Esses mecanismos ajudaram nossos antepassados a sobreviver em situações onde não havia tempo para análise profunda. Não podemos apagar esse legado. Só podemos aprender a controlá-lo em um nível superior de pensamento. Mas a camada mais antiga ainda está lá, e cada pessoa permanece vulnerável a ela nas condições certas.
Quem é mais vulnerável?
Se você acompanha a mídia, pode ter a impressão de que pessoas idosas são sempre as mais fáceis de serem alvo. Histórias sobre vítimas idosas são emocionalmente poderosas, então elas recebem mais atenção. Mas isso não significa que os dados apoiem o estereótipo de forma simples. Estatísticas da Europol sobre vítimas de fraude que relataram à polícia mostram que o grupo de 18-34 anos representou 27,7 por cento das vítimas, o grupo de 35-54 anos 23,4 por cento, o grupo de 55-64 anos 21,7 por cento e o grupo de 65+ anos 18,5 por cento. Isso já mostra que o grupo de 18-34 anos está bem representado entre as vítimas. E isso é apenas o lado oficial dos relatos.
A idade em si não parece tornar uma pessoa automaticamente mais ou menos propensa a ser enganada. A habilidade cognitiva também não dá a proteção que muitas pessoas assumem. Um estudo conjunto envolvendo várias universidades americanas com 1.220 participantes não encontrou correlação significativa entre habilidade cognitiva e a probabilidade de se tornar uma vítima de fraude. Então ser inteligente não torna você imune. Mesmo pessoas muito inteligentes podem ser enganadas. Paul Frampton, um respeitado físico de partículas e candidato ao Prêmio Nobel, foi enganado em um simples golpe de namoro que o levou a tentar carregar cocaína através de uma fronteira. Esse caso ficou famoso não porque ele era tolo, mas porque mostrou que a inteligência sozinha não protege uma pessoa de manipulação.
Otimização Vulnerável
O cérebro humano dificilmente mudou de tamanho por milhares de anos, mas a quantidade de informação que pedimos para ele processar explodiu. Um fazendeiro da Grécia antiga tinha aproximadamente o nosso cérebro e uma fração ínfima da nossa carga de informação. Hoje enfrentamos mensagens constantes, prazos, alertas, reuniões e decisões.
Para lidar com isso, o cérebro otimiza. Um dos seus atalhos mais antigos é o comportamento sequencial estereotipado (SPB). Já vi algo como isso antes, então reajo rapidamente sem parar para analisar. Isso economiza energia e acelera as decisões, o que era vital para nossos ancestrais já que uma resposta rápida ao perigo poderia salvar uma vida. É o atalho no pensamento, mais rápido e barato que a análise, e geralmente bom o suficiente.
Dar uma razão lógica pode aumentar a taxa de sucesso, mas surpreendentemente, mesmo uma razão sem sentido funciona quase tão bem. O cérebro não avaliou a explicação, simplesmente reagiu ao fato de que ela existia.
Brain DoS
Uma das maneiras mais fáceis de forçar o cérebro a entrar nesse modo de economia de energia é sobrecarregá-lo.
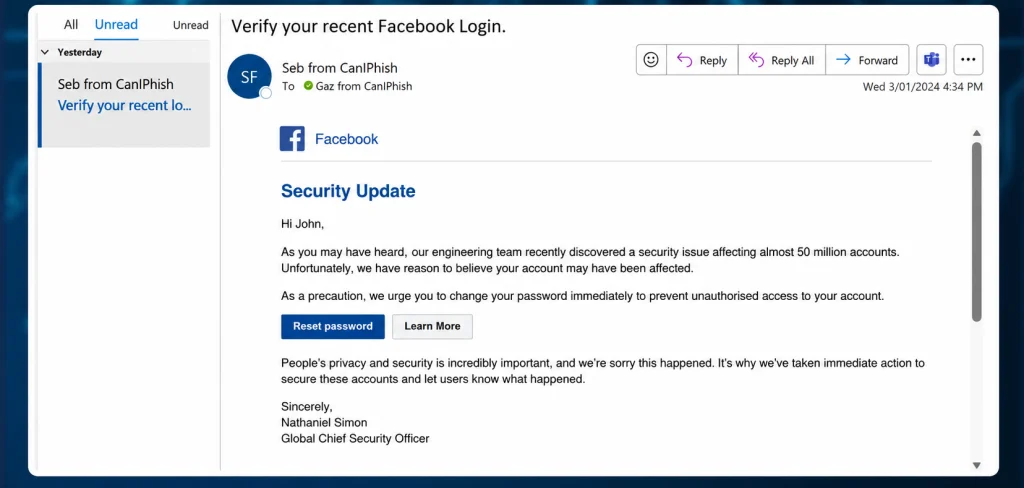
Sobrecarga emocional é um método. Se alguém provoca medo, estresse, pânico ou até mesmo forte excitação, eles reduzem a capacidade da vítima de pensar claramente. Uma pessoa assustada não avalia as coisas cuidadosamente. Ela reage, e essa reação costuma ser automática. A excitação positiva também pode funcionar.
Hackers tentam inundar o cérebro com muita informação de muitos canais de uma vez. Uma pessoa tentando escrever um documento, responder mensagens, ouvir um colega de trabalho e processar notificações em segundo plano vai esgotar-se mentalmente bem rápido. Nesse estado, a análise fica difícil e o cérebro começa a pular para o comportamento automático. É por isso que a sobrecarga é uma ferramenta tão poderosa de engenharia social. Ela afasta as pessoas do pensamento deliberado e as leva para a reação automática.
Explorações psicológicas mais comuns
A psicologia da influência contém muitos princípios, e eles aparecem em todos os lugares, em marketing, publicidade, vendas, política, terapia e muito mais. Mas para um hacker que escreve um e-mail de phishing ou planeja um script de telefone, apenas alguns desses tendem a ser mais importantes.
Os três grandes são autoridade, escassez e consistência.
Princípio da Autoridade
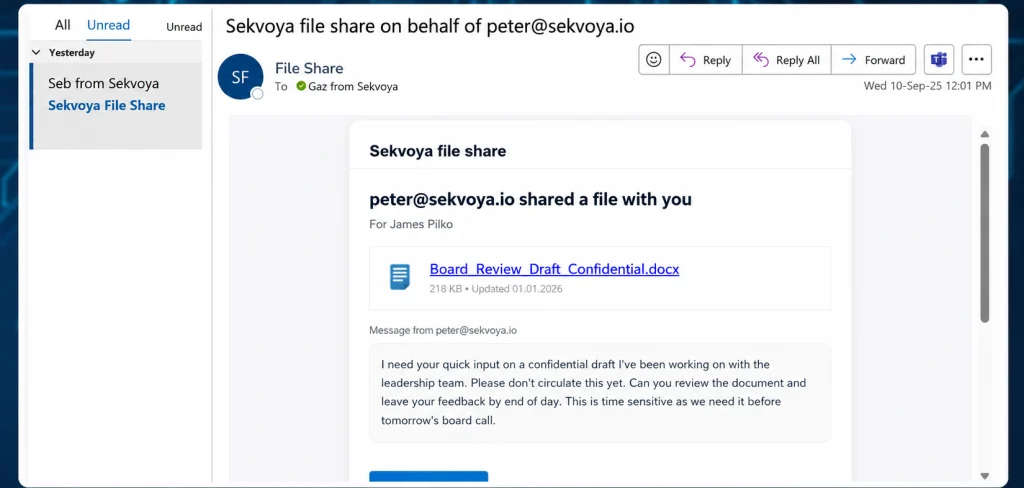
As pessoas naturalmente confiam em especialistas em áreas onde elas mesmas não são especialistas. Se alguém aparece qualificado, bem-sucedido, rico ou poderoso, tendemos a ouvir. Isso faz parte de como navegamos no mundo.
A verdadeira vulnerabilidade é que a autoridade pode ser falsificada.
Pessoas usam jalecos brancos na televisão para vender creme dental. Os chamados coaches de sucesso posam diante de carros caros ou arranha-céus de Dubai para criar uma ilusão de status. Cadeias de restaurantes bem conhecidos usam atores de programas de TV populares para anunciar comida. Isso é exatamente como funciona a falsa autoridade. O traje externo cria a crença interna.
O experimento de Milgram é uma boa demonstração disso. Em 1963, os participantes estavam dispostos a obedecer a uma figura de autoridade mesmo quando isso os deixava desconfortáveis e entrava em conflito com seus próprios instintos morais. A lição é que a autoridade tem um efeito psicológico muito real. A evolução também tem um papel aqui. A sociedade humana se desenvolveu através da divisão do trabalho, o que nos tornou mais dependentes de especialistas. Nos acostumamos a confiar em especialistas. Hackers exploram esse instinto o tempo todo.
Princípio da Escassez
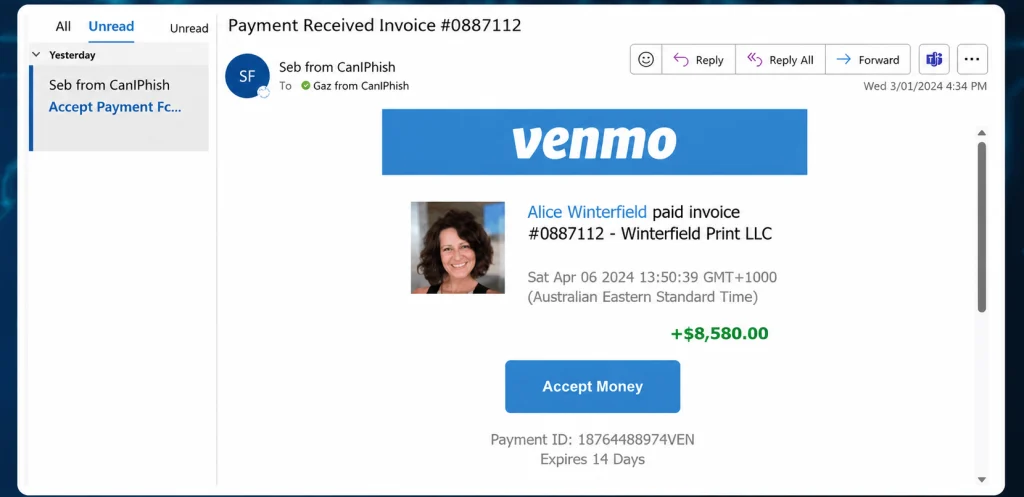
A escassez é sobre o medo de perder. As pessoas valorizam mais as coisas quando elas são raras, limitadas ou desaparecem. Um produto que diz “apenas três restantes” parece mais urgente. Uma oferta por tempo limitado parece mais valiosa. Mesmo quando o item não é realmente melhor, a escassez faz com que pareça assim. Este é um antigo padrão humano. Bens importados ou difíceis de encontrar muitas vezes parecem mais valiosos do que as alternativas locais comuns, mesmo quando não são objetivamente melhores. A ausência de abundância criou desejabilidade.
Princípio da Consistência
A consistência é um dos princípios de manipulação menos óbvios, mas mais eficazes. As pessoas preferem ser consistentes com suas ações e declarações anteriores. A sociedade recompensa a consistência. Uma pessoa que constantemente muda sua opinião é frequentemente vista como não confiável ou fraca. Quem dá seguimento a um compromisso inicial é visto como estável e confiável. Essa pressão social importa muito.
O problema é que ser consistente não é o mesmo que estar correto. Depois que uma pessoa dá um passo inicial, ela frequentemente fica mais disposta a continuar na mesma direção. Isso economiza energia mental e reduz a auto-dúvida. Também se encaixa na tendência do cérebro de seguir um script comportamental em vez de começar a análise do zero cada vez. O estudo de Patricia Pliner mostrou isso claramente. Participantes que primeiro usaram um crachá apoiando a pesquisa do câncer foram muito mais propensos a doar à causa posteriormente. O primeiro pequeno compromisso tornou o segundo mais fácil. Quando uma vítima já fez um pequeno compromisso, continuar se torna mais fácil do que parar.
Exploração
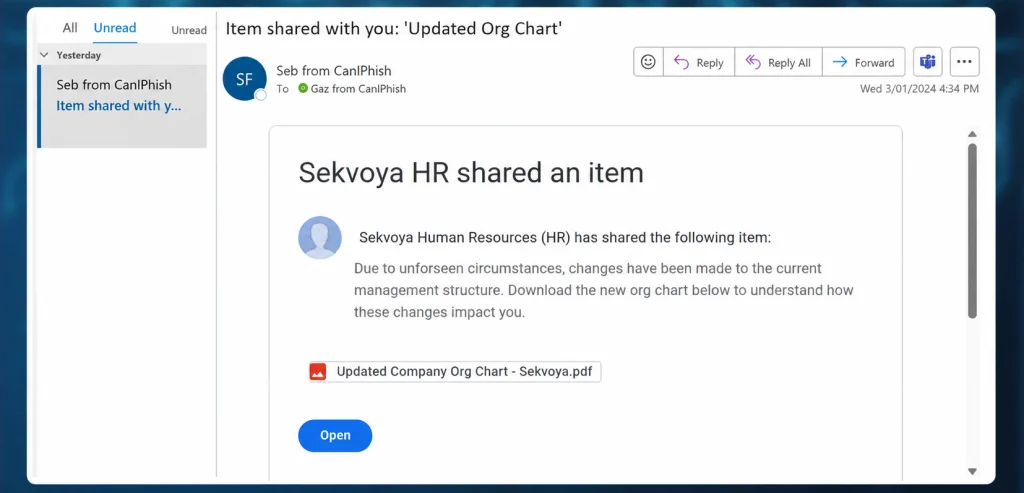
Para transformar esses princípios em operações reais de engenharia social, os hackers constroem cenários. Esse cenário é mais eficaz em uma ligação telefônica, porque uma ligação permite que os hackers guiem a vítima passo a passo e reajam à hesitação. O phishing por e-mail também pode usar essas ideias, mas o espaço para adaptação dinâmica é menor. As mensagens de phishing mais eficazes não são necessariamente as mais frequentes. Eles são aqueles que se encaixam no estado mental do alvo no momento exato da entrega.
E-mails e a regra dos 7%
Em muitas avaliações de engenharia social, um padrão se repete. Quando você envia um lote grande de e-mails de phishing, uma certa porcentagem de destinatários quase sempre agirá. O número exato muda conforme a organização, mas a linha de base raramente desaparece. Mesmo quando as empresas treinam usuários, executam simulações e repetem cursos de conscientização, frequentemente ainda há uma pequena porcentagem de pessoas que clicam ou respondem. Por quê? Porque nesse momento, algumas delas estão cansadas, estressadas, ocupadas, distraídas ou simplesmente sobrecarregadas. Nesse momento, a pessoa não chega à etapa de análise. Por isso, o treinamento sozinho não é suficiente. O treinamento ajuda, mas não elimina a condição humana.
As mensagens mais eficazes geralmente são as que desencadeiam estresse ou excitação diretamente. Uma mensagem que cria urgência ou uma forte reação emocional pode superar o pensamento cuidadoso. Depois que isso acontece, os hackers avançam para os próximos passos.
Técnicas de Bypass de Gatilho
A maioria das pessoas tem gatilhos mentais simples que seguram mesmo sob pressão. O truque é que os atacantes às vezes conseguem contornar esses gatilhos mudando o contexto.
Uma pessoa pode dizer que nunca compartilha senhas. Mas essa regra pode ser contornada se o atacante apresentar um gerador de senhas, um pedido de suporte de TI ou um comando que lhes disseram para executar para verificação. O alvo ainda pode acreditar que está seguindo sua regra, mesmo sendo manipulado para fora dela. Hábitos de verificação também podem ser contornados com assinaturas falsas, nomes familiares ou uma sequência de duas etapas que começa com algo seguro. Uma primeira interação curta reduz a suspeita, e então uma segunda traz a pressão real. Isso costuma ser mais eficaz do que começar agressivamente. As regras da empresa podem ser contornadas mudando o enquadramento. Um drive USB disfarçado como presente pessoal é percebido de forma diferente de um dispositivo desconhecido deixado em uma mesa. O mesmo objeto pode ser percebido de maneira diferente dependendo do contexto em que é apresentado.
É por isso que a engenharia social não é sobre um truque universal. É sobre adaptar a história ao gatilho.
Proteção
Para as empresas, a melhor defesa é uma mistura de medidas organizacionais, controles técnicos e resposta a incidentes. O treinamento reduz a taxa de sucesso de ataques simples. Os controles técnicos reduzem o dano quando alguém comete um erro. E, já que nenhuma defesa é perfeita, os procedimentos de resposta também importam. As organizações precisam saber como agir quando uma tentativa de engenharia social ultrapassa as barreiras de prevenção. Os indivíduos não devem ter medo de recusar. Não se sentir obrigados a ser educados quando algo parece errado. Se uma chamada cria estresse, pare e pense em vez de reagir automaticamente. Nunca tome decisões importantes enquanto sobrecarregado. Aprenda a reconhecer padrões de manipulação e não mantenha uma conversa suspeita apenas porque o outro lado soa oficial. Às vezes, a escolha mais segura é simplesmente desligar.
Resumo
Não há técnica garantida para sucesso, nem proteção garantida. Os seres humanos são vulneráveis porque a evolução nos tornou eficientes, não perfeitos. Essa eficiência nos ajuda a sobreviver, mas também dá aos engenheiros sociais uma oportunidade de agir.
Para reduzir a probabilidade desses ataques, a fonte original também apresenta treinamentos relacionados ao tema em seu material.\n\nFonte original: Hackers Arise — Social Engineering: Exploiting Human Psychology in Offensive Security (https://hackers-arise.com/social-engineering-exploiting-human-psychology-in-offensive-security/).