NT-2026.10.05 DOSSIÊ PENTEST
CAIDO: CRACKING DE SENHAS ONLINE EM APLICAÇÕES WEB COM AUTOMATE
Walkthrough técnico de cracking de senhas em formulários web usando Caido Automate — interceptação de requisições, configuração de payloads, estratégias de ataque (Sniper, Battering Ram, Pitchfork, Cluster Bomb) e análise de resultados.
Introdução e Contexto
Enquanto ferramentas como Burp Suite dominam o pentest de aplicações web há anos, o Caido traz uma abordagem fresca com interface limpa, recursos poderosos e design voltado para desenvolvedores. Este artigo demonstra como conduzir um ataque de cracking de senhas em formulários web usando o Caido Automate. Observe que ataques de senha não funcionam contra todos os formulários — muitas aplicações bloqueiam após certo número de tentativas e dependem de wordlists fortes. Ainda assim, todo pentester de aplicações web deve conhecer essa técnica.
Passo 1: Fire up Kali e Caido
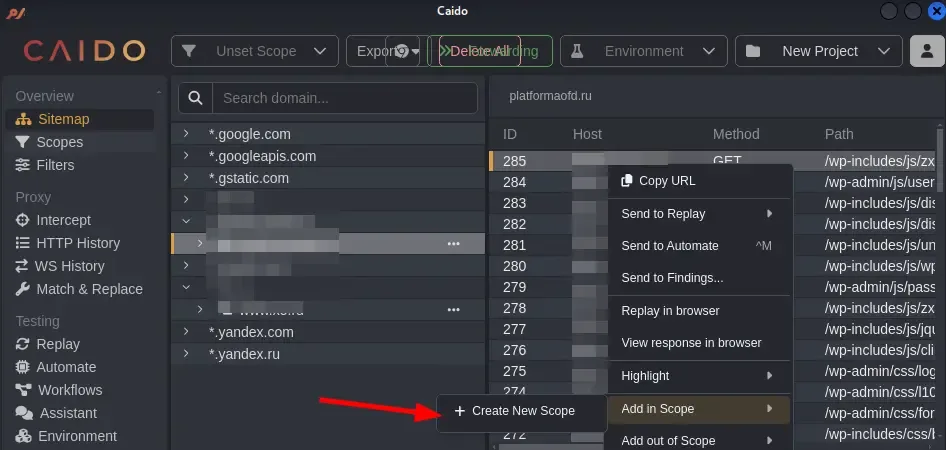
Primeiro, habilite o proxy no navegador e inicie a interceptação de requisições. É boa prática adicionar o alvo ao escopo para evitar captura de tráfego não relacionado. O Caido roda nativamente no Kali Linux e outras distribuições.
Passo 2: Interceptar Requisição de Login
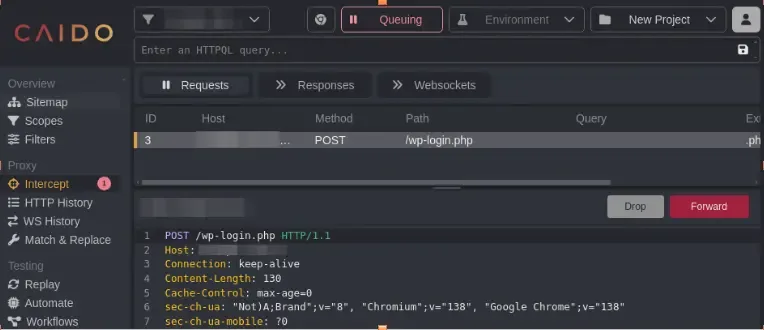
Antes de enviar as credenciais, certifique-se de que a interceptação do proxy Caido está habilitada (o botão Forwarding mudará para Queuing) e que as configurações de proxy estão corretas no navegador. Ao enviar a requisição, o proxy a capturará para análise.
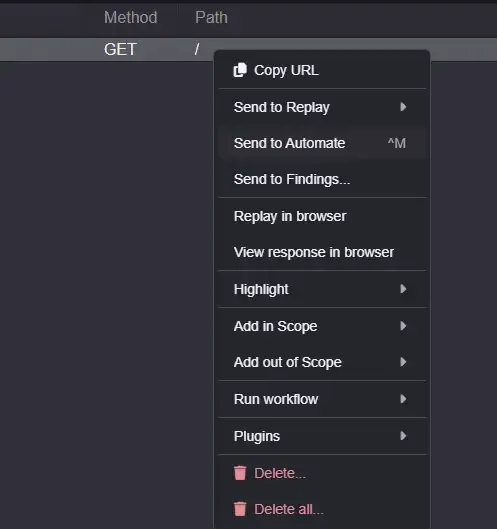
Passo 3: Enviar Requisição para Caido Automate
Você pode enviar requisições de outras interfaces para a interface Automate simplesmente clicando com o botão direito em uma linha da tabela de tráfego ou dentro de um painel de requisição. Isso abre o fluxo de trabalho de automação do Caido.
Passo 4: Configurar Payloads e Estratégias de Ataque
O Caido oferece quatro estratégias de ataque que determinam como os payloads são aplicados às posições marcadas:
- Sequential (Sniper): Substitui marcadores um por vez. Útil para testar parâmetros individuais e ataques de força bruta focados em campos únicos.
- All (Battering Ram): Substitui todos os marcadores com o mesmo valor. Ideal para testes onde o mesmo valor deve ser aplicado a múltiplos campos, como SQL injection em múltiplos parâmetros.
- Parallel (Pitchfork): Substitui todos os marcadores com valores diferentes de payloads distintos. Requer payloads com mesmo número de elementos. Usado para brute-force de credenciais com listas pareadas de usuário/senha.
- Matrix (Cluster Bomb): Substitui todos os marcadores com todas as combinações de payloads. Pode criar grande número de requisições. Usado para brute-force abrangente e descoberta de interações inesperadas entre parâmetros.
Neste exemplo, utiliza-se o cenário Sequential.
Configuração de Placeholders e Wordlists
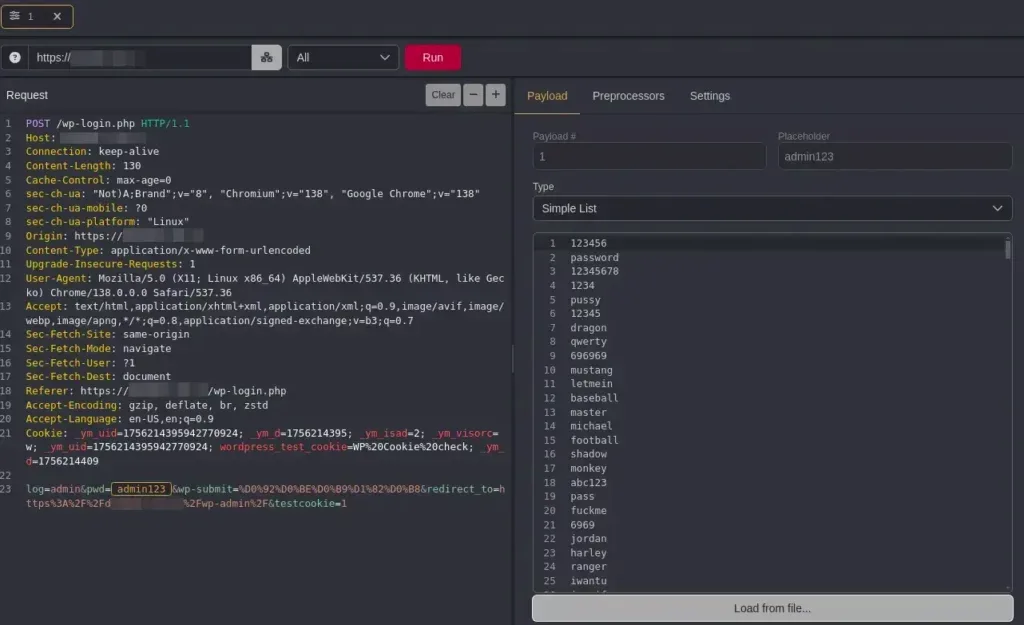
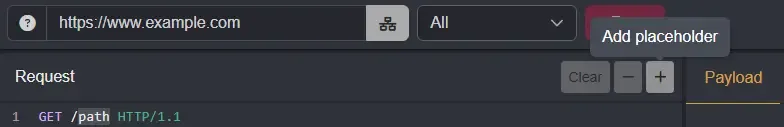
Para usar uma wordlist, selecione o elemento da requisição a ser substituído clicando, arrastando e segurando sobre ele, então clique no botão + Add Placeholder. Na aba Payload, escolha o tipo:
- Hosted File: Menu drop-down para escolher uma wordlist já enviada à instância Caido.
- Simple List: Campo de entrada para inserir wordlist manualmente (um payload por linha) ou carregar arquivo via Load from file….
Configurações de Rate Limiting e Workers
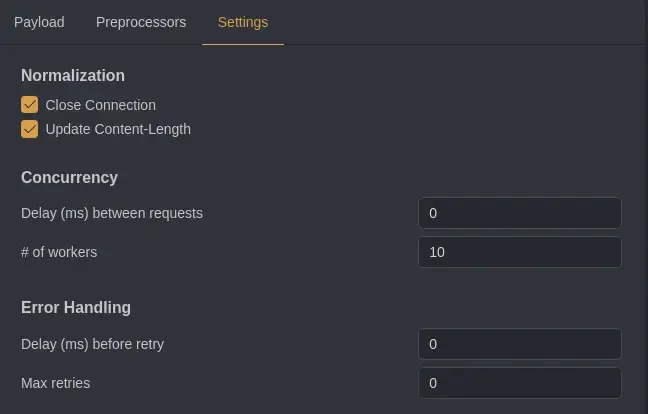
Na aba Settings de uma sessão Automate, controle a taxa de requisições usando os campos Delay (ms) between requests e # of workers. Isso permite ajustar a velocidade do ataque para evitar bloqueios ou detecção.
Execução e Análise de Resultados
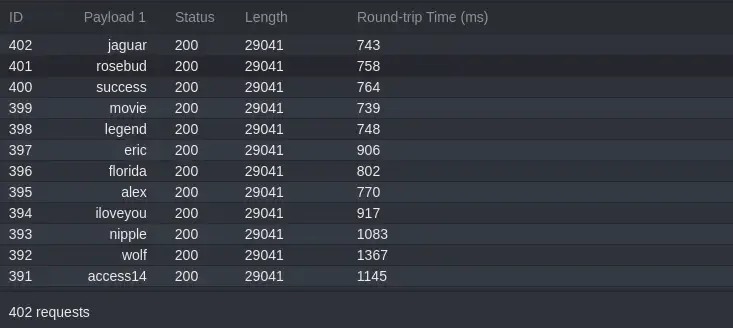
Ao clicar em Run, uma nova aba abre com a tabela de tráfego dos payloads. Clique na aba pareada para ver os resultados da sessão. O Caido oferece acesso irrestrito a automação, diferente do Intruder do Burp Suite que tem limitação de taxa na versão Community.
Conclusão e Perspectiva Defensiva
A chave para testes bem-sucedidos de formulários web está em entender o comportamento da aplicação, testar sistematicamente todos os vetores de entrada e analisar respostas para identificar vulnerabilidades. Os recursos do Caido suportam essa metodologia com experiência mais fluida que ferramentas tradicionais. Para defesa: monitorar tentativas suspeitas via logs/WAF, implementar rate limiting progressivo, CAPTCHA, bloqueio temporário de IP, MFA obrigatório, e listas de senhas comprometidas (HaveIBeenPwned).


