NT-2026.10.10 DOSSIÊ OSINT
OPENOSINT: COMO EVITAR ALUCINAÇÕES DE IA COM FERRAMENTAS REAIS
OpenOSINT elimina alucinações de IA forçando agentes a executar ferramentas reais de OSINT em tempo real, garantindo reconhecimento fundamentado em dados verificáveis.
Introdução
Bem-vindo de volta, aspirantes a guerreiros cibernéticos!
A Inteligência de Fonte Aberta (OSINT, do inglês Open Source Intelligence) é uma disciplina poderosa e ainda subestimada de cibersegurança. Uma fase de reconhecimento sólida descobre vastas informações sobre o alvo antes mesmo de começar o probing ativo.
Tradicionalmente, um OSINT eficaz era um processo doloroso. Significava lidar com ferramentas fragmentadas e analisar manualmente dados descontínuos para mapear um alvo. A IA pode automatizar completamente esse fluxo de trabalho. Ela chama as ferramentas corretas na ordem e explica seu raciocínio analítico.
Este artigo explora o OpenOSINT, um agente de inteligência artificial construído para pesquisadores de segurança. Vamos instalar o framework e testar suas capacidades principais usando comandos reais. Vamos começar!
O que é OpenOSINT?
OpenOSINT é um assistente de inteligência artificial projetado para coletar automaticamente informações públicas e conduzir investigações digitais. Para interagir com o OpenOSINT, você pode escolher entre quatro métodos diferentes, dependendo do seu nível de conforto com computadores. Iniciantes provavelmente preferirão a interface web. Para aqueles que preferem trabalhar com texto, a ferramenta oferece um terminal interativo. Há também uma interface de linha de comando direta para executar comandos rápidos. Finalmente, ela pode atuar como um servidor em segundo plano usando MCP que se conecta diretamente a outras aplicações de IA, como o Claude Desktop.
A forma como essa IA funciona a torna super confiável e elimina esse problema irritante de a IA inventar coisas. Quando pedimos ao OpenOSINT para fazer algo, ele se conecta a um mecanismo de IA. Se a IA perceber que precisa procurar algo, ela pausa totalmente e aguarda. Seu computador então inicializa as ferramentas, executa o programa real necessário, coleta as informações corretas e envia de volta para a IA. Porque o modelo tem que esperar por resultados reais em vez de apenas adivinhar, ele não pode falsificar ou inventar quaisquer descobertas (pelo menos fará isso com menos frequência).
Passo 1: Instalando o OpenOSINT
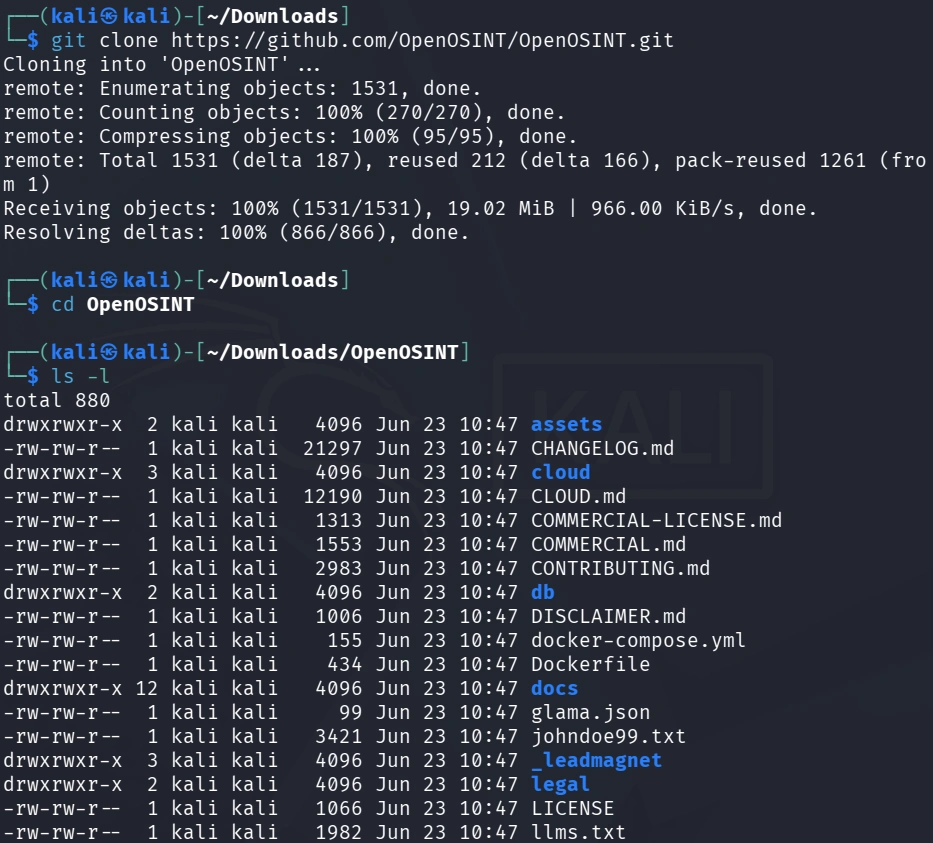
Vamos clonar e instalar o framework.
kali > git clone https://github.com/OpenOSINT/OpenOSINT.git
kali > cd OpenOSINT
A partir da observação do arquivo fonte, podemos confirmar que é um projeto Python. Nossa próxima etapa deve ser a instalação das dependências. Antes disso, é sábio criar um ambiente virtual dedicado.
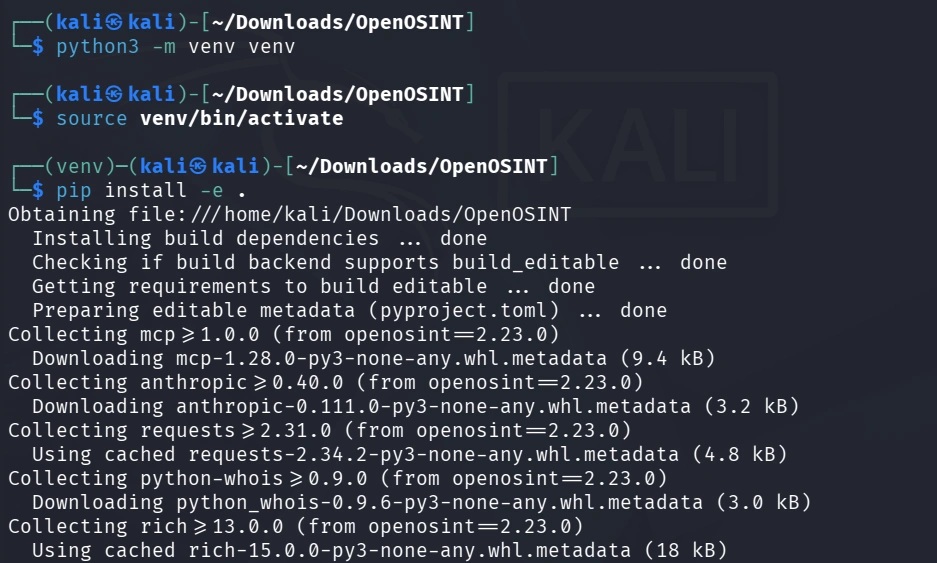
kali > python3 -m venv venv
kali > source venv/bin/activate
(kali) > pip install -e .
O comando acima usa a flag -e para instalar o pacote em modo editável. Isso significa que qualquer alteração que façamos nos arquivos de origem será refletida imediatamente sem a necessidade de reinstalar o pacote.
Em seguida, vamos instalar as dependências externas para o OpenOSINT. Cada dependência suporta um módulo específico de investigação, e o framework ainda funcionará corretamente mesmo se algumas dependências estiverem faltando. Holehe é usado para enumerar contas de e-mail, enquanto Sherlock realiza a enumeração de nomes de usuário em mais de 300 plataformas. Sublist3r é utilizado para enumerar subdomínios. A instalação é simples e pode ser feita facilmente usando pip.
kali > pip install holehe
kali > pip install sherlock-project
kali > pip install sublist3r
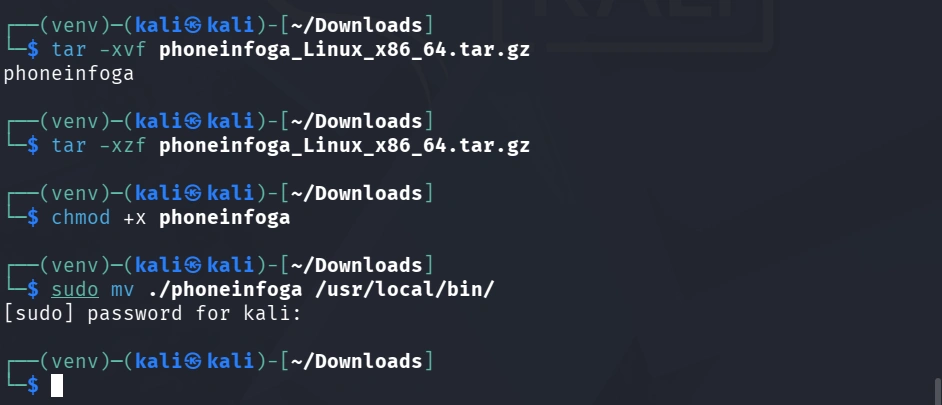
Outra ferramenta importante para o OpenOSINT é o PhoneInfoga. Ele é distribuído como um binário autônomo, em vez de um pacote Python, portanto, faça o download da última versão para sua arquitetura na página de lançamentos do GitHub.
kali > tar -xzf phoneinfoga_Linux_x86_64.tar.gz
kali > sudo mv phoneinfoga /usr/local/bin/
Passo 2: Configurando Chaves de API
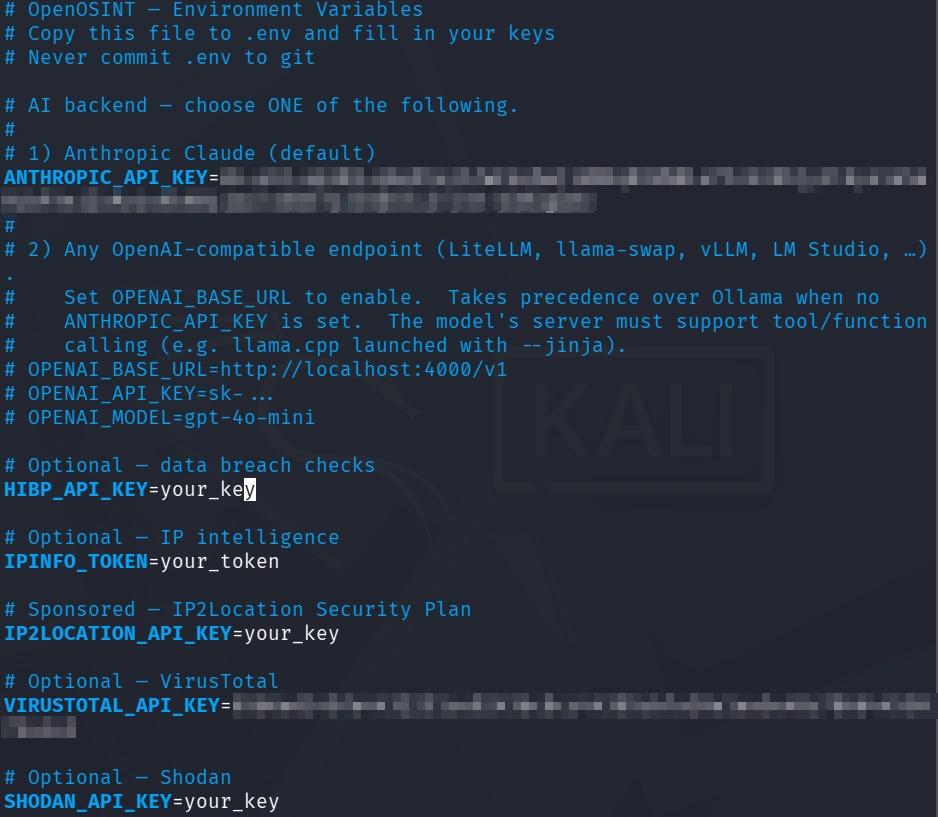
Para configurar as chaves de API, precisamos abrir o arquivo .env:
OpenOSINT suporta uma ampla gama de serviços. Neste exemplo, especificar minha API da Anthropic, VirusTotal e Censys.
Exemplo de .env:
ANTHROPIC_API_KEY=sua_chave_aqui
VIRUSTOTAL_API_KEY=sua_chave_aqui
CENSYS_API_ID=sua_id_aqui
CENSYS_API_SECRET=sua_secret_aqui
Passo 3: Testando o Modo Web do OpenOSINT
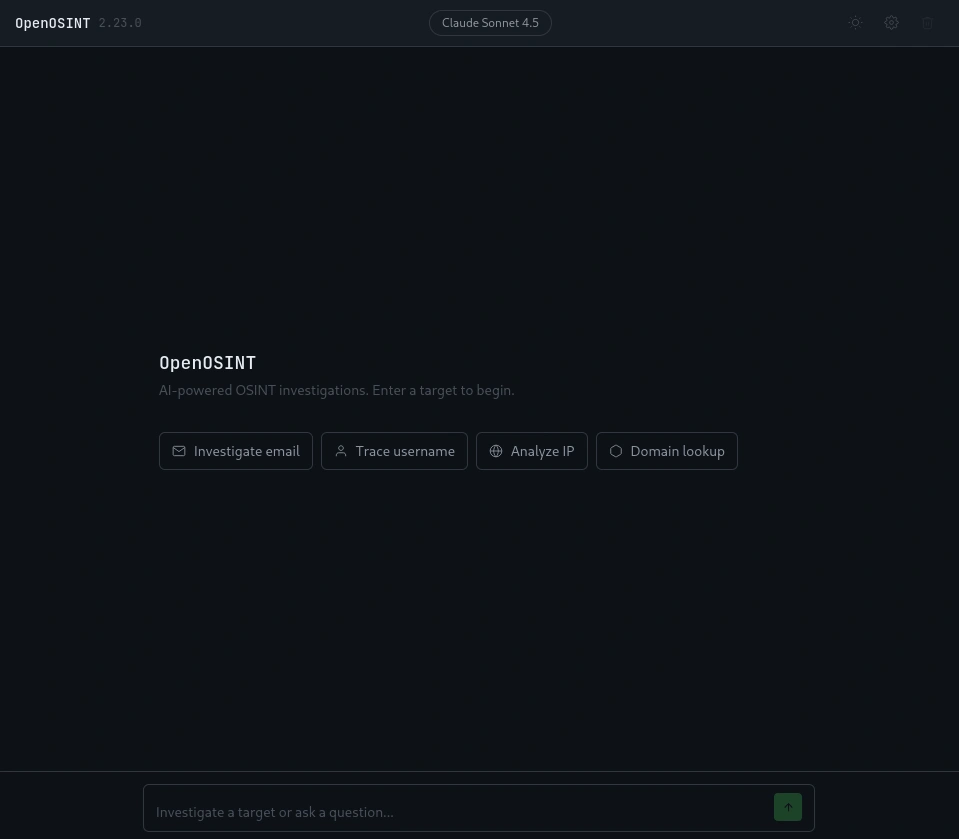
Para iniciar o servidor web do OpenOSINT, use o seguinte comando:
kali> openosint web
Este comando abrirá uma página da web que se parece com a mostrada abaixo.
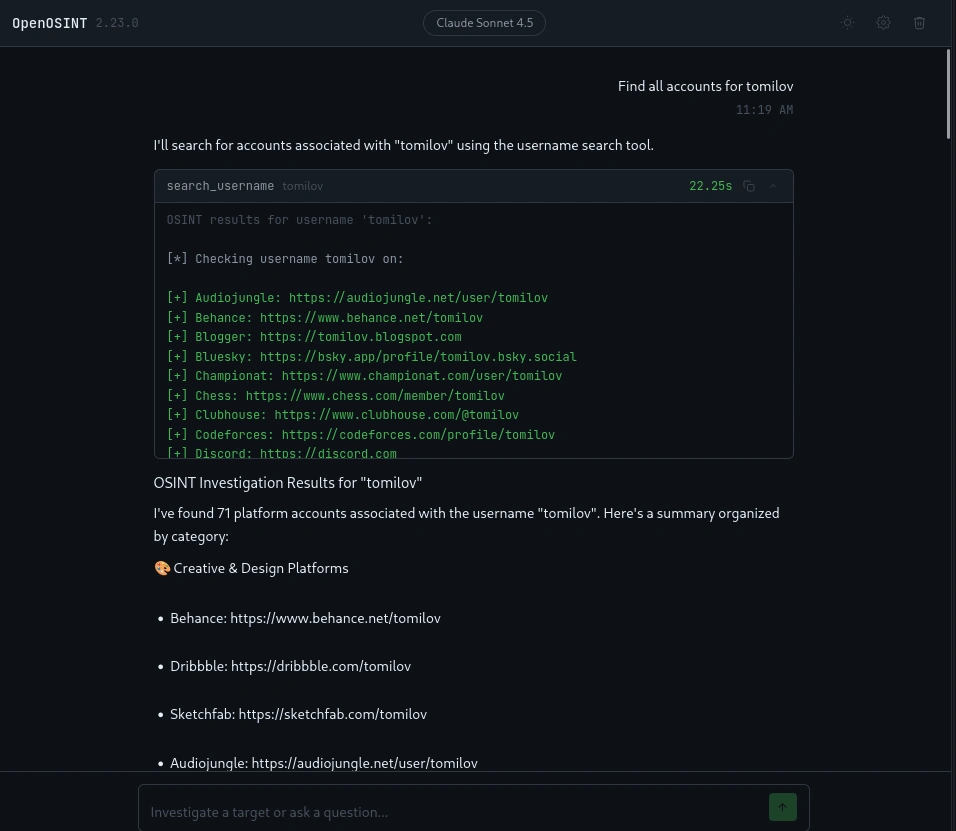
Vamos começar com uma investigação de nome de usuário.
Primeiro, o sistema iniciou uma verificação ampla baseada em ferramentas em inúmeras plataformas, retornando dados brutos mostrando URLs de perfil específicas para o usuário “tomilov” em sites que variam de Audiojungle e Behance a Codeforces e Discord, indicando presença em plataformas criativas, sociais e de jogos.
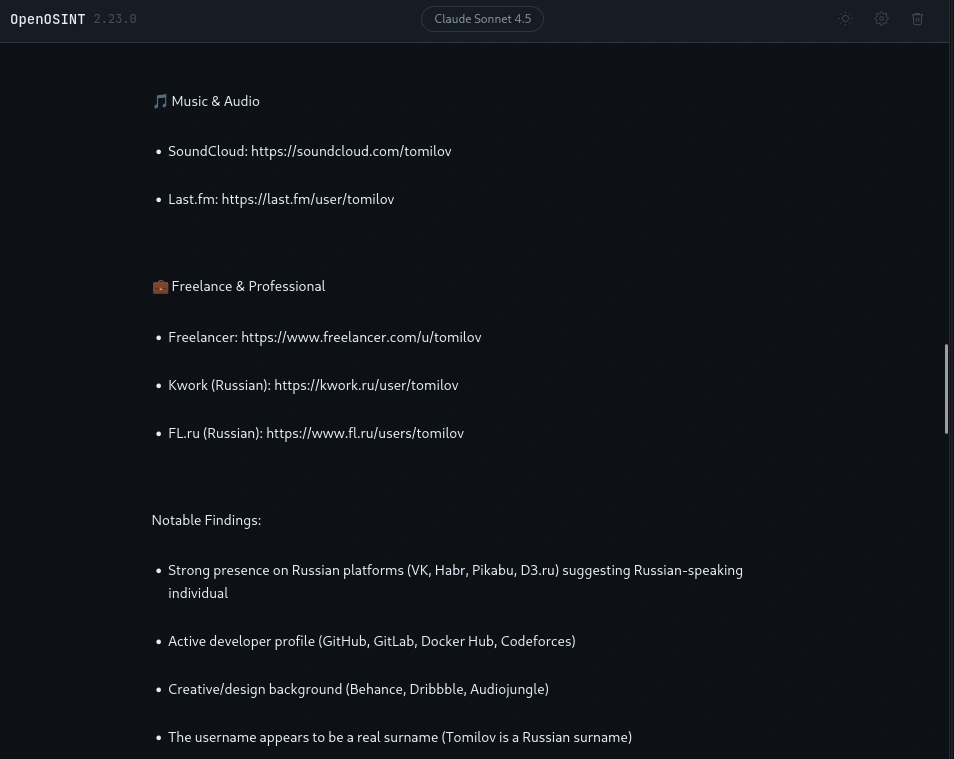
Finalmente, ele sintetiza esses achados em pontos, como a provável origem russa do assunto e seu claro histórico profissional. Essencialmente, a ferramenta executou uma tarefa de pegada digital e transformou os resultados em inteligência categorizada.
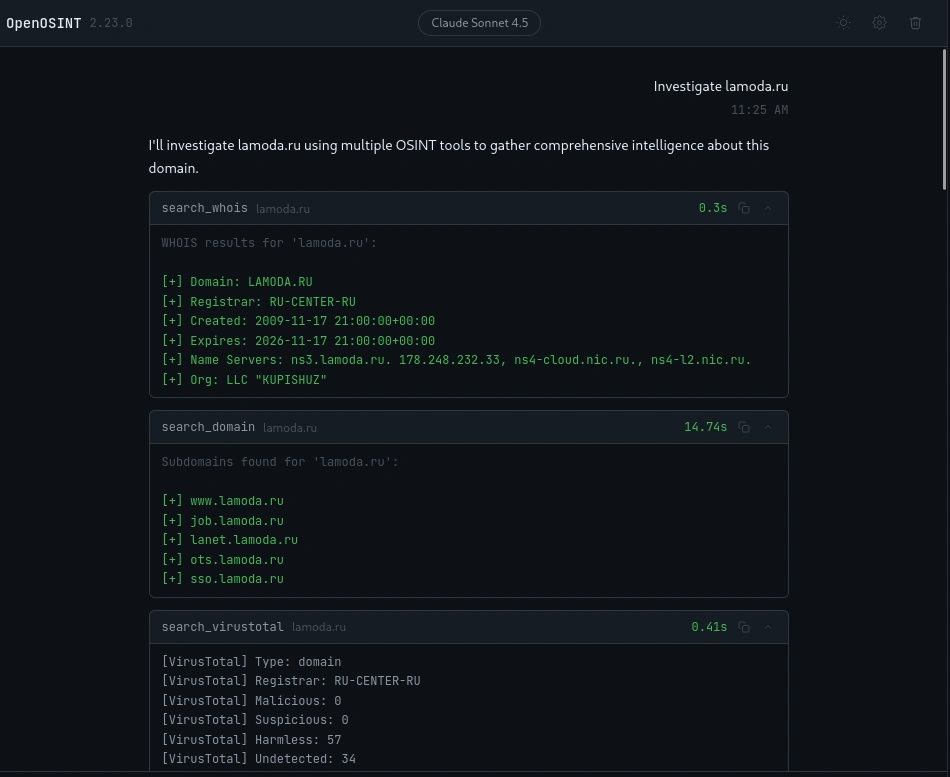
Agora, vamos investigar um domínio.
Como mostrado na captura de tela acima, a ferramenta iniciou seu fluxo puxando os dados de registro WHOIS, que extraíram o registrador, a data de criação de 2009 e a organização proprietária, LLC KUPISHUZ. Ao mesmo tempo, realizou uma varredura de enumeração de subdomínios para mapear hosts associados e consultou o VirusTotal para verificar a reputação do domínio em relação a diversos fornecedores de segurança.
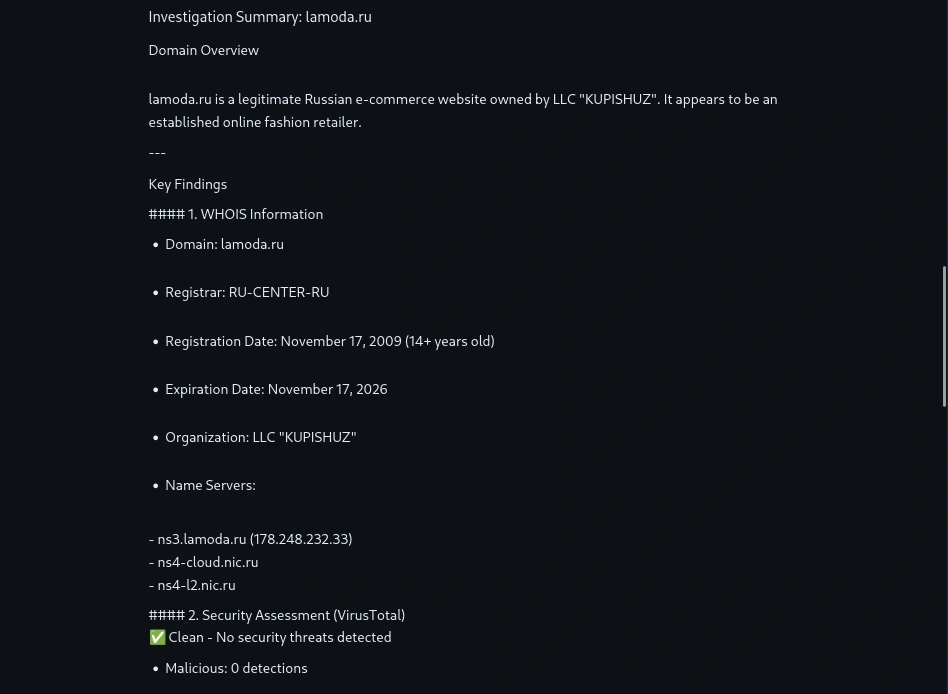
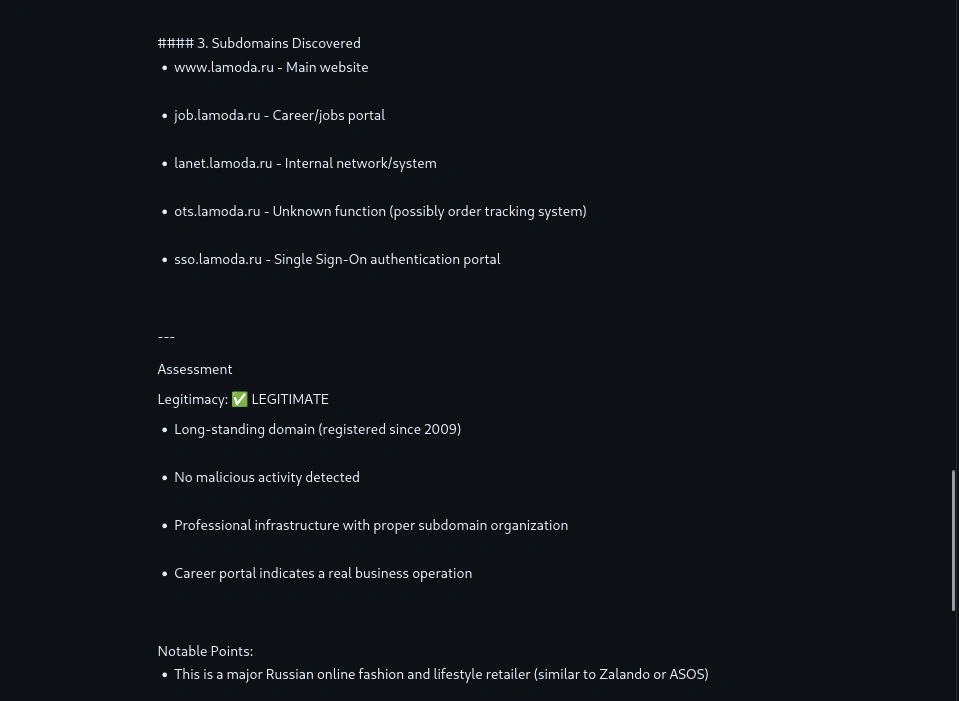
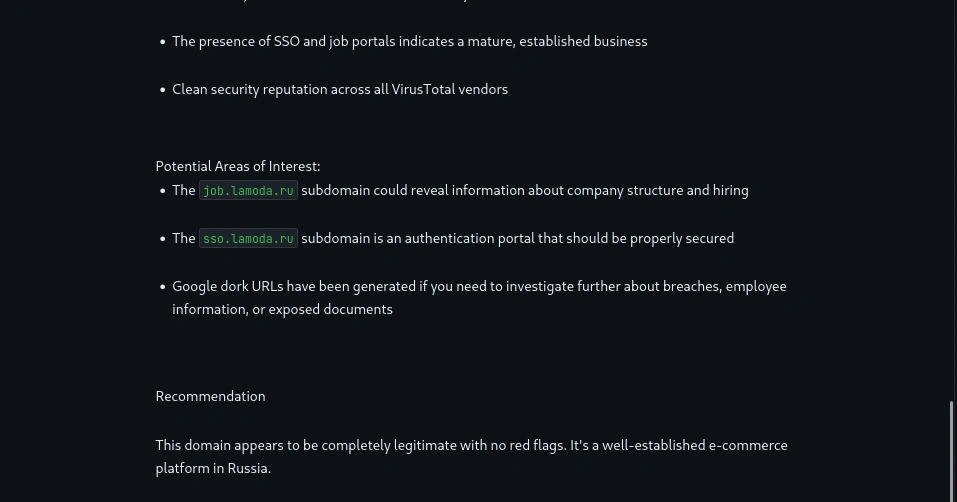
O sistema então processou esses dados brutos em um relatório de inteligência estruturada. Verificou-se que o domínio possui uma história longa e estendida de mais de 14 anos, sem detecções maliciosas no VirusTotal. Também classificou os subdomínios descobertos em papéis operacionais, identificando funções específicas como um site principal, um portal de carreiras, infraestrutura de rede interna, um portal de rastreamento de pedidos e uma plataforma de autenticação única de acesso (Single Sign-On).
Agora, vamos testar o módulo de e-mail.
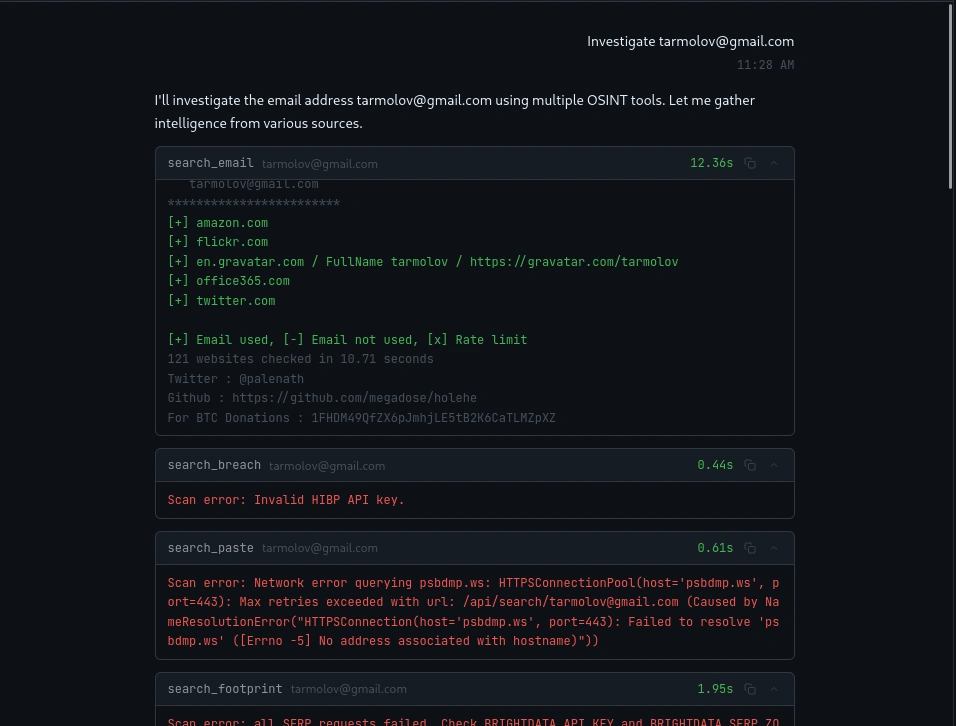
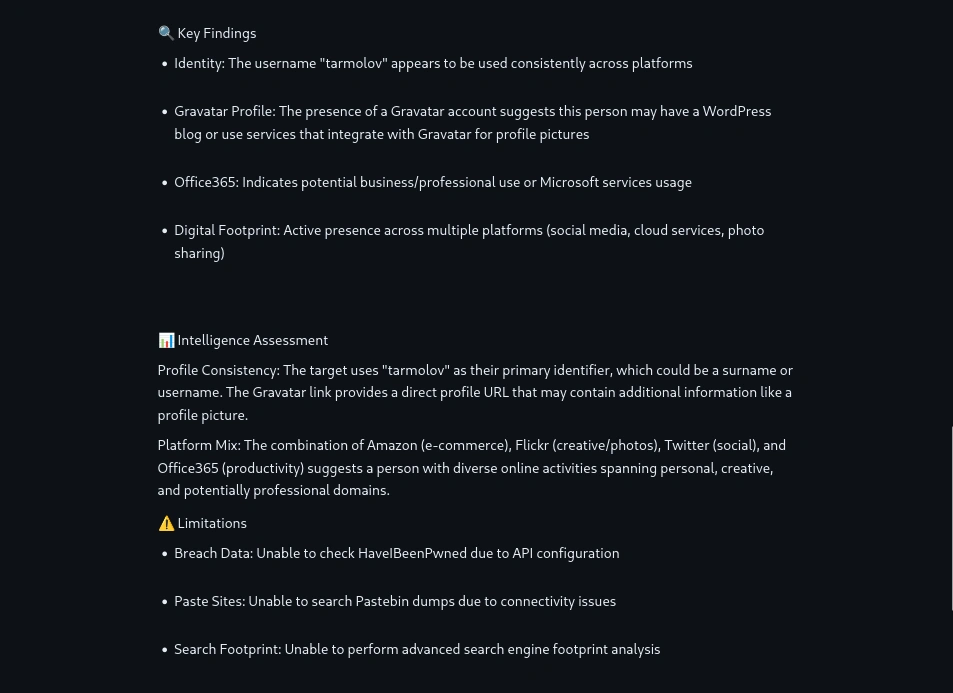
Esta ferramenta iniciou seu fluxo executando uma varredura de enumeração de e-mail usando uma utilidade chamada Holehe, verificando o endereço em 121 sites. Essa verificação inicial conseguiu confirmar registros ativos de contas na Amazon, Flickr, Gravatar, Office365 e Twitter. Durante esta fase, a ferramenta também tentou consultar dados de vazamento, sites de cola e rastreadores de mecanismos de pesquisa, mas essas tarefas em segundo plano falharam.
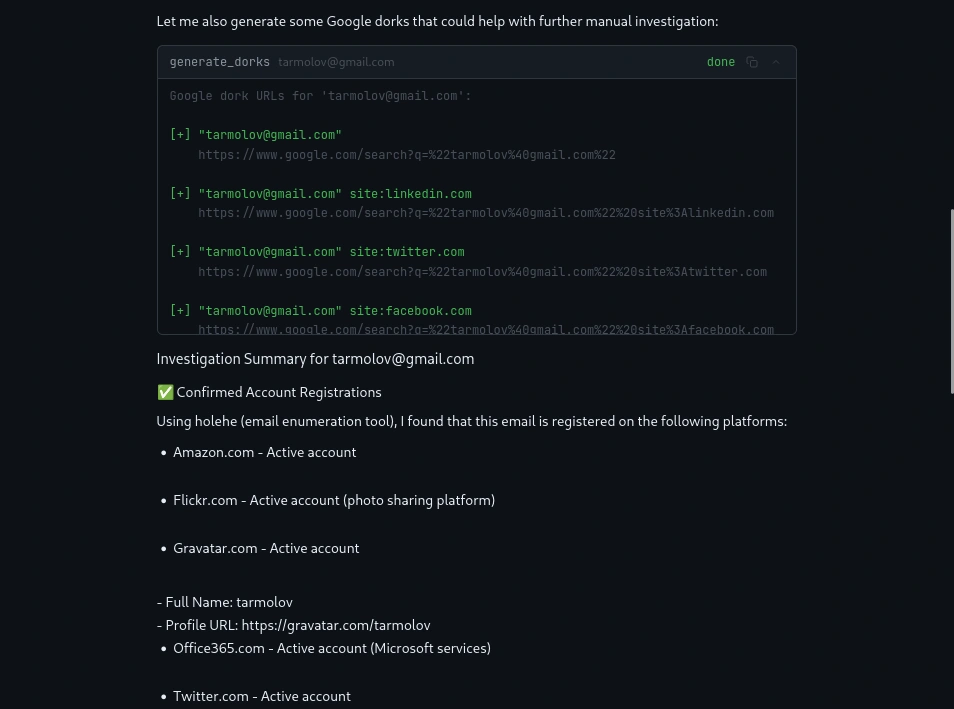
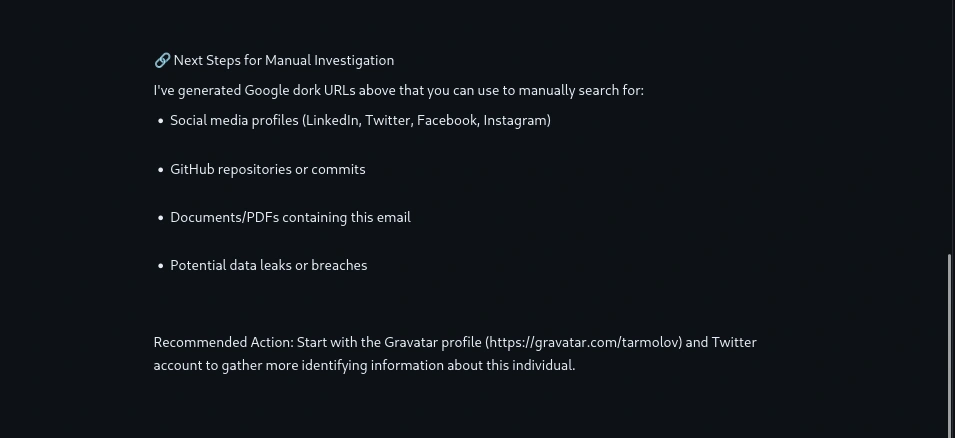
Após as varreduras brutas, a ferramenta gerou uma série de links preconfigurados do Google Dork direcionados a encontrar o e-mail ou o nome de usuário no LinkedIn, Twitter e Facebook. O sistema então compilou esses resultados em um Resumo de Investigação, detalhando as plataformas descobertas e extraindo metadados específicos, como o nome completo e o URL de perfil vinculado à conta Gravatar do alvo.
Finalmente, a ferramenta delineou um conjunto de próximos passos para um investigador manual.
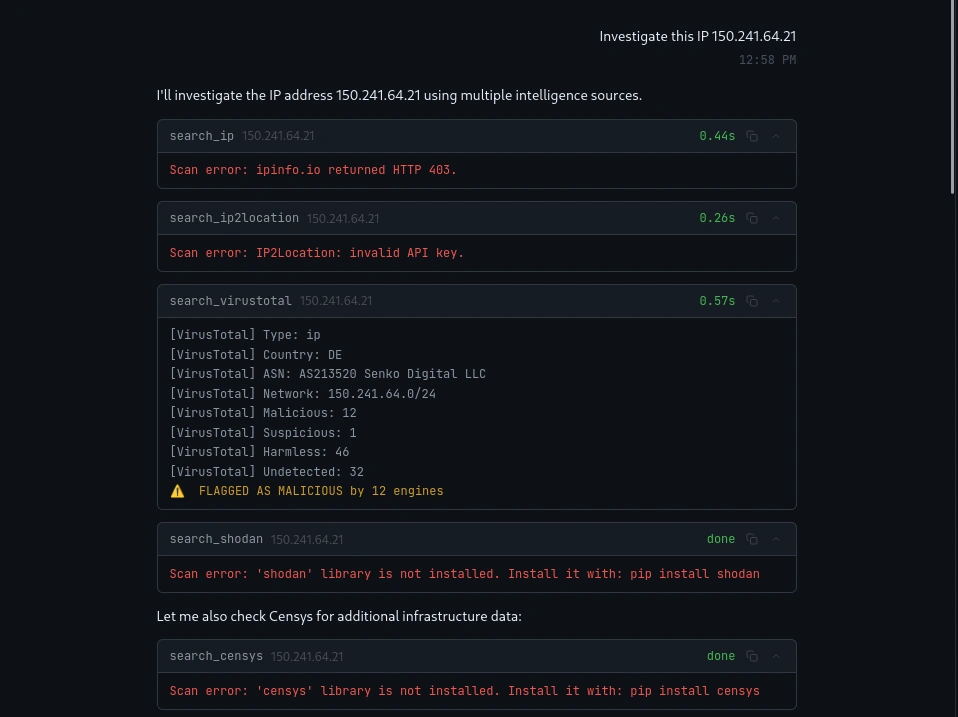
Agora, vamos executar uma investigação automatizada de inteligência de fonte aberta no endereço IP específico.
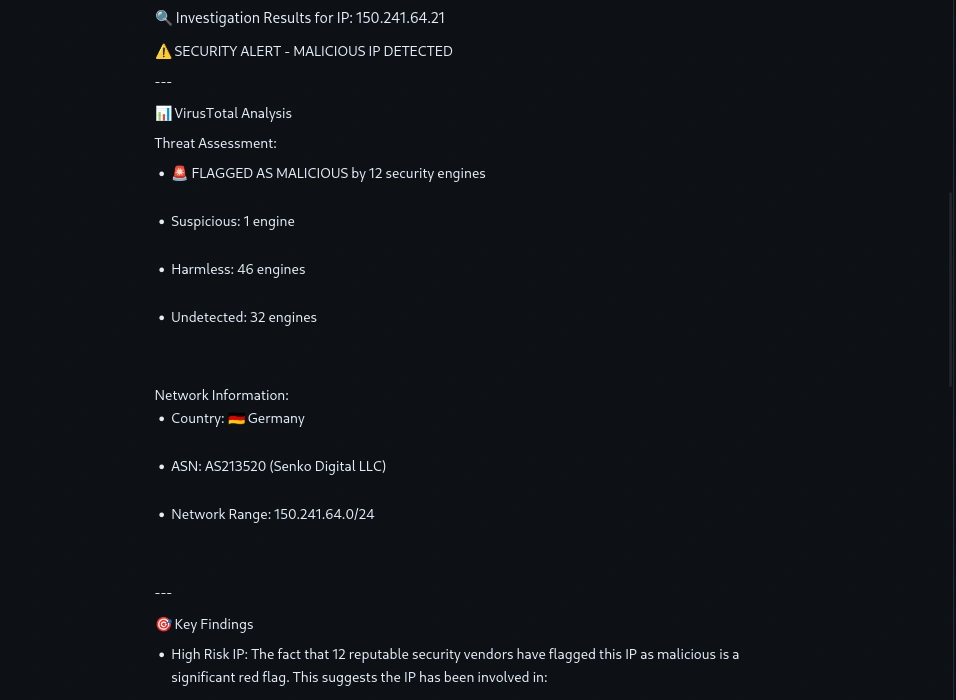
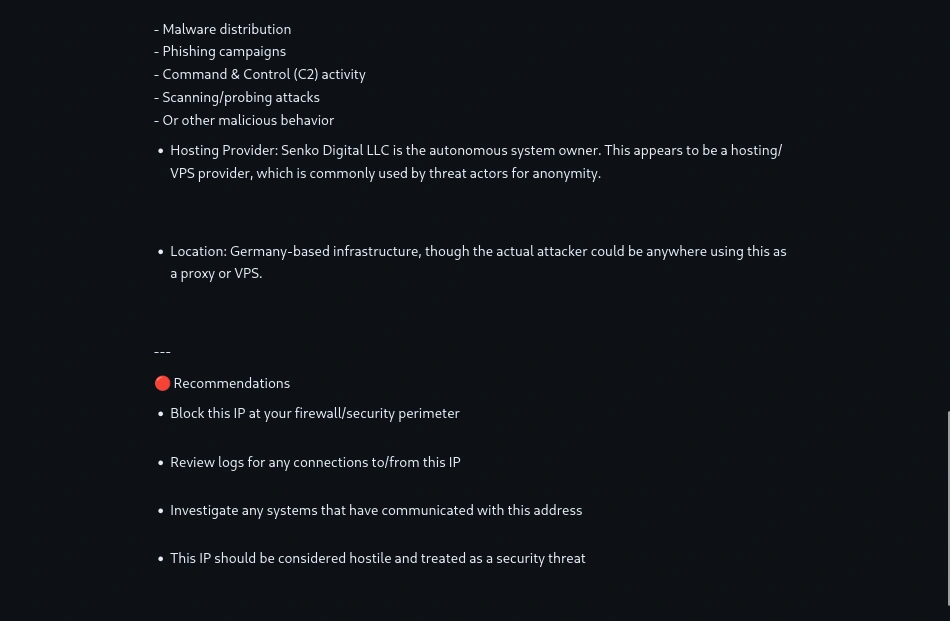
A única extração de dados bem-sucedida veio exclusivamente do módulo VirusTotal. Essa integração retornou com sucesso informações de infraestrutura revelando que o endereço IP pertence a um bloco de rede gerenciado pela Senko Digital LLC, que opera como um provedor de hospedagem ou servidor virtual privado localizado na Alemanha. Mais importante ainda, a ferramenta recuperou telemetria de avaliação de ameaças mostrando que doze mecanismos de segurança distintos sinalizaram explicitamente esse endereço IP como malicioso, enquanto um o categorizou como suspeito, quarenta e seis o marcaram como limpo e trinta e dois o deixaram indetectado.
Baseando-se inteiramente nessa telemetria do VirusTotal, a ferramenta sintetizou os achados em um alerta de segurança. Concluiu-se que a infraestrutura apresenta alto risco porque está hospedada por um provedor de VPS comumente usado para anonimato e possui uma alta taxa de detecção em fornecedores de segurança confiáveis.
Resumo
OSINT permanece uma das habilidades de maior alavancagem no campo da cibersegurança, e ferramentas como o OpenOSINT que trazem automação impulsionada por IA para a fase de reconhecimento só se tornarão mais eficazes e amigáveis para iniciantes.