NT-2026.08.26 DOSSIÊ DFIR
SNIFFNET: MONITORAMENTO DE TRÁFEGO DE REDE PARA BLUE TEAM E DFIR
O Sniffnet é uma ferramenta open source de monitoramento de tráfego de rede escrita em Rust. Aprenda a usá-la em operações de Blue Team, DFIR e forense de rede com suporte a PCAP, blocklists e identificação de protocolos.
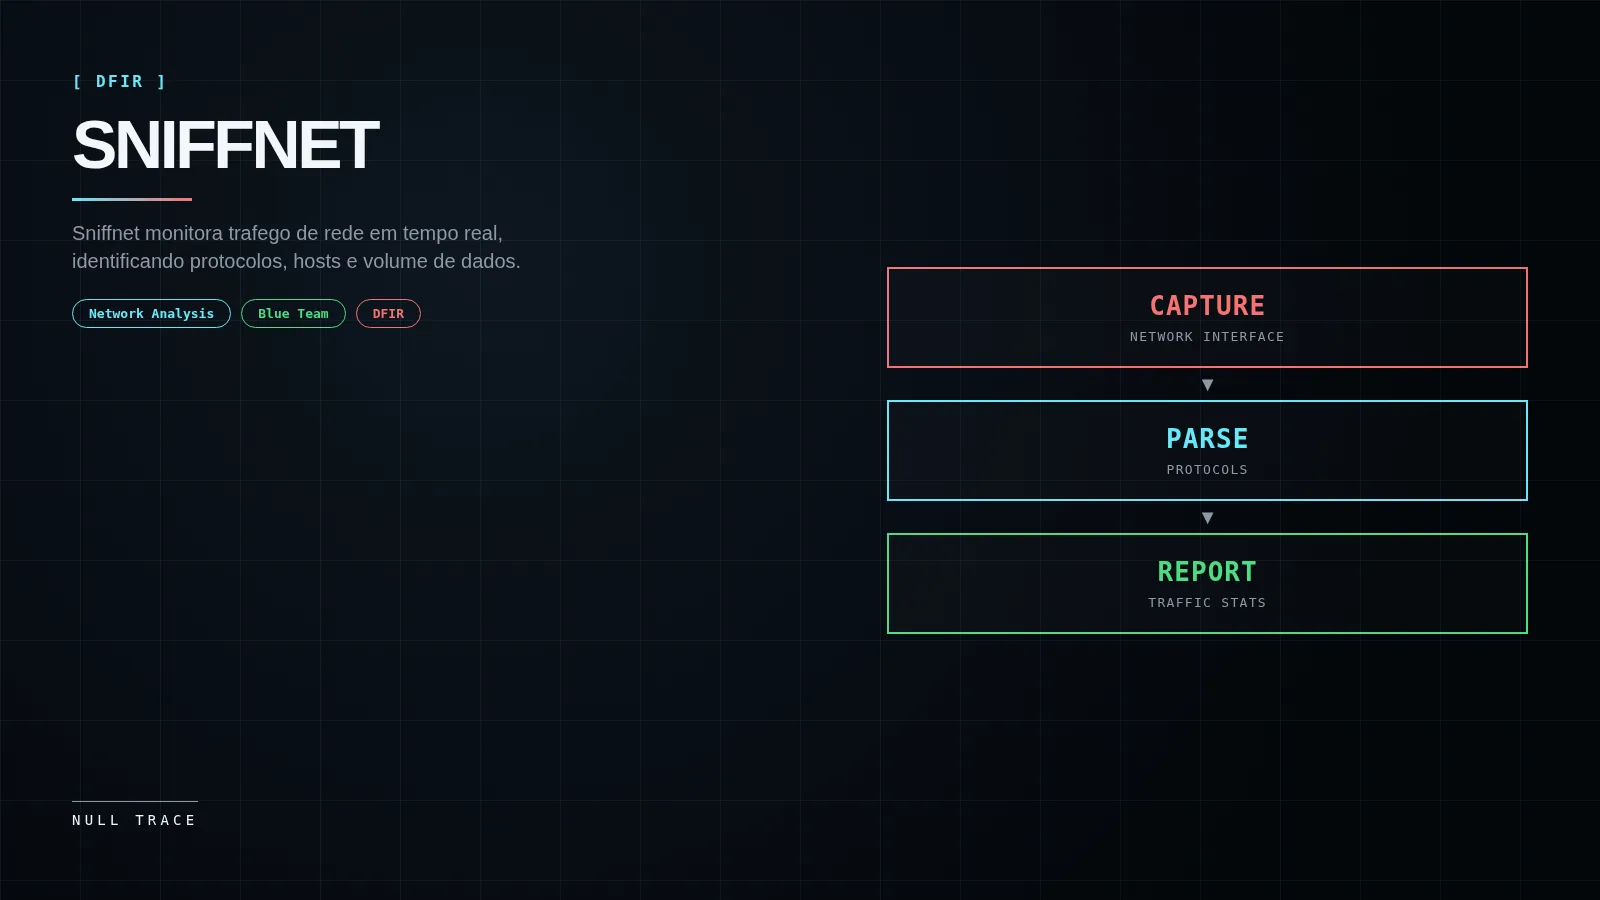
Analisar tráfego de rede é uma das habilidades mais críticas em operações de Blue Team e DFIR. Entender o que entra e sai de uma rede em tempo real pode ser a diferença entre detectar um comprometimento em minutos ou descobri-lo semanas depois em uma auditoria de logs.
O Sniffnet é uma ferramenta open source de monitoramento de tráfego de rede escrita em Rust que torna a análise de rede acessível sem abrir mão da funcionalidade. Disponível para Windows, macOS e Linux, oferece uma interface gráfica moderna para inspecionar tráfego em tempo real — uma alternativa prática para profissionais que precisam de visibilidade de rede contínua sem a complexidade do Wireshark para monitoramento rotineiro.
Este artigo explora o Sniffnet do ponto de vista da segurança defensiva, cobrindo instalação, funcionalidades e como integrar a ferramenta em fluxos de trabalho de Blue Team e investigações forenses.
O que é o Sniffnet
Sniffnet é uma aplicação de monitoramento de tráfego de rede de código aberto, desenvolvida em Rust por Giuliano Catrambone (GyulyVGC). O projeto é licenciado sob MIT e Apache-2.0 e mantido ativamente com suporte do GitHub Accelerator e do programa Next Generation Internet.
Diferente de ferramentas como o Wireshark — que exige familiaridade com análise de pacotes em baixo nível — o Sniffnet oferece uma camada de abstração útil para monitoramento contínuo: dashboards em tempo real, identificação geográfica de hosts, reconhecimento de mais de 6.000 protocolos e serviços (incluindo trojans e worms conhecidos) e exportação de capturas em formato PCAP para análise posterior.
A versão atual é a v1.5.1, com melhorias que incluem monitoramento de latência de conexões, suporte a ranges CIDR em listas negras de IP, identificação de aplicações por uso de banda e disponibilidade como imagem Docker.
Arquitetura e como funciona
O Sniffnet opera capturando pacotes diretamente das interfaces de rede do sistema via libpcap (em Linux e macOS) ou Npcap/WinPcap (em Windows). O processamento é feito em Rust — garantindo desempenho e segurança de memória — e a interface gráfica é renderizada via wgpu, com fallback para tiny-skia em sistemas sem aceleração de GPU adequada.
O fluxo interno da ferramenta é:
Interface de rede
    ↓
Captura via libpcap
    ↓
Análise de protocolos (camada 3/4/7)
    ↓
Lookup DNS e ASN em tempo real
    ↓
Geolocalização de hosts remotos
    ↓
Dashboard / alertas / exportação PCAP
O Sniffnet não realiza injeção de pacotes nem modificação de tráfego — é uma ferramenta passiva de monitoramento, o que a torna adequada para uso em produção sem risco de interferência no tráfego da rede.
Casos de uso em Blue Team e DFIR
Embora o Sniffnet não substitua soluções completas de NDR (Network Detection and Response) como Zeek, Suricata ou Security Onion, ele preenche lacunas importantes em operações defensivas:
- Monitoramento de endpoint em tempo real: Em investigações de resposta a incidentes, o Sniffnet pode ser implantado rapidamente em um endpoint suspeito para identificar conexões ativas, hosts remotos e protocolos em uso, sem necessidade de infraestrutura adicional.
- Detecção de C2 e beaconing: A visualização geográfica e por ASN facilita a identificação de conexões incomuns para IPs estrangeiros ou ASNs associados a hosting suspeito. A frequência de conexões para hosts específicos pode indicar comportamento de beaconing.
- Análise de exfiltração: O monitoramento de volume por host e a identificação de protocolos incomuns — como uso de DNS ou ICMP para exfiltração — podem ser detectados visualmente no dashboard.
- Coleta forense inicial: A exportação em PCAP permite capturar evidências para análise mais profunda no Wireshark ou para importação em plataformas de SIEM.
- Identificação de software não autorizado: A funcionalidade de monitoramento por aplicação (v1.5+) associa conexões de rede a processos específicos, facilitando a identificação de software inesperado fazendo requisições de rede.
Instalação
Linux
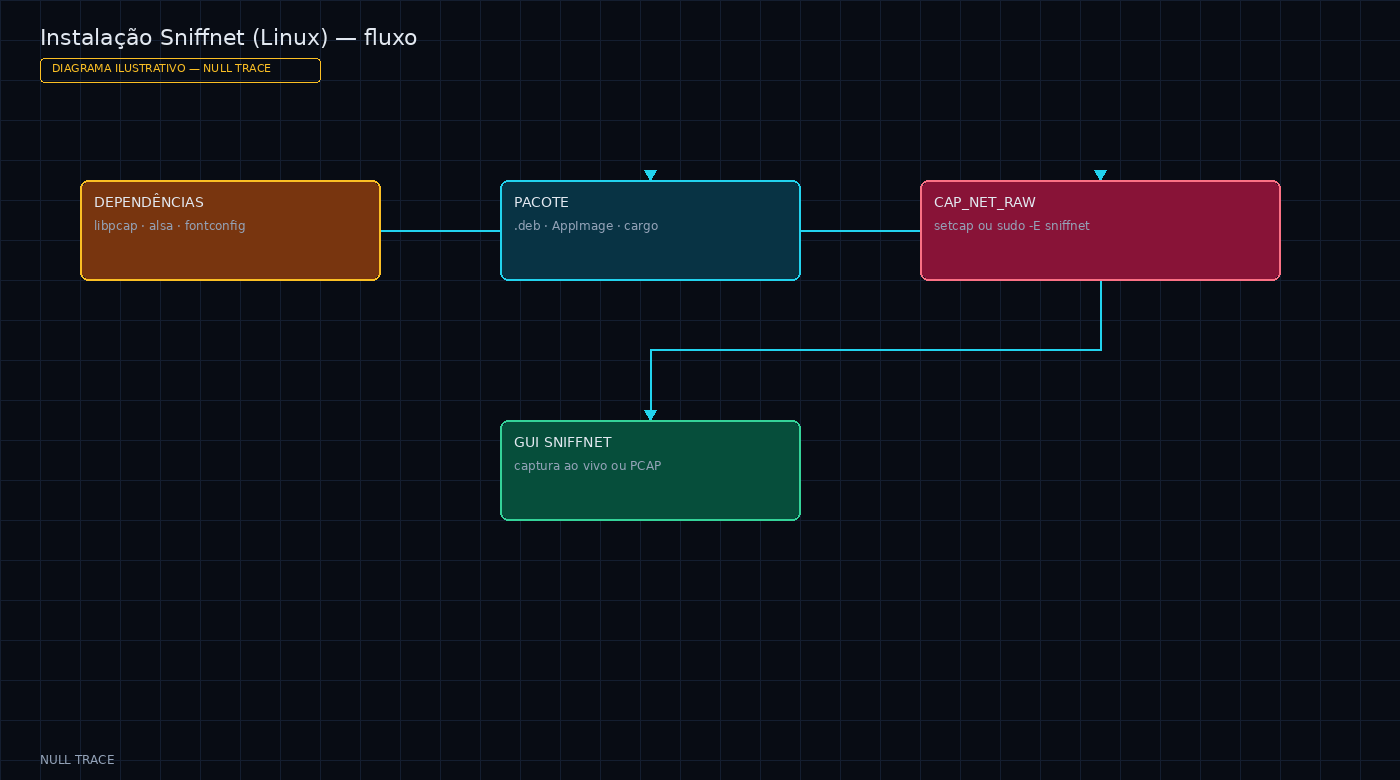
O diagrama organiza os blocos copiáveis abaixo. Não substitui o comando e não é captura de apt.
Instale as dependências necessárias:
sudo apt install libpcap-dev libasound2-dev libfontconfig1-dev
Opção 1 — Pacote DEB (recomendado):
Baixe o pacote para sua arquitetura na página de releases e instale:
sudo apt install ./Sniffnet_Linux_amd64.deb
Opção 2 — AppImage:
chmod +x Sniffnet_Linux_x86_64.AppImage
sudo ./Sniffnet_Linux_x86_64.AppImage
Opção 3 — Cargo (a partir do código-fonte):
cargo install sniffnet
Ou compilar manualmente:
git clone https://github.com/GyulyVGC/sniffnet.git
cd sniffnet
cargo build --release
sudo ./target/release/sniffnet
Configuração de permissões (para execução sem sudo):
sudo setcap cap_net_raw,cap_net_admin=eip $(which sniffnet)
sniffnet
Execução com sudo (alternativa mais simples):
sudo -E sniffnet
A flag -E preserva as variáveis de ambiente do usuário, necessárias para a interface gráfica.
macOS
Baixe o DMG correspondente à sua arquitetura (Intel ou Apple Silicon) em sniffnet.app/download e instale normalmente. O Sniffnet pode solicitar permissões de rede ao abrir pela primeira vez via Gatekeeper.
Windows
Baixe o instalador MSI para x64, arm64 ou x86 e siga o assistente de instalação. O Npcap é instalado automaticamente como dependência.
Docker
A partir da v1.4.0, o Sniffnet está disponível como imagem Docker:
docker run --rm --net=host gyulyvgc/sniffnet
Útil para execução em ambientes isolados ou servidores com X11 forwarding.
Interface e funcionalidades principais
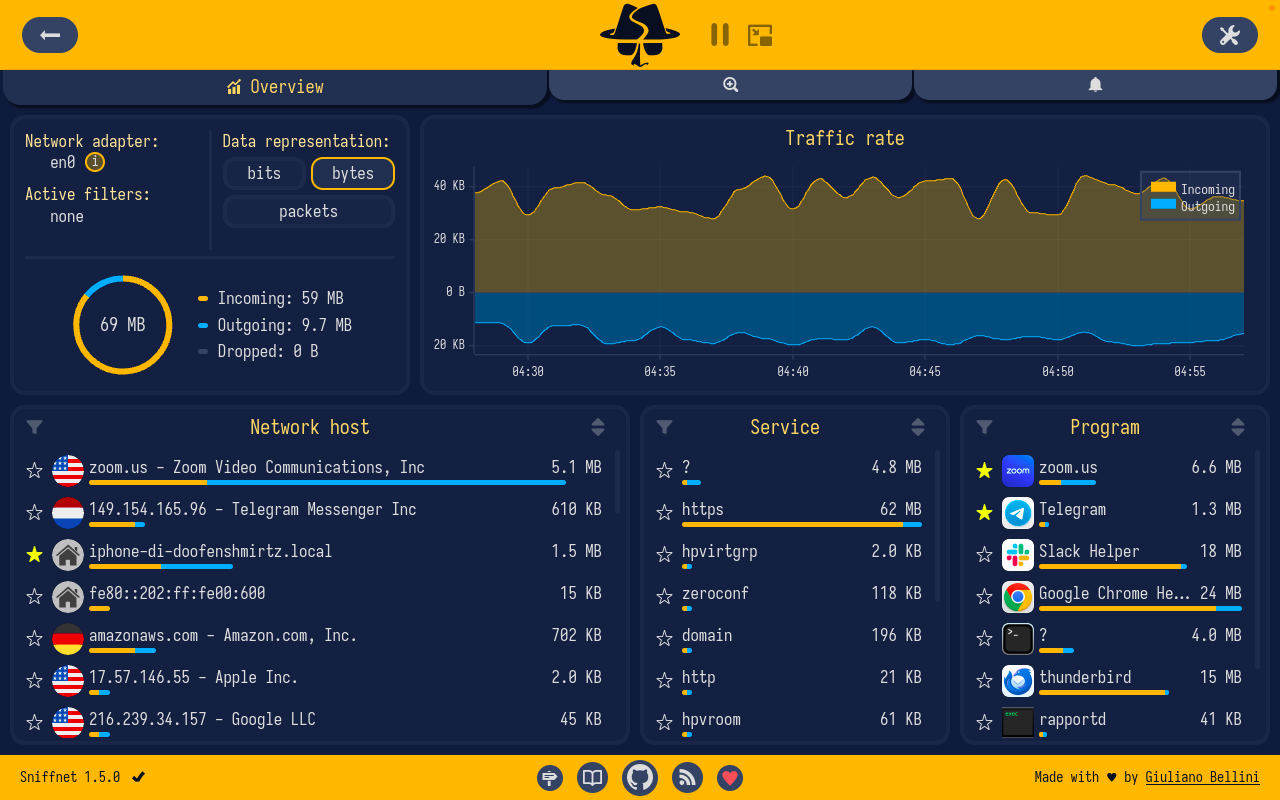
Ao iniciar, o Sniffnet solicita a seleção da interface de rede a ser monitorada. É possível aplicar filtros BPF (Berkeley Packet Filter) na inicialização para limitar a captura a portas, IPs ou protocolos específicos — funcionalidade introduzida na v1.4.1.
Exemplos de filtros BPF:
# Capturar apenas tráfego HTTP e HTTPS
port 80 or port 443

# Monitorar tráfego DNS
port 53

# Excluir loopback e focar em tráfego externo
not host 127.0.0.1 and not net 192.168.0.0/16
Dashboard principal (Overview)
O dashboard apresenta gráficos de intensidade de tráfego em tempo real (por bytes e pacotes), distribuição de protocolos em gráfico donut (introduzido na v1.4.0), lista de conexões ativas com host, ASN, país e serviço identificado, além de indicadores de hosts favoritos monitorados.
Inspeção de conexões
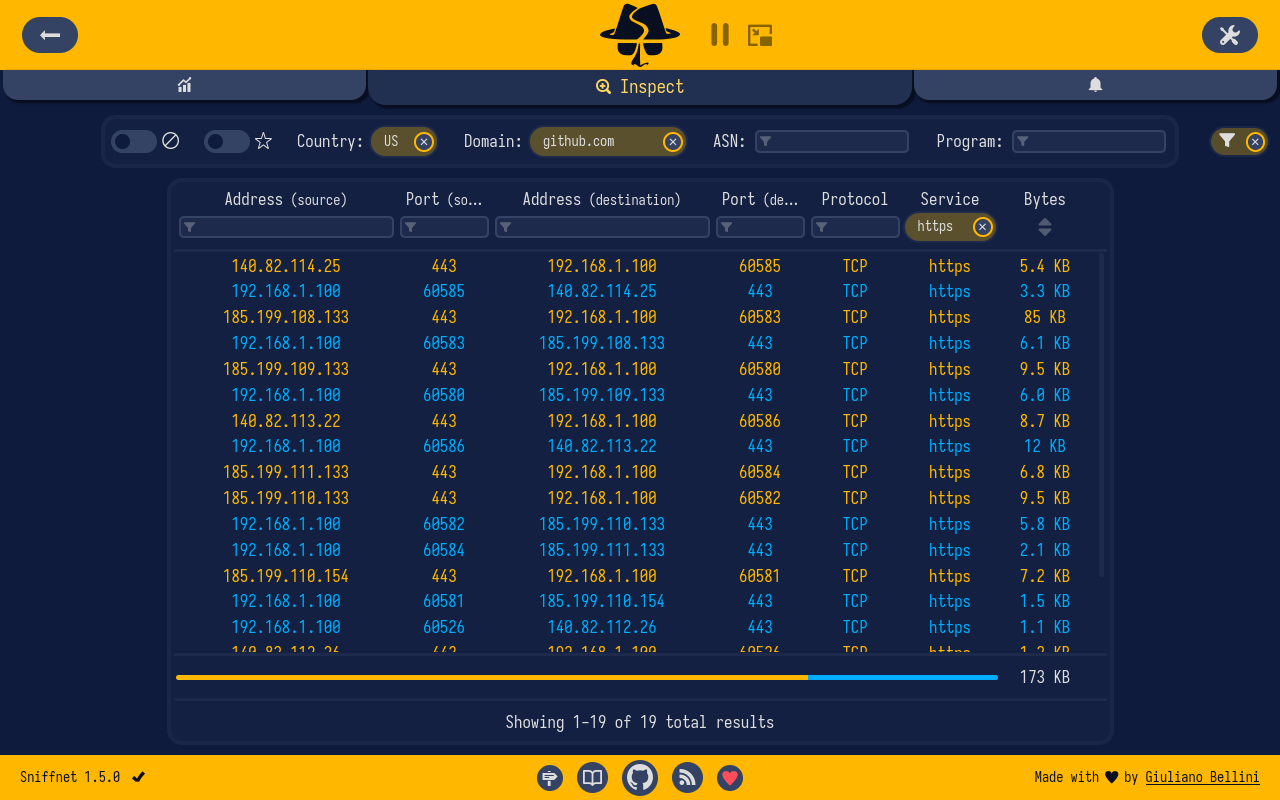
A aba de inspeção permite busca em tempo real por IP, domínio, serviço ou ASN, visualização de latência por conexão (v1.5.1), identificação do processo responsável pela conexão (v1.5+) e marcação de hosts favoritos para acompanhamento contínuo.
Sistema de alertas e notificações
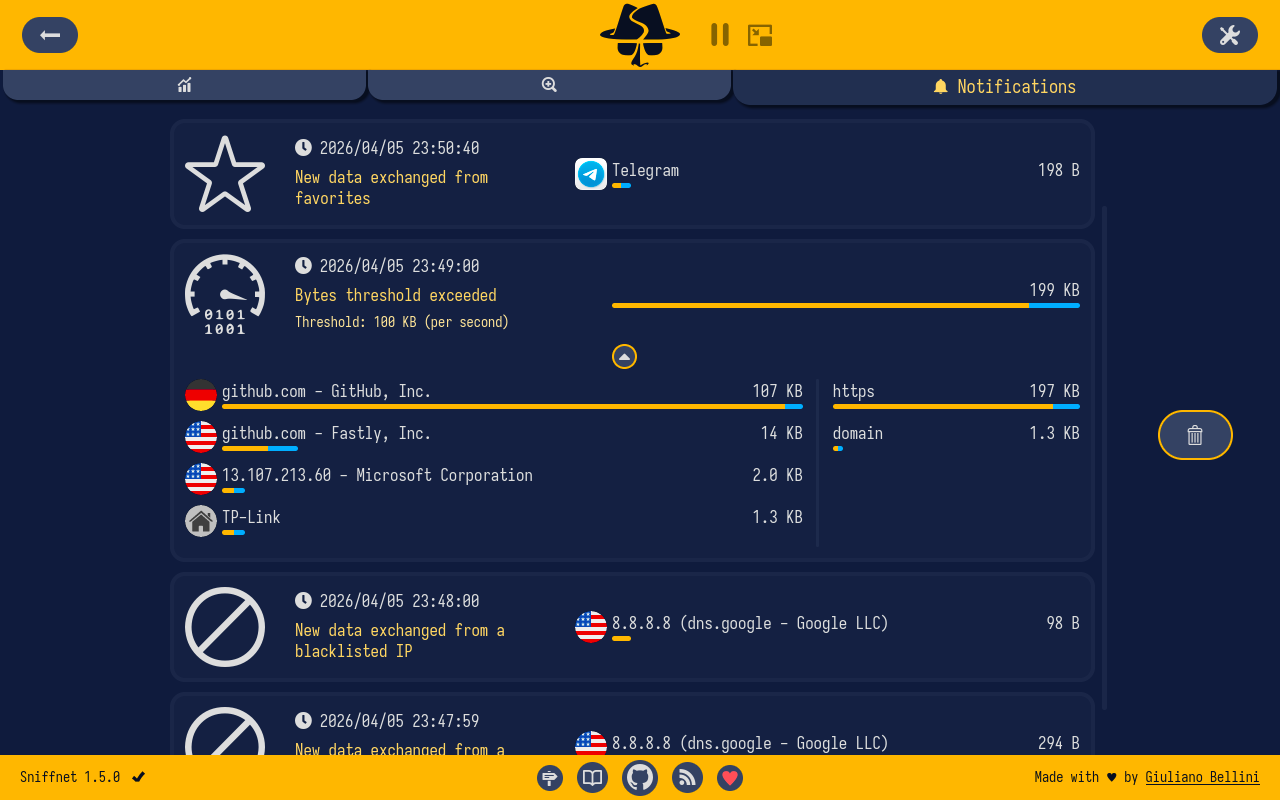
O Sniffnet permite configurar alertas personalizados baseados em volume de tráfego acima de um limiar, novos hosts detectados em conexão ou atividade de hosts específicos. Os alertas funcionam como notificações de desktop, podendo operar em segundo plano.
Importação e exportação de PCAP
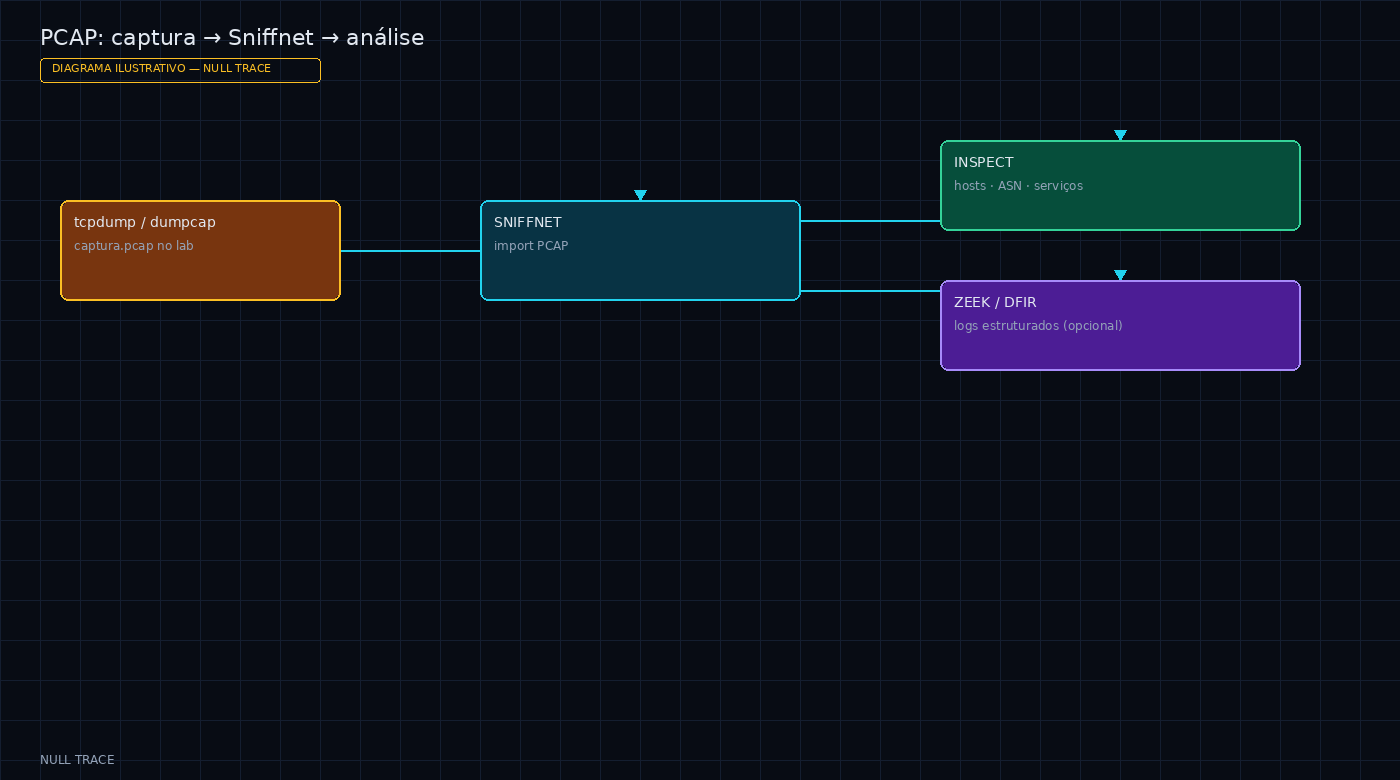
As três telas da GUI (dashboard, inspeção, alertas) já no artigo cobrem a interface. Este diagrama liga o tcpdump copiável a essa UI.
Um dos recursos mais relevantes para DFIR é a capacidade de importar e exportar capturas no formato PCAP, introduzida na v1.4.0.
Exportação: Durante uma sessão ativa, o Sniffnet salva continuamente a captura em um arquivo PCAP que pode ser aberto no Wireshark para análise granular de pacotes.
Importação: É possível carregar um arquivo PCAP pré-existente para visualizá-lo através da interface do Sniffnet — útil para analisar capturas de outros sistemas ou coletas feitas via tcpdump:
# Capturar com tcpdump por 5 minutos e depois analisar no Sniffnet
sudo tcpdump -i eth0 -w captura-incidente.pcap -G 300 -W 1
Essa integração permite usar o Sniffnet como camada de visualização para capturas existentes, sem necessidade de reimplantar a ferramenta no host original.
Listas negras de IP e inteligência de ameaças
O Sniffnet suporta importação de listas de IPs maliciosos em arquivo texto. A partir da v1.5.1, ranges CIDR são suportados:
# Exemplo de blocklist com IPs e ranges CIDR
185.220.101.0/24
198.98.56.0/24
45.142.212.100
Ao detectar uma conexão com um IP da lista, o Sniffnet destaca a entrada e pode acionar uma notificação. Isso permite integrar inteligência de ameaças ao monitoramento em tempo real. Feeds públicos relevantes incluem:
Exemplo de script para manter a blocklist atualizada:
#!/bin/bash
# Atualizar blocklist do Feodo Tracker
curl -s https://feodotracker.abuse.ch/downloads/ipblocklist.txt | \
  grep -v "^#" > ~/blocklists/feodo.txt
echo "Blocklist atualizada: $(wc -l < ~/blocklists/feodo.txt) IPs"
Perspectiva Red Team
Do ponto de vista ofensivo, o Sniffnet representa o tipo de ferramenta que uma equipe de Red Team considera ao planejar operações de Command and Control em alvos com monitoramento ativo de rede:
- Geolocalização de C2: Um servidor de Command and Control hospedado em ASN e país incomuns para a organização é detectado imediatamente no dashboard do Sniffnet. Red Teams maduros usam infraestrutura que mimetiza tráfego legítimo — CDNs conhecidas, cloud providers do mesmo país, domínios categorizados.
- Beaconing visível: O padrão regular de conexões de um implante é visível nos gráficos de tráfego, especialmente com intervalos constantes. A variação de jitter no beacon é fundamental para evasão de detecção baseada em padrão temporal.
- Identificação por processo: Com a v1.5+, processos fazendo conexões de rede são identificados pelo nome. Implantes que não se camuflam adequadamente no processo pai são expostos diretamente na interface.
- Protocolos incomuns detectados: O Sniffnet identifica mais de 6.000 serviços. Uso de IRC, Tor, I2P ou P2P em estações corporativas é sinalizado — o que torna a exfiltração via protocolos incomuns mais arriscada em ambientes monitorados.
Perspectiva defensiva
Para maximizar a utilidade do Sniffnet em operações de Blue Team:
Monitoramento de hosts críticos: Use a funcionalidade de favoritos para marcar servidores DNS internos, controladores de domínio e servidores de autenticação. Qualquer acesso incomum a esses hosts durante um incidente se torna imediatamente visível.
Correlação com SIEM: Exporte capturas PCAP em intervalos regulares e processe com Zeek para gerar logs estruturados ingestíveis por um SIEM. Isso permite correlacionar eventos de rede com logs de endpoint:
# Processar PCAP com Zeek para gerar logs estruturados
zeek -r captura-incidente.pcap
ls -la *.log
Detecção de Lateral Movement: Durante um incidente, SMB interno (porta 445), WMI (porta 135) e RDP (porta 3389) incomuns entre estações de trabalho são indicadores de Lateral Movement. O Sniffnet visualiza esses padrões em tempo real.
Monitoramento de DNS: Exfiltração via DNS é uma técnica comum de C2 em ambientes com egress filtering. Um volume anormalmente alto de queries DNS, especialmente para domínios longos ou com subdomínios aleatórios, é um IOC relevante visível no Sniffnet.
O artigo PowerShell para DFIR — Parte 2: Encontrando Persistência no Windows aborda a análise de persistência em endpoints, complementando o monitoramento de rede do Sniffnet em investigações completas de resposta a incidentes.
Limitações
O Sniffnet foi projetado para acessibilidade e monitoramento geral. Suas limitações incluem:
- Sem análise de payload: Não inspeciona o conteúdo dos pacotes, apenas metadados (IP, porta, protocolo, volume).
- Sem decodificação de protocolos: Não possui decoders de protocolos como Wireshark ou Zeek.
- Interface gráfica necessária: Não possui modo CLI puro para execução headless em servidores sem GUI (embora o Docker com X11 forwarding seja uma alternativa).
- Sem correlação de eventos: Não cruza dados com outras fontes — é uma ferramenta de observação, não de detecção automatizada.
Para análise forense profunda, o Sniffnet funciona melhor como primeira camada de triagem, com escalada para Wireshark, Zeek ou plataformas como Security Onion para investigações detalhadas.
Conclusão
O Sniffnet preenche um espaço importante no arsenal de Blue Team: monitoramento de tráfego de rede acessível, em tempo real e multiplataforma. Sua interface intuitiva, combinada com identificação de protocolos, geolocalização, suporte a blocklists com CIDR, exportação PCAP e monitoramento por aplicação, torna a ferramenta útil tanto para triagem inicial em resposta a incidentes quanto para monitoramento contínuo de endpoints.
A versão v1.5.1 consolida um conjunto de funcionalidades que fazem do Sniffnet uma ferramenta madura para uso em ambientes corporativos. Sua curva de aprendizado baixa não significa ausência de profundidade — para analistas que já dominam o Wireshark, o Sniffnet complementa o workflow oferecendo visibilidade macro antes de mergulhar em análise granular de pacotes.
O projeto está disponível em: github.com/GyulyVGC/sniffnet