Uma campanha de phishing ativa desde meados de agosto de 2026 vem usando convites do Google Calendar para sequestrar sessões autenticadas de contas corporativas do Google Workspace, mesmo quando a vítima tem autenticação multifator (MFA) ativada. A operação foi documentada pela equipe de pesquisa de ameaças da Material Security, que lançou uma ofensiva de derrubada de infraestrutura batizada de Operation CloudFire e já tirou do ar 897 domínios ligados ao esquema.
O caso importa porque não depende de nenhuma vulnerabilidade no Google. O golpe explora a confiança que filtros de e-mail, ferramentas de reputação e os próprios usuários depositam na infraestrutura legítima do Google, e mostra na prática por que códigos por SMS, aplicativos autenticadores e confirmações por toque não bastam contra ataques do tipo adversary-in-the-middle (AiTM).
Como o ataque chega à vítima
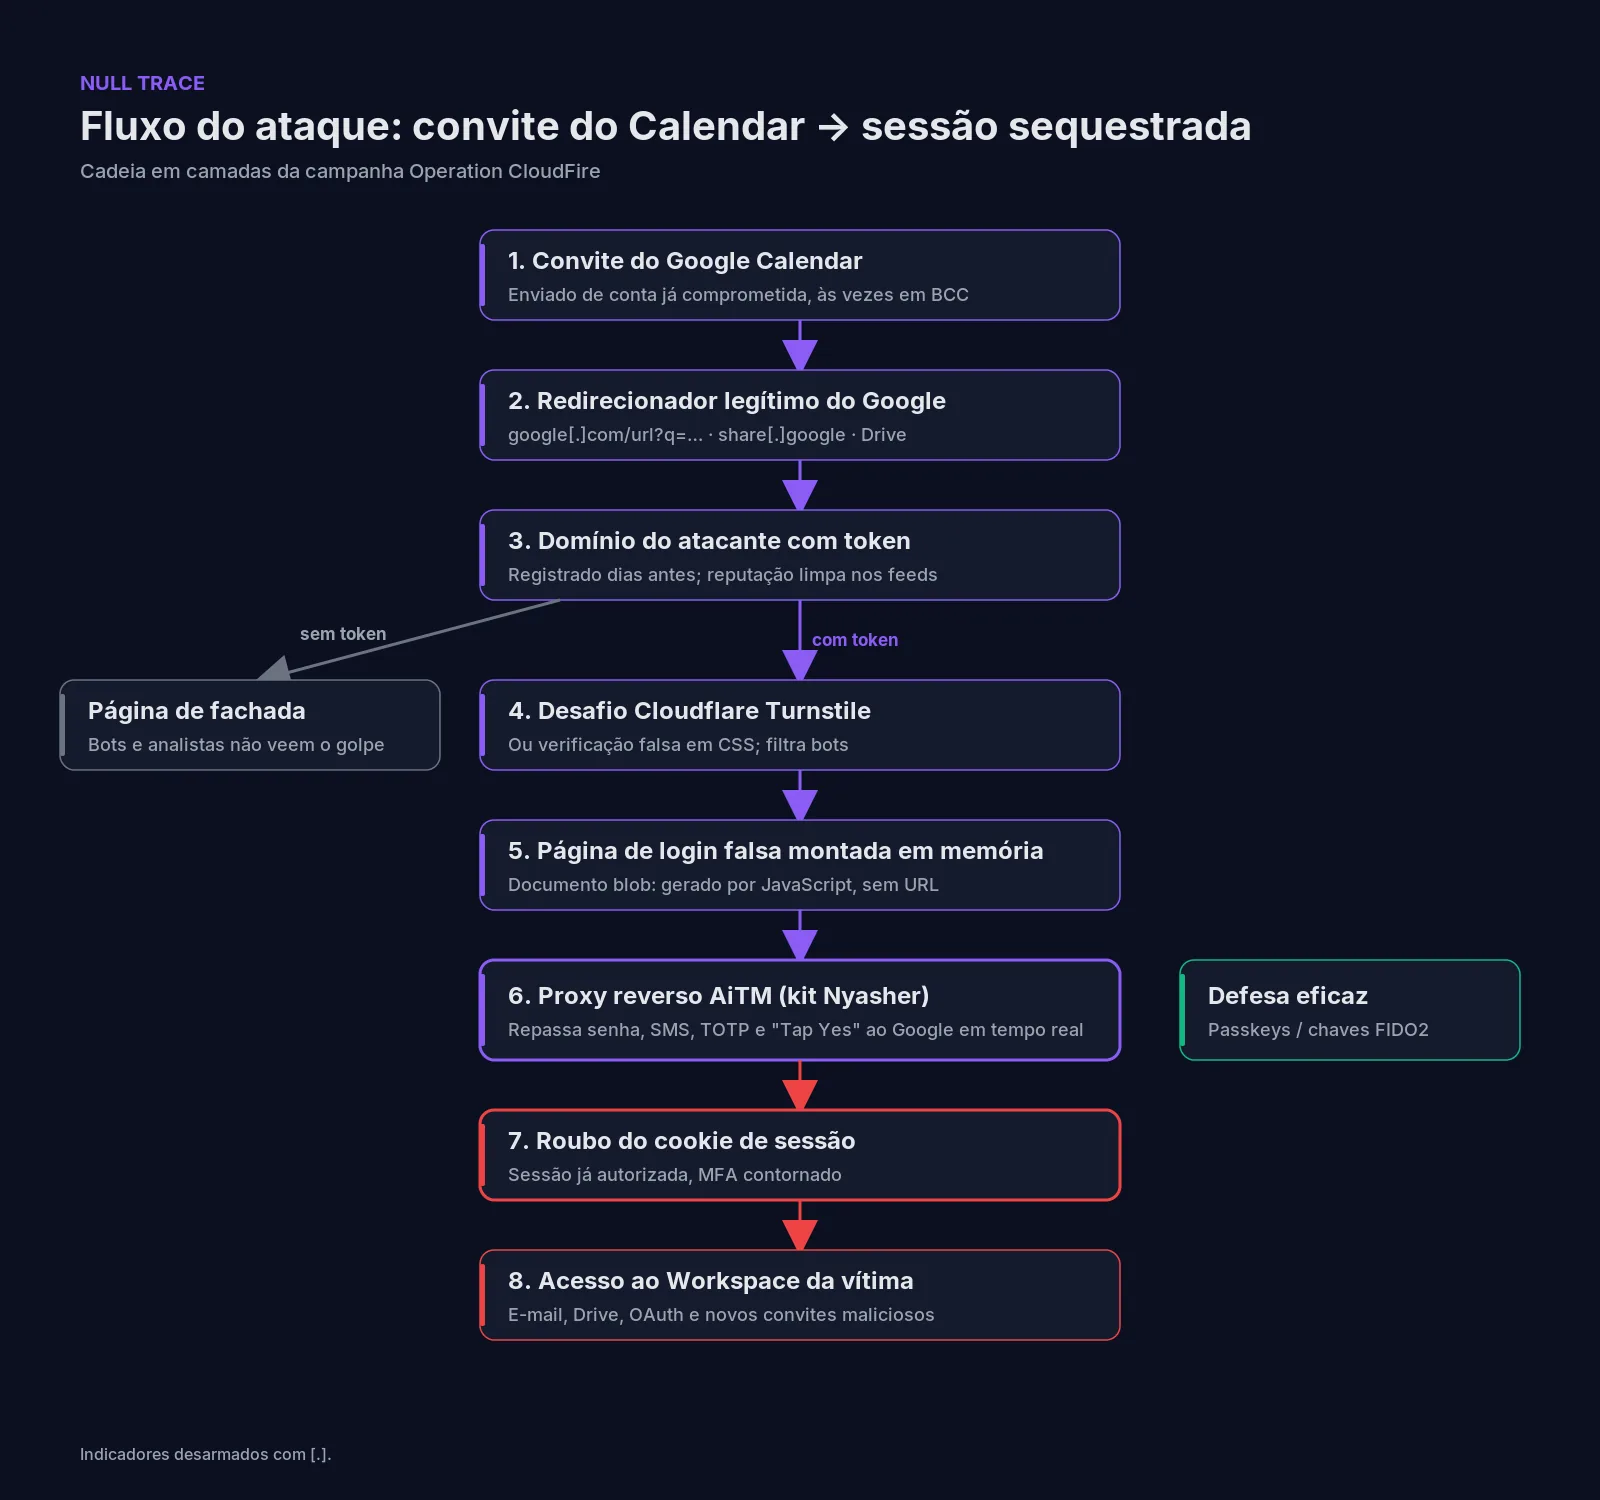
A isca é um convite de calendário, às vezes enviado em cópia oculta (BCC) e, com frequência, a partir de uma organização com quem o destinatário já trocou mensagens. Segundo a Material, os remetentes são contas comprometidas anteriormente, o que permite à campanha se propagar pelos contatos de vítimas anteriores. Os temas são propositalmente banais: aviso de correio de voz, pedidos de cotação (RFP/RFI), intimações judiciais e cobranças em atraso.
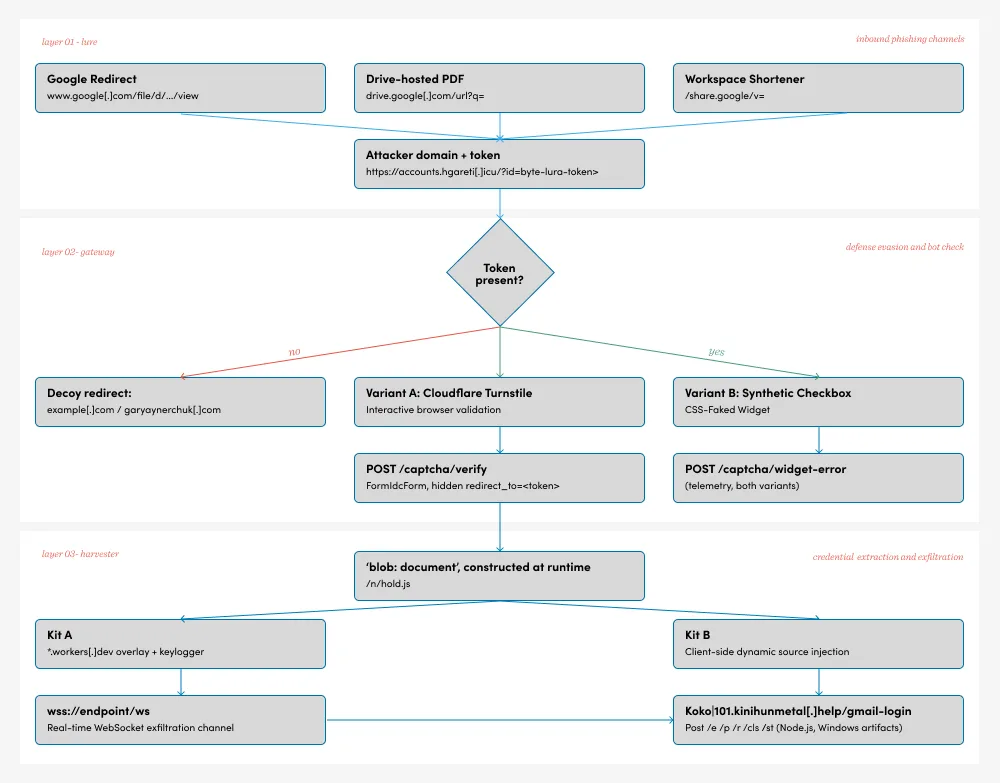
Os links do convite apontam quase sempre para o próprio Google, normalmente o redirecionador /url, com o destino real escondido em um parâmetro. Outras ondas usaram links share.google e arquivos do Drive, e uma variante usou notificações de transação da Intuit.
Por que os controles tradicionais não detectam
A cadeia foi montada em camadas para que cada verificação de reputação retornasse um resultado limpo:
- Primeira camada: o domínio inicial é do Google, com certificado e reputação legítimos.
- Segunda camada: um desafio Cloudflare Turnstile, em algumas versões o widget genuíno servido pela própria Cloudflare, que filtra rastreadores automáticos.
- Terceira camada: a página que captura a senha não tem um endereço para ser analisado. Ela é montada em memória por JavaScript depois que o visitante passa pelo desafio, sem deixar rastro em logs de proxy.
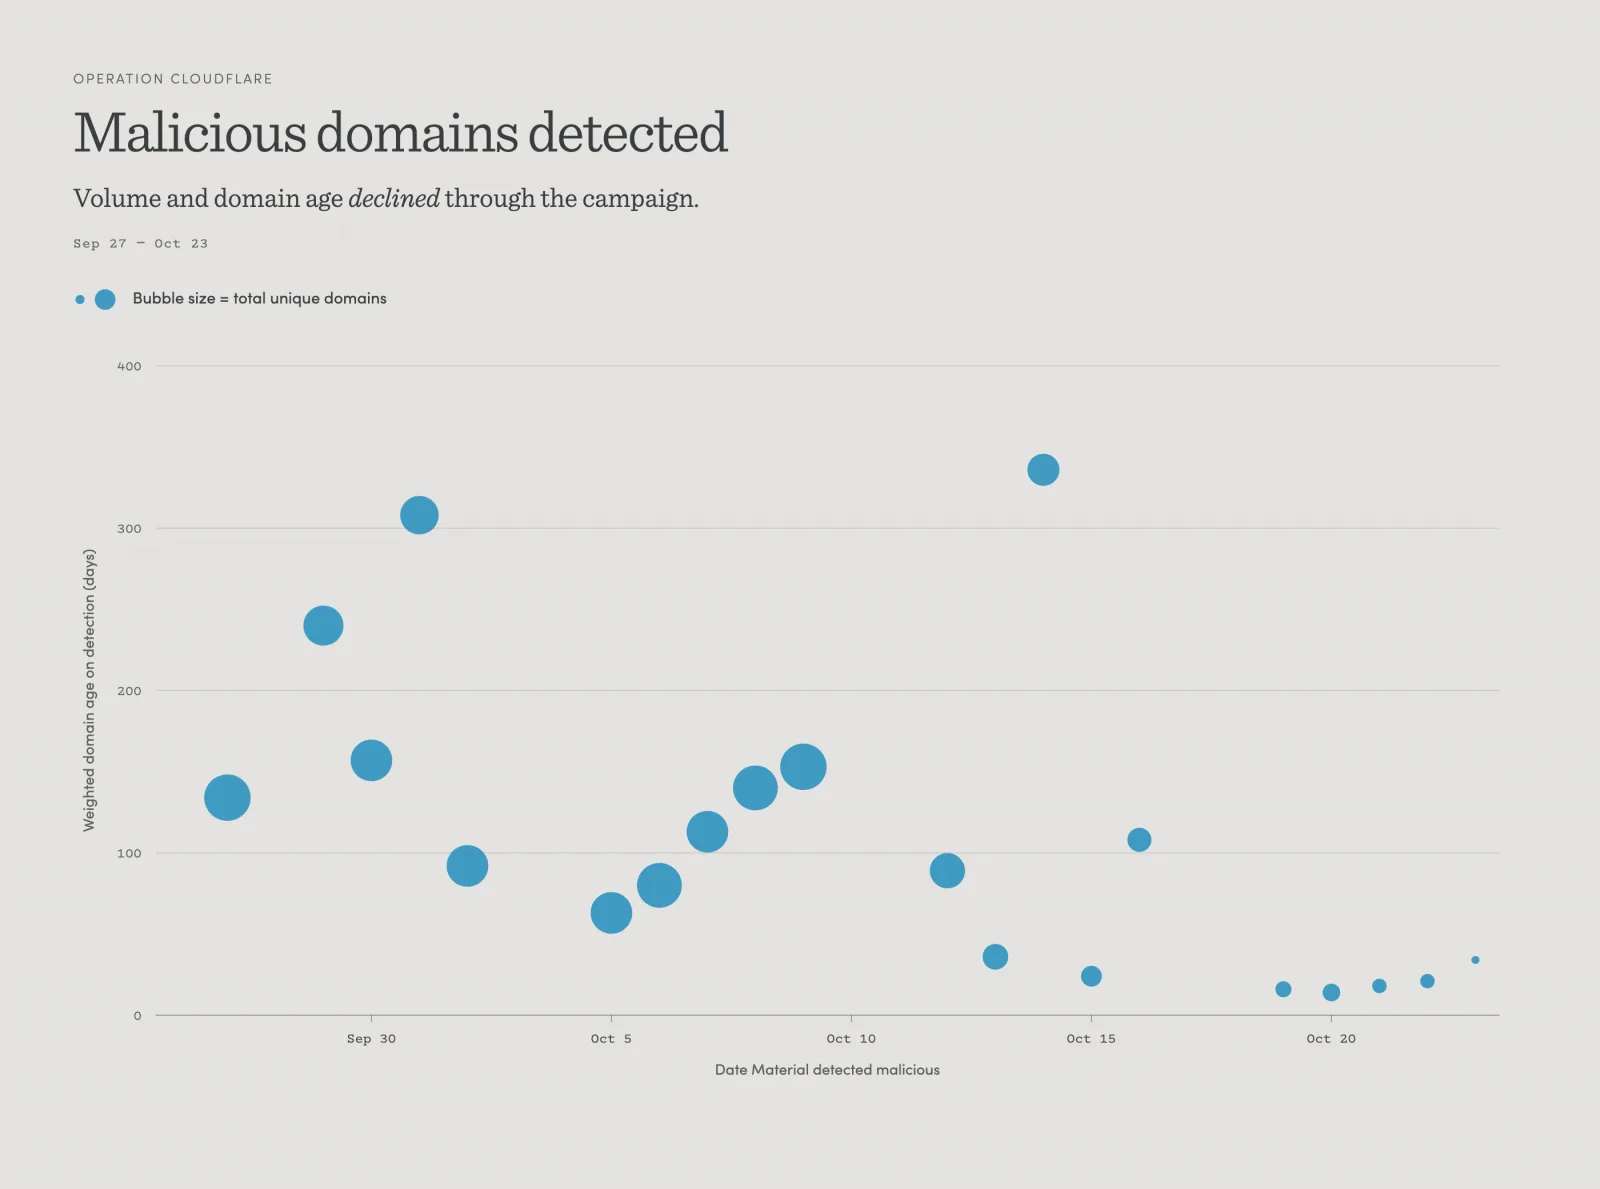
A infraestrutura é descartável. A Material relata domínios registrados poucos dias antes do uso, em vários registradores, e até um certificado curinga emitido 46 minutos antes do registro do domínio que ele cobria. Segundo os pesquisadores, até meados de setembro os domínios de isca apareciam limpos em todos os feeds comerciais de reputação consultados.
O proxy reverso que neutraliza o MFA
O componente central é um proxy reverso posicionado entre o navegador da vítima e a página real de login do Google. A vítima digita a senha, recebe um desafio verdadeiro e o aprova, enquanto o operador acompanha a sessão em tempo real. Códigos por SMS, códigos de aplicativos autenticadores, a correspondência de números do recurso “Tap Yes” e a recuperação de conta por telefone são repassados ao Google conforme chegam. Ao final, o atacante fica com os cookies de uma sessão já autorizada.
De acordo com a Material, o framework por trás da campanha é documentado publicamente desde fevereiro sob o nome Nyasher, referência a uma chave deixada fixa no código JavaScript. Os pesquisadores também encontraram um ramo inacabado voltado ao Microsoft 365, o que indica que o mesmo kit pode ser adaptado para mirar contas da Microsoft.
Escala observada
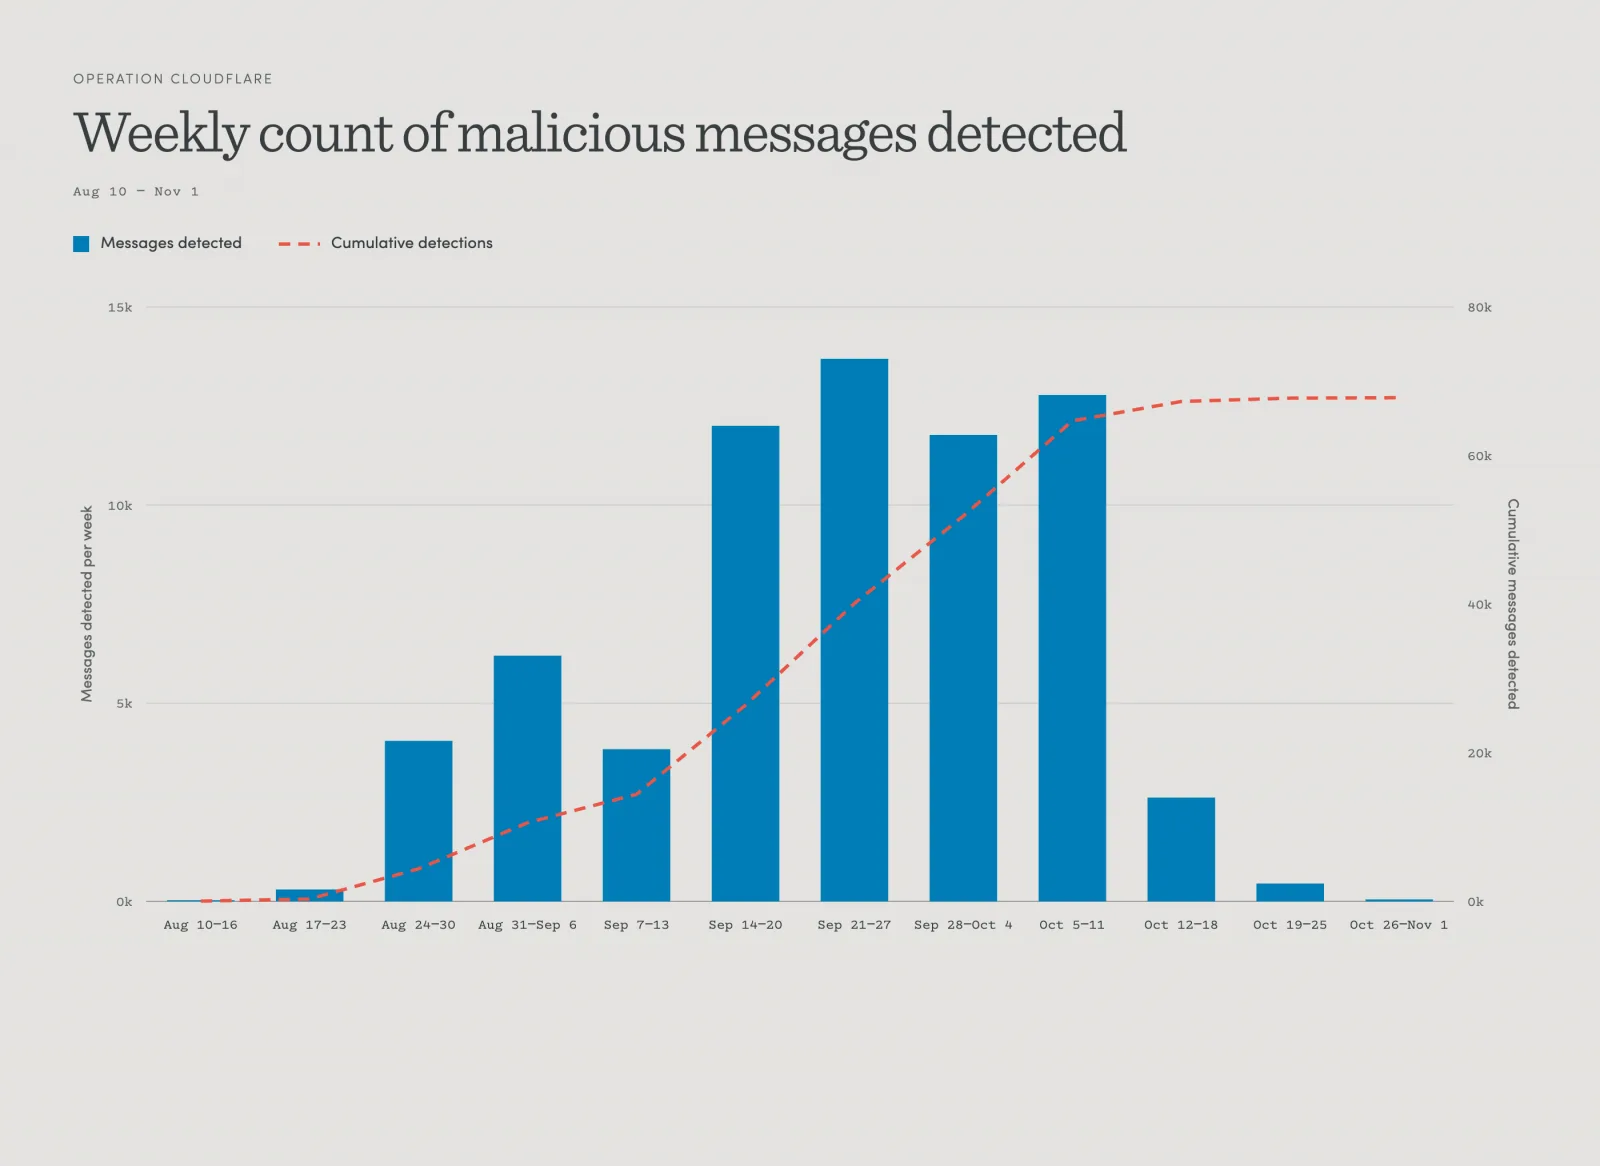
Em um mês de Operation CloudFire, a Material afirma ter registrado 68.676 mensagens bloqueadas, 2.112 URLs maliciosas únicas, 897 domínios derrubados e 8.570 endereços remetentes comprometidos, distribuídos em 6.354 domínios raiz. Os números vêm apenas de clientes que aceitaram compartilhar dados, portanto o volume real tende a ser maior. A empresa disponibilizou uma planilha pública com os domínios identificados para que equipes possam procurá-los em seus ambientes.
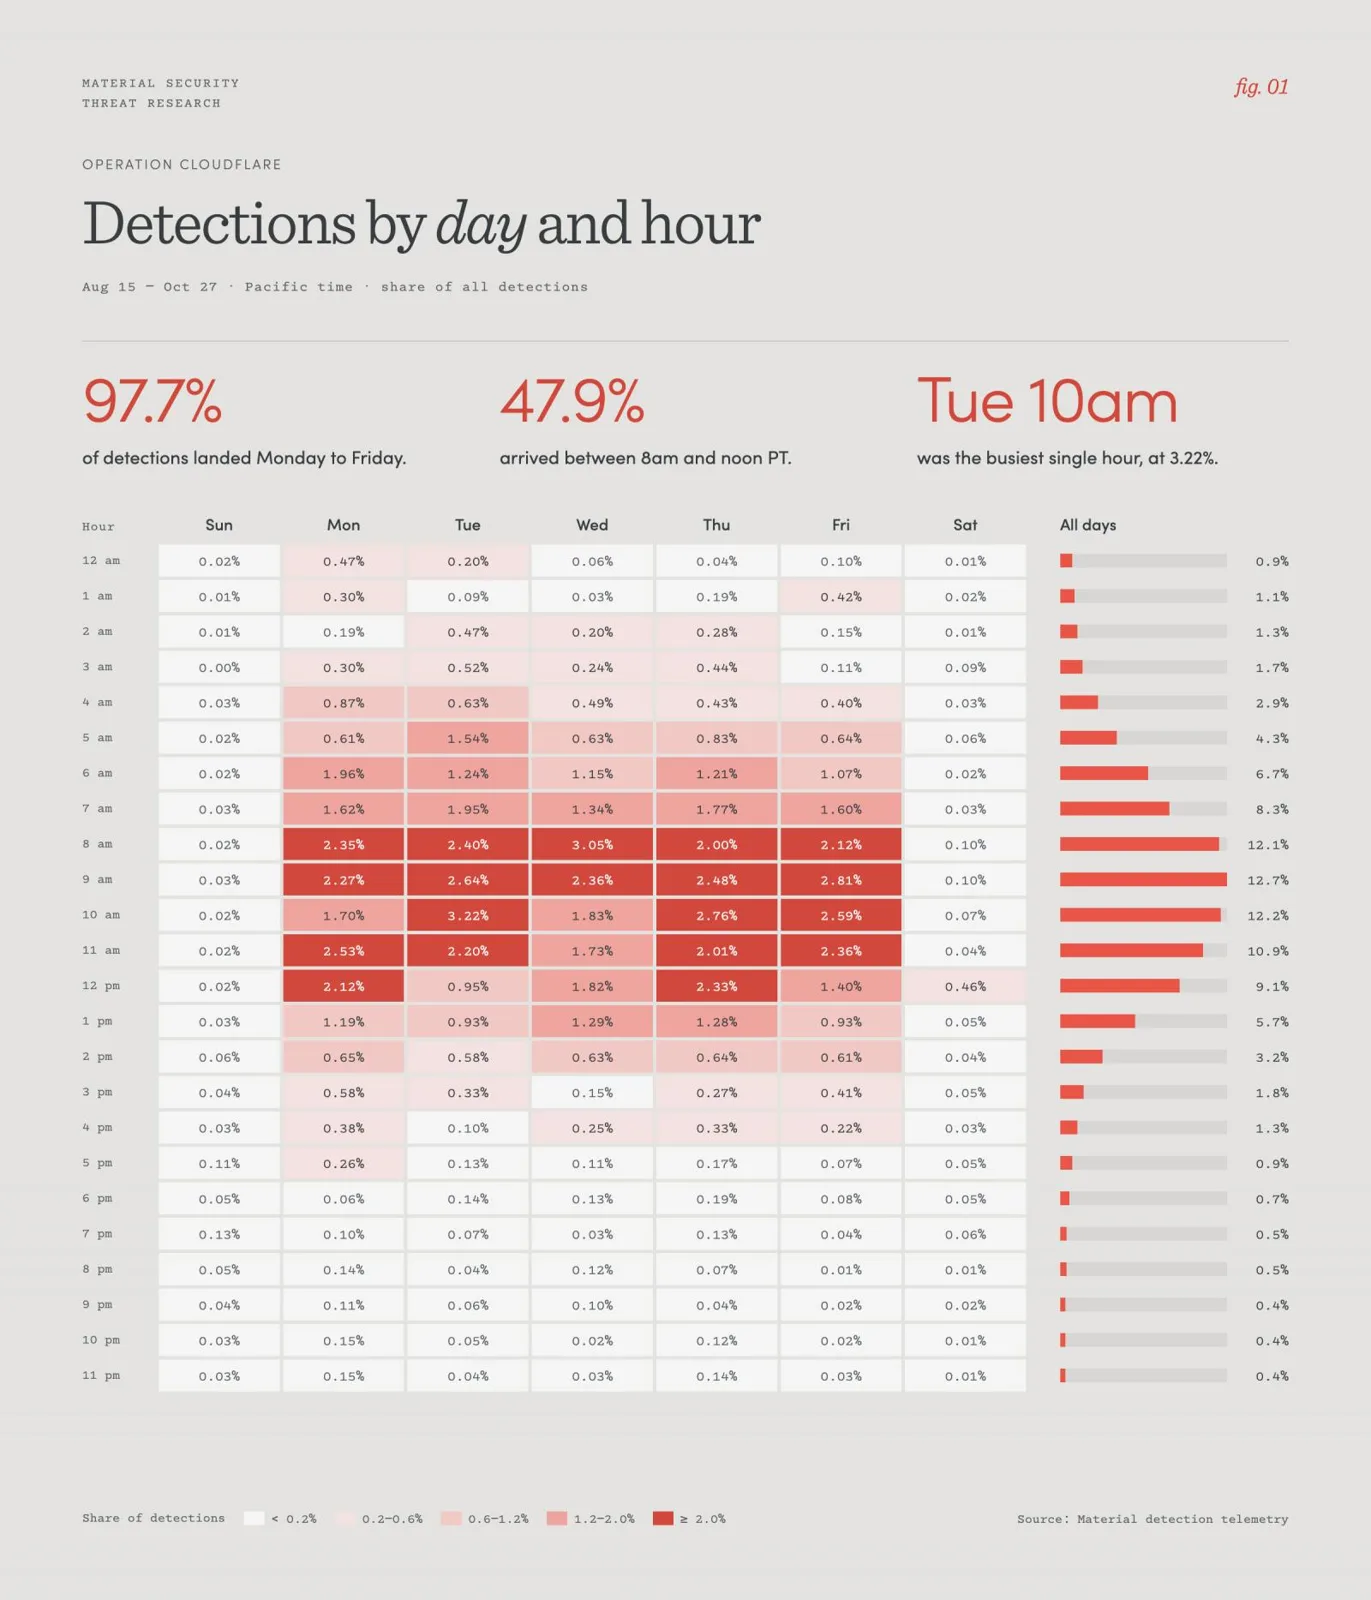
Os envios seguiam o horário comercial dos Estados Unidos, o que ajuda a campanha a se misturar ao tráfego legítimo de convites corporativos.
Impacto para empresas
Uma sessão Google sequestrada dá acesso a e-mail, Drive e à possibilidade de conceder acesso OAuth a aplicativos em nome da vítima. Isso amplia o alcance do incidente muito além da caixa de entrada: permite exfiltração de documentos, criação de regras de encaminhamento e uso da conta para novos convites maliciosos. No Brasil, onde o Google Workspace é amplamente adotado por empresas, escolas e órgãos públicos, o modelo merece atenção das equipes de segurança.
Como se proteger
Autenticação resistente a phishing
- Adote passkeys ou chaves de segurança FIDO2/WebAuthn. Como a credencial é vinculada criptograficamente ao domínio legítimo, o proxy não consegue reaproveitar a resposta em outra origem.
- Priorize contas administrativas, financeiras e jurídicas, que são alvos naturais dos temas usados nas iscas.
Detecção e resposta no Workspace
- Monitore os logs de auditoria do Google Workspace em busca de logins de IPs ou dispositivos incomuns e de novas concessões OAuth — o tutorial da NULL TRACE sobre caça a sessões sequestradas com a Reports API mostra como automatizar essa checagem.
- Em caso de suspeita, não se limite a trocar a senha: encerre todas as sessões ativas, revogue tokens OAuth e remova regras de encaminhamento e delegações criadas.
- Consulte a lista de domínios publicada pela Material nos logs de DNS, proxy e e-mail.
Configuração e conscientização
- Avalie restringir o recebimento automático de convites de remetentes externos no Google Calendar.
- Oriente os usuários a desconfiar de convites inesperados com links para “ouvir correio de voz” ou “ver documento”, mesmo vindos de parceiros conhecidos.
Conclusão
A campanha não explora falha técnica do Google: ela combina contas comprometidas, infraestrutura legítima e um proxy em tempo real para contornar as formas mais comuns de MFA. A principal lição é que MFA baseado em códigos ou aprovações protege o login, mas não a sessão gerada depois dele. Migrar para passkeys ou chaves de segurança, vigiar os logs do Workspace (veja o tutorial de caça a sessões sequestradas) e ter um processo rápido para revogar sessões são as medidas que fazem diferença. Para outros casos recentes de ameaças a plataformas web, acompanhe a categoria Threat Intelligence do NULL TRACE.