Switches Zyxel GS1900 que receberam a correção de junho para a CVE-2026-7273 continuaram vulneráveis ao exploit que a Binarly encontrou em infraestrutura de atacantes. A Zyxel tratou o problema como uma falha separada, a CVE-2026-107441, e lançou o firmware 2.90 Patch 3 em 22 de outubro. O comunicado de segurança saiu em 3 de novembro. Quem acredita que seus switches estão em dia desde junho precisa conferir a versão de novo.
O que a Zyxel confirmou
Segundo o comunicado da fabricante, a CVE-2026-107441 é uma escrita fora dos limites (out-of-bounds write) no programa CGI do firmware da série GS1900. Um atacante sem autenticação, na rede local, poderia executar comandos do sistema operacional com uma requisição HTTP especialmente montada. A Zyxel dá nota CVSS 8.8.
Dez modelos são afetados: GS1900-8, GS1900-8HP, GS1900-10HP, GS1900-16, GS1900-24, GS1900-24E, GS1900-24EP, GS1900-24HPv2, GS1900-48 e GS1900-48HPv2. São vulneráveis as versões 2.90 com sufixo .2 (Patch 2) ou anteriores, e a correção está nas builds terminadas em .3. No GS1900-24, por exemplo, a build corrigida é a 2.90(AAHL.3)C0; cada modelo tem a sua. A fabricante não lista solução alternativa e não informa se a atualização elimina um acesso já obtido por um invasor.
Por que a correção de junho não bastou
Em 16 de junho, a Zyxel corrigiu a CVE-2026-7273, um estouro de buffer pré-autenticação nos mesmos switches. A Binarly analisou o exploit e descreveu o mecanismo: o programa que trata as requisições web guarda os parâmetros em uma área fixa, com espaço para 140 deles. Antes do Patch 2, ele não verificava nem o tamanho de cada parâmetro nem a quantidade armazenada.
O exploit envia um 140º parâmetro grande demais, que ultrapassa o fim da área e sobrescreve o contador de parâmetros. O parâmetro seguinte é então gravado fora da área, o que permite trocar a função que o programa está prestes a chamar por outra que executa o comando do atacante. O Patch 2 acrescentou uma checagem do contador, mas ela ocorre depois da cópia do parâmetro grande demais. Nesse momento o contador já carrega o valor do atacante, e a verificação não impede a escrita.
No Patch 3, o contador é verificado antes da cópia e o tamanho da cópia é limitado. A Zyxel explicou aos pesquisadores que a CVE-2026-7273 tratava da falta da checagem do contador e que classifica a ausência da checagem de tamanho como outra falha. Por isso o número novo.
O que está confirmado e o que não está
Os fatos desta história têm graus de certeza diferentes, e vale separá-los.
Divulgação e correção
A Binarly reportou a falha à Zyxel em 29 de setembro, e a fabricante a confirmou em 11 de outubro. O firmware corrigido saiu em 22 de outubro, e o comunicado, em 3 de novembro. Esses pontos vêm dos relatos de BleepingComputer e The Hacker News e das notas de firmware da Zyxel.
Exploração em campo
A GreyNoise relatou que, a partir de cerca de 17 de agosto, um grupo que ela chama de Kapibala comprometeu 996 switches GS1900 em 48 países. Os atacantes executaram comandos remotamente e baixaram um script que coletou configurações, hashes das credenciais de root e dados de rede. Dos 996 equipamentos, 564 usavam credenciais de fábrica. A GreyNoise ligou o grupo à campanha Red Heron, descrita pela Acronis, e atribuiu os ataques à CVE-2026-7273. Em 21 de setembro, a CISA incluiu essa CVE no catálogo KEV.
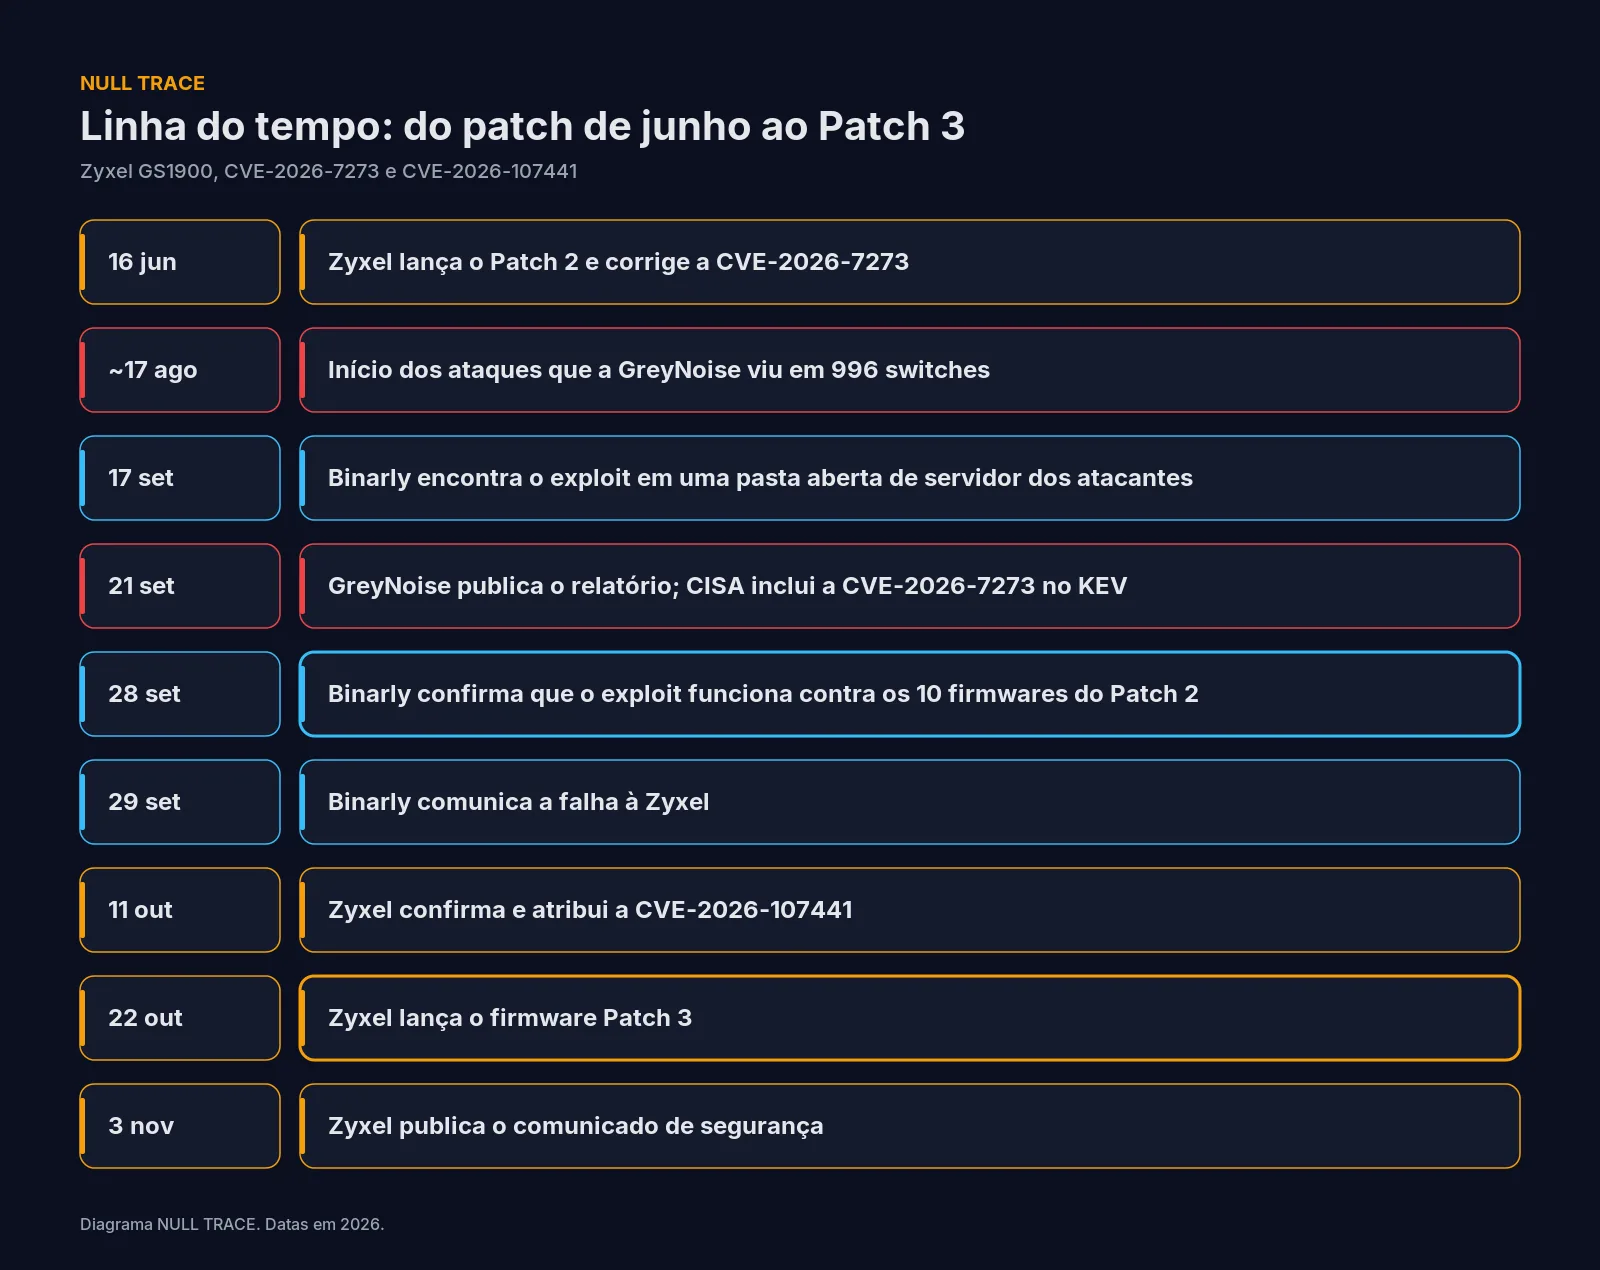
A Binarly encontrou o exploit em 17 de setembro, em uma pasta aberta de um servidor que também servia de comando e controle do backdoor JITTERLY, e confirmou em 28 de setembro que ele funciona contra as dez versões do Patch 2. Segundo o BleepingComputer, o código verificava especificamente versões já corrigidas para a CVE-2026-7273.
O que ninguém confirmou
Nem a GreyNoise nem a Binarly dizem que os 996 switches atacados estavam com o Patch 2. A Zyxel não afirma que a CVE-2026-107441 foi explorada, e o KEV da CISA, atualizado em 4 de novembro, não lista essa CVE. Ainda não está claro se o exploit foi feito de propósito para driblar o Patch 2 ou se aproveitou uma falha relacionada que a correção de junho deixou aberta. Alguns veículos já tratam a CVE-2026-107441 como explorada, com base no exploit recuperado pela Binarly; nem a fabricante nem a CISA confirmaram isso.
Prova de conceito
Segundo a Binarly, uma versão reduzida do exploit será publicada como prova de conceito. Os relatos de 4 e 5 de novembro descrevem essa publicação como futura. Quando ela sair, o esforço necessário para reproduzir o ataque tende a cair, o que reforça a urgência da atualização.
Impactos
Um switch de acesso enxerga e organiza o tráfego do segmento. Com execução de comandos (como root, segundo a Binarly), o invasor pode ler a configuração, obter hashes de credenciais e mapear a rede, que foi o tipo de dado coletado na campanha da GreyNoise. Esse mapa ajuda a planejar o movimento lateral. A Binarly avalia que basta alcançar o serviço de gerenciamento e dá nota 9.8, enquanto a Zyxel descreve o atacante como alguém na rede local. Em ambientes onde a interface web está exposta, ou onde outro host comprometido já alcança o segmento, a diferença pesa pouco.
Há também um efeito sobre a gestão de vulnerabilidades. Uma ferramenta que só procure a CVE-2026-7273 vai considerar o Patch 2 como corrigido e não apontará o risco da CVE-2026-107441. A checagem precisa olhar a versão exata do firmware.
Recomendações
Primeiro, faça o inventário de todos os GS1900, inclusive os de locais remotos e os instalados por integradores, anotando modelo e firmware. Atualize cada um para a build .3 do respectivo modelo, mesmo que já esteja com a correção de junho.
Depois, reduza a superfície. Limite o acesso ao gerenciamento a uma rede de administração ou a um host de salto, desative a interface web onde ela não for necessária e troque as credenciais de fábrica. Essas medidas são boas práticas gerais, não uma solução alternativa indicada pela Zyxel.
Para switches que ficaram acessíveis pela internet ou pela rede corporativa, trate a possibilidade de comprometimento. Troque as senhas, compare a configuração com a esperada e procure sinais de abuso: requisições anormais ao CGI de gerenciamento, tráfego TFTP de saída e acessos de administração inesperados. Como o comunicado não diz o que verificar após um comprometimento, a investigação fica por conta da equipe.
Conclusão
O caso mostra que um número de CVE marcado como corrigido não garante que a causa raiz tenha sido eliminada. Há três coisas diferentes na linha do tempo: uma campanha confirmada contra 996 switches, uma falha nova confirmada pela Zyxel e um exploit comprovadamente funcional contra o firmware de junho. A conexão entre elas ainda não foi fechada pelos envolvidos. Até que seja, a conduta prudente é instalar o Patch 3, proteger o gerenciamento e investigar os equipamentos que estiveram expostos.